 EN
Usaldusväärse QR-koodi kleebise põhiline turvakiht
Krüptograafiline sidumine: dünaamilised andmepakendid, mis kehtetuks muutuvad kloonimisel
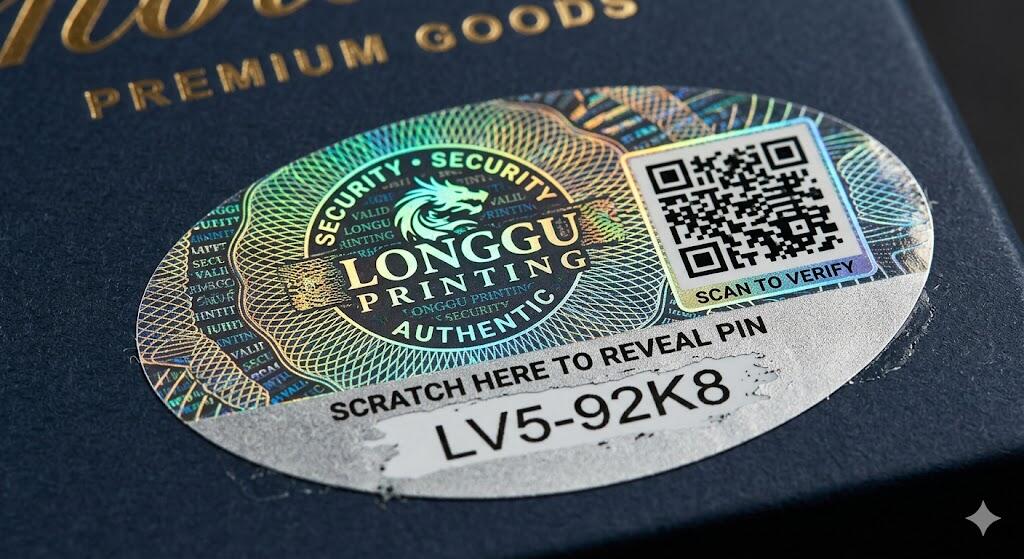
Iga QR-koodi kleebis on krüptograafiliselt allkirjastatud unikaalne, dünaamiline andmepakend — erinevalt staatilistest koodidest, mida võlgnevad isikud saavad fotokoopiata või ekraanipildi teha. Andmepakend muutub kas iga volitatud skaneerimise korral või kasutab ajapiiratud sümboolt, mistõttu muutub see kasutuskõlbmatuks, kui seda kopeeritakse ja trükitakse mujale. Kui süsteem tuvastab identseid andmepakendeid, mis on skaneeritud kahest erinevast kohast või seadmest, kehtestab see kohe originaalkleebise kehtetuks ja märgistab toote kahtlaseks. See krüptograafiline sidumine muudab iga skaneerimise reaalajas autentsussuuruseks — võimaldades tugevat kaitset kloonimise vastu ilma müügikohas vajalike riistvaraliste uuendusteta.
Määrdumisele viitav füüsiline disain: holo- ja mikroperforatsioonid ning kleebise kleepuvuse kontroll
Füüsiline turvalisuse kihtidega tugevdatakse digitaalset terviklikkust. Siltid on trükitud muutumisele viitavatel materjalidel – sealhulgas holograafilistel foliodel, millel ilmub eemaldamisel „VOID“ (tühjendatud) muster – ning neil on mikroperforatsioonid, mis põhjustavad silti lagunemise, kui seda kooritakse. Eriti arendatud kleevide kasutamine jätte nähtava jäägi, kui silti tõstetakse, tõestades seega muutmist. Need omadused takistavad võltsijaid üle kandmast autentset silti võltsitud tootele. Kriptograafilise sidumisega koos moodustab see tõelise kahefaktorilise füüsilis-digitaalse sulguri: see on väga vastupidav kopeerimisele ja selle rikkumine on kohe tuvastatav.
Kahefaktorilise autentimise töövoog, mida võimaldavad QR-koodi sildid
Faktor 1: QR-koodi silt kui kinnitatud omandamise tunnus
Silt teenib kinnitatud omandamistõendina – see on esimene tegur turvalises autentimistöövoos. Sildi skaneerimisel kontrollib süsteem selle krüptograafilist allkirja, ajatemplit ja muutmise staatus. Kuna iga andmepakend genereeritakse dünaamiliselt ja on krüptograafiliselt seotud konkreetse siltdiga, toimib see usaldusväärse „midagi, mida sa omad“ tunnistusena. See kaob vajadus staatiliste, lihtsalt kopeeritavate koodide järele ja tagab, et ainult need kasutajad, kes füüsiliselt juurdepääsu autentsele siltile omavad, saavad kinnituse käivitada.
Tegur 2: Reaalajas küsimus-vastus SMS-i või autentimisrakenduse kaudu
Teine tegur teeb ajasõltliku väljakutse. Pärast edukat kleebise valideerimist saadab tagaandmete süsteem ühekordse koodi SMS-i või registreeritud autentimisrakenduse kaudu. Kasutaja peab sisestama selle koodi lühikeses, etteantud ajavahemikus – tavaliselt 30–60 sekundit – autentimise lõpetamiseks. See samm kinnitab usaldusväärse seadme või telefoninumbri kontrolli, tagades, et üksnes kleebise olemasolu ei ole piisav. Kokku takistavad need kaks tegurit kaugkloneerimist, man-in-the-middle sekkumisi ja veebipõhiseid pettustega kontoüle võtmisi.
Tõestatud võlgadevastased meetmed: reaalmaailmas kasutatavad QR-koodi kleebised
Ravimite jälgitavus: Pfizeri 2023. aasta QR-koodi kleebiste rakendamine saavutas 92% verifitseerimistäpsuse
Aastal 2023 kasutas Pfizer valitud retseptiravimite tooteliinides krüptograafiliselt allkirjastatud QR-koodi kleebiseid ravimite jälgitavuse tugevdamiseks. See algatus saavutas globaalselt 92% verifitseerimistäpsuse, sisembedes igasse kleebisse unikaalse, ajatempliga allkirja – mis võimaldas reaalajas autentimist tootmis-, jaotus- ning apteegi väljastuspunktides. Korduvate skannimiste tuvastamine erinevates piirkondades käivitas automaatsed tarneahela hoiatused, kiirendades uurimisi kahtlaste võltsitud partiidide kohta. See rakendus näitab, kuidas QR-koodi kleebised pakuvad skaalatavat ja ühilduvat võltsimiskaitset – eriti oluline kõrgriskialadel, kus toote terviklikkus mõjutab otseselt patsientide ohutust.
Muutuv ohtude maastik ja järgmise põlvkonna QR-koodi kleebiste kaitsemeetmed
QR-relaisründade vähendamine aegsõltuvate sümboolsete andmetega ja geopihendatud valideerimisega
QR-relaisrünnakud – kus ründajad peavad ja edastavad autentimissoove – on kasvav oht. Järgmise põlvkonna QR-koodi kleebisüsteemid takistavad neid ajapiiratud tokenite ja geopihustatud valideerimisega. Ajapiiratud tokenid genereerivad ühekordselt kasutatavaid, lühikest eluiga kode (nt aegub ≤15 sekundi pärast), mistõttu muutuvad peetud andmed enne taaskasutamist juba kehtetuks. Geopihustamine piirab kehtivate autentimiskatsete teostamist eelnevalt heaks kiidetud geograafilistes tsooni – blokeerides päringud, mis pärinevad volitatud piirkondadest väljaspool. See kahekordne kaitsekiht tagab nii füüsilise omanikku kui ka ja kontekstuaalse olemasolu nõudmise, neutraliseerides tõhusalt relaispõhised ärapanekud, samal ajal säilitades sujuva kasutajakogemuse.