 EN
لایههای اصلی امنیتی یک برچسب کد QR مورد اعتماد
ارتباط رمزنگاریشده: بار اطلاعاتی پویا که در صورت کپیبرداری باطل میشود
هر برچسب کد QR بهصورت رمزنگاریشده با بار اطلاعاتی منحصربهفرد و پویا امضا میشود—برخلاف کدهای ایستا که تقلبکنندگان میتوانند آنها را عکسبرداری یا از طریق اسکرینشات کپی کنند. بار اطلاعاتی یا در هر اسکن مجاز تغییر میکند یا از توکنی زمانبندیشده استفاده میکند، بهگونهای که در صورت تکثیر و چاپ مجدد در مکان دیگری بیاثر میشود. هنگامی که سیستم شناسایی میکند بار اطلاعاتی یکسانی از دو مکان یا دستگاه مجزا اسکن شده است، بلافاصله برچسب اصلی را باطل کرده و محصول را مشکوک اعلام میکند. این اتصال رمزنگاریشده هر اسکن را به یک بررسی لحظهای از اصالت تبدیل میکند—و امکان ارائه حفاظت قوی در برابر کپیبرداری را بدون نیاز به ارتقای سختافزاری در نقطه فروش فراهم میسازد.
طراحی فیزیکی نشاندهنده تحریف: هولوگرامها، سوراخهای ریز، و بررسیهای یکپارچگی چسب
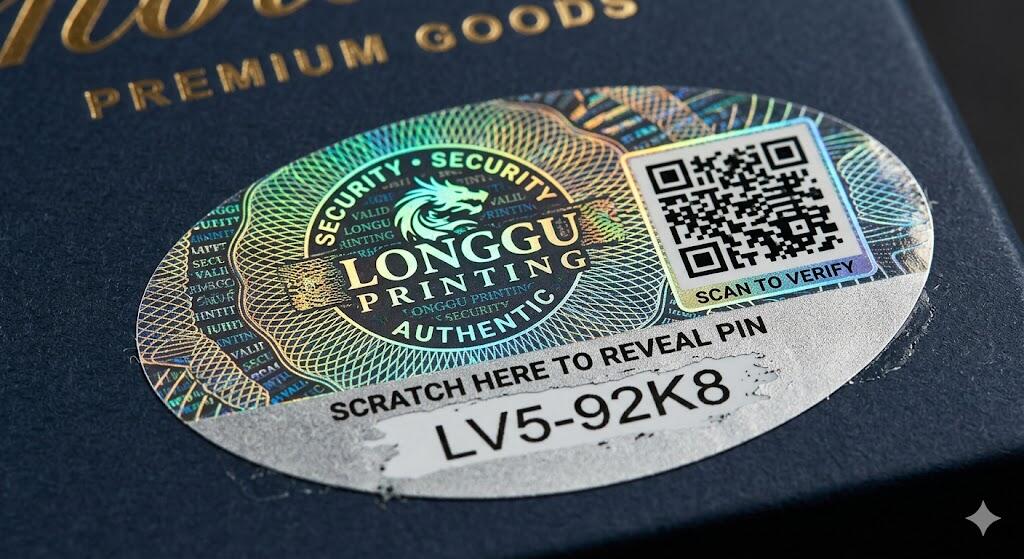
لایههای امنیت فیزیکی، یکپارچگی دیجیتالی را تقویت میکنند. این برچسبها روی مواد ضد دستکاری چاپ میشوند — از جمله فویلهای هولوگرافیک که در صورت جدا شدن، الگوی «باطل» (VOID) را نمایش میدهند — و دارای سوراخهای ریزی هستند که در صورت پُریدن برچسب، باعث تجزیه و تحلیل آن میشوند. چسبهای تخصصی در صورت بلند شدن، باقیماندهای قابل مشاهده به جا میگذارند و این امر دستکاری را اثبات میکند. این ویژگیها مانع از انتقال یک برچسب معتبر به یک محصول جعلی توسط تقلبگران میشوند. این ویژگیها در ترکیب با اتصال رمزنگاریشده، منجر به ایجاد یک مهر فیزیکی-دیجیتال دو عاملی واقعی میشوند: که در برابر تقلید بسیار مقاوم است و در صورت تخریب، بلافاصله قابل تشخیص است.
فرآیند احراز هویت دو عاملی فعالشده توسط برچسبهای کد QR
عامل ۱: برچسب کد QR بهعنوان توکن مالکیت تأییدشده
این برچسب بهعنوان یک نشانهٔ تأییدشده از مالکیت عمل میکند — اولین عامل در گردش کار احراز هویت امن. پس از اسکن، سیستم امضای رمزنگاریشده، زمانبندی و وضعیت دستکارینشدن آن را تأیید میکند. ازآنجاکه هر بارهٔ اطلاعات (payload) بهصورت پویا تولید شده و ازطریق رمزنگاری به آن برچسب خاصی متصل است، این برچسب بهعنوان یک اعتبارنامهٔ قابلاعتماد از نوع «چیزی که دارید» عمل میکند. این رویکرد وابستگی به کدهای ثابت و آسانالکپی را حذف میکند و اطمینان میدهد که تنها کاربرانی که بهصورت فیزیکی به برچسب اصیل دسترسی دارند، میتوانند فرآیند تأیید را آغاز کنند.
عامل ۲: چالش-پاسخ بلادرنگ از طریق پیامک یا اپلیکیشن احراز هویت
عامل دوم چالشی زمانمحور را ایجاد میکند. پس از تأیید موفقیتآمیز برچسب، سرویسدهنده کد یکبارمصرفی را از طریق پیامک یا اپلیکیشن احراز هویت ثبتشده ارسال میکند. کاربر باید این کد را در بازهی زمانی کوتاه و از پیش تعریفشدهای — معمولاً ۳۰ تا ۶۰ ثانیه — وارد کند تا فرآیند احراز هویت به اتمام برسد. این مرحله، کنترل کاربر بر روی دستگاه مورد اعتماد یا شماره تلفن ثبتشده را تأیید میکند و اطمینان حاصل میشود که صرفاً داشتن برچسب، کافی نیست. این دو عامل در کنار هم، از کلونسازی از راه دور، جاسوسی میانافزار (man-in-the-middle) و تسخیر حسابهای کاربری از طریق فیشینگ جلوگیری میکنند.
پیشگیری اثباتشده از جعل: استقرار عملیاتی برچسبهای کد QR در دنیای واقعی
ردیابی داروها: اجرای برچسبهای کد QR شرکت فایزر در سال ۲۰۲۳ به دقت تأیید ۹۲٪ دست یافت
در سال ۲۰۲۳، شرکت فایزر برچسبهای کد QR امضاشده رمزنگاریشده را در خطوط انتخابی محصولات دارویی تجویزی خود بهکار گرفت تا قابلیت ردیابی داروها را تقویت کند. این ابتکار با جاسازی امضاهای منحصربهفرد و مبتنی بر زمان در هر برچسب، دقت تأیید را در سطح جهانی به ۹۲ درصد رساند—که امکان احراز هویت لحظهای در نقاط تولید، توزیع و صرفهجویی داروخانهها را فراهم میکند. تشخیص اسکنهای تکراری در مناطق جغرافیایی مختلف، هشدارهای خودکار زنجیره تأمین را فعال میکند و بررسیهای مربوط به دستههای مشکوک به جعل را تسریع مینماید. این پیادهسازی نشان میدهد که چگونه برچسبهای کد QR حفاظت مقیاسپذیر و سازگار علیه جعل را ارائه میدهند—بهویژه در بخشهای پرخطری که صحت محصول مستقیماً بر ایمنی بیماران تأثیر میگذارد.
تغییرپذیری منظر تهدیدها و دفاعهای نسل بعدی برچسبهای کد QR
کاهش حملات انتقال کد QR با استفاده از توکنهای محدودشده توسط زمان و تأیید مکانی محدودشده
حملات رله QR — که در آن مهاجمان درخواستهای معتبر احراز هویت را شنود و بهصورت مجدد ارسال میکنند — تهدیدی رو به افزایش هستند. سیستمهای نسل بعدی برچسبهای کد QR با استفاده از توکنهای محدود به زمان و تأیید مکانی مبتنی بر جغرافیا (geofencing) در برابر این حملات مقاومت میکنند. توکنهای محدود به زمان، کدهای یکبار مصرف و کوتاهمدت (مثلاً منقضیشونده در عرض ≤۱۵ ثانیه) تولید میکنند که باعث میشود دادههای شنودشده پیش از امکان استفاده مجدد از آنها بیاعتبار شوند. جغرافیا-محدودسازی (geofencing) تلاشهای مجاز احراز هویت را به مناطق جغرافیایی پیشتعیینشده محدود میکند و درخواستهای صادره از خارج از مناطق مجاز را مسدود مینماید. این دفاع دو لایهای اطمینان حاصل میکند که هم داشتن فیزیکی دستگاه و هم حضور زمینهای (contextual presence) و ضروری هستند و بهطور مؤثر حملات مبتنی بر رله را خنثی میکند، در حالی که تجربه کاربری بدونوقفه را حفظ میکند.