 EN
שכבות האבטחה העיקריות של מדבקת קוד QR מהימנה
קשירה קריפטוגרפית: מטענים דינמיים שמבטלים את תוקפם בעת שכפול
כל מדבקת קוד QR חתומה באופן קריפטוגרפי עם מטען ייחודי ודינמי - בניגוד לקודים סטטיים שזייפנים יכולים לצלם או לצלם צילום מסך. המטען משתנה בכל סריקה מורשית או משתמש באסימון מוגבל בזמן, מה שהופך אותו לחסר תועלת אם משוכפל ומודפס במקום אחר. כאשר המערכת מזהה מטענים זהים שנסרקו משני מיקומים או מכשירים שונים, היא מבטלת באופן מיידי את המדבקה המקורית ומסמנת את המוצר כחשוד. קישור קריפטוגרפי זה הופך כל סריקה לבדיקת אותנטיות בזמן אמת - ומאפשר הגנה חזקה מפני שיבוט מבלי לדרוש שדרוגי חומרה בנקודת המכירה.
עיצוב פיזי המראה התערבות: הולוגרמות, חורים מיקרוסקופיים ובדיקות של שלמות הדבק
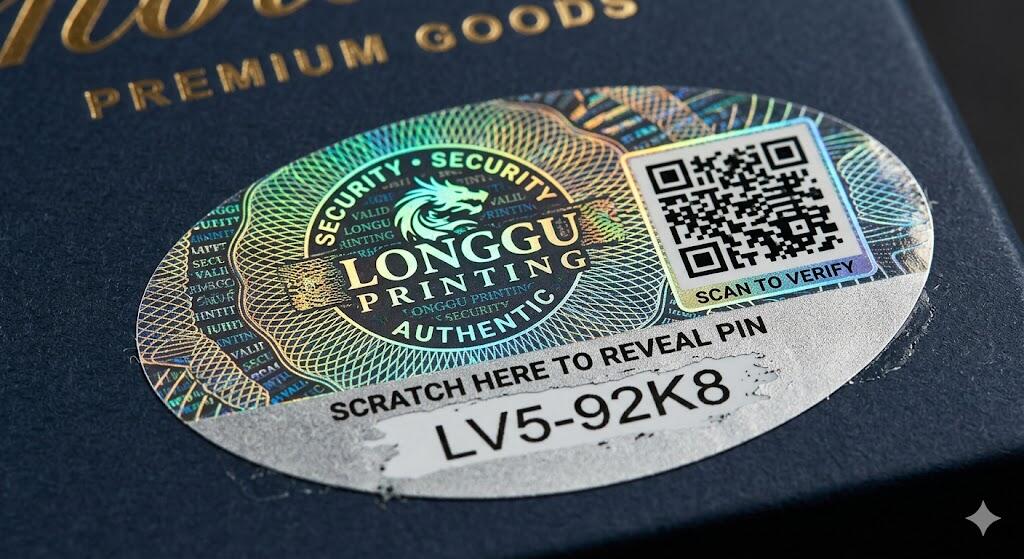
שכבות אבטחת פיזית מחזקות את השלמות הדיגיטלית. מדבקות מודפסות על חומרים שמעידים על ניסיון לפגוע בהן — כולל שפורות הולוגרפיות שמציגות תבנית של "VOID" (פנוי) בעת הסרה — וכוללות פרфорציות מיקרוסקופיות שגורמות להתפרקות המדבקה אם נסרקת. דבקים מיוחדים משאירים שאריות גלויות בעת הרמה, מה שמוכיח כי בוצע ניסיון לפגוע. תכונות אלו מונעות ממזויפים להעביר מדבקה אמיתית למוצר מזויף. בשילוב עם קשירה קריפטוגרפית, התוצאה היא חותמת פיזית-דיגיטלית אמיתית בשני גורמים: עמידה מאוד לשכפול וניתנת לזיהוי מיידי כאשר היא נפגעת.
תהליך אימות זהות בשני גורמים שמאופשר על ידי מדבקות קוד QR
גורם 1: מדבקת קוד QR כטוקן בעלות מאושרת
המדבקה משמשת כאסימון החזקה מאומת - הגורם הראשון בתהליך עבודה מאובטח של אימות. לאחר הסריקה, המערכת מאמתת את החתימה הקריפטוגרפית, חותמת הזמן ומצב הפגיעה. מכיוון שכל מטען נוצר באופן דינמי ומקושר קריפטוגרפית למדבקה הספציפית, הוא מתפקד כאישור אמין של "משהו שיש לך". זה מבטל את ההסתמכות על קודים סטטיים שקל להעתיק, ומבטיח שרק משתמשים עם גישה פיזית למדבקה האותנטית יוכלו ליזום אימות.
גורם 2: אתגר-תגובה בזמן אמת באמצעות SMS או יישום אימות
הגורם השני מציג אתגר בעל רגישות לזמן. לאחר אימות מוצלח של הסטיקר, השרת שולח קוד חד-פעמי באמצעות SMS או יישום אימות רשום. המשתמש חייב להזין קוד זה בתוך חלון קצר ומוגדר מראש — בדרך כלל 30–60 שניות — כדי להשלים את האימות. שלב זה מאשר את השליטה במכשיר מהימן או במספר טלפון, ומבטיח שבעלות בלבד על הסטיקר אינה מספיקה. יחד, שני הגורמים הללו מניעים העתקה מרחוק, תקיפת 'אדם בין-שניים' (man-in-the-middle) והשתלטות על חשבון באמצעות דמיון (phishing).
מניעת זיוף מוכחת: triểnות סטיקרים עם קוד QR בעולם האמיתי
מערכת מעקב תרופתית: השקת הסטיקרים עם קוד QR של פיזר ב-2023 השיגה דיוק באימות של 92%
ב-2023, פיזר הכניסה לפעילות מדבקות QR עם חתימה קריפטוגרפית על קווי המוצרים הנגשים במרשם מסוימים כדי לחזק את אפשרות המעקב אחר התרופות. היוזמה השיגה דיוק של 92% באימות ברמה העולמית על ידי שילוב של חתימות ייחודיות עם סימן זמן בכל מדבקה — מה שמאפשר אימות בזמן אמת בנקודות היצרנות, הפצה ונתינת התרופה במרפאות. זיהוי סריקות כפולות באזורים גאוגרפיים שונים הפעיל התראות אוטומטיות ברשת האספקה, וזרז את החקירות בבatches חשודים כמזויפים. triểnת זו מדגישה כיצד מדבקות QR מספקות הגנה נגד זיוף שניתן להרחיב ולשדרוג בקלות, במיוחד בתחומים בעלי סיכון גבוה שבהם שלמות המוצר משפיעה ישירות על בטיחות המטופלים.
נוף האיום המתפתח והגנות הדור הבא על מדבקות QR
הפחתת תקיפות העברת QR באמצעות טוקנים מוגבלים בזמן ואימות מוגבל לגאוגרפיה
התקפות רelay על קוד QR — שבהן מתקיפים אוספים ומעבירים הלאה בקשות אימות לגיטימיות — מייצגות איום מתגבר. מערכות מדבקות קוד QR דור הבא נלחמות בהן באמצעות טוקנים עם תוקף מוגבל בזמן ואימות המבוסס על גיאו-גדר. טוקנים עם תוקף מוגבל בזמן יוצרים קודי שימוש יחיד, בעלי תוקף קצר (למשל, פוגעים תוך ≤15 שניות), מה שהופך נתונים שנאצרו לבלתי רלוונטיים לפני שניתן יהיה להשתמש בהם בשנית. הגיאו-גדר מגבילה את ניסיונות האימות התקפים לאזורי גאוגרפיה מראש מאושרים — ובכך חוסמת בקשות המגיעות מחוץ לאזורים המורשים. הגנה דו-שכבתית זו מבטיחה כי גם החזקה פיזית ו והנוכחות ההקשרית נדרשות, מה שמבטל באופן יעיל את ההתקפות המבוססות על רelay, תוך שמירה על חוויית משתמש חלקה.