 EN

Fyzicko-digitální rozdíl je místo, kde se ztrácí kontrola značky
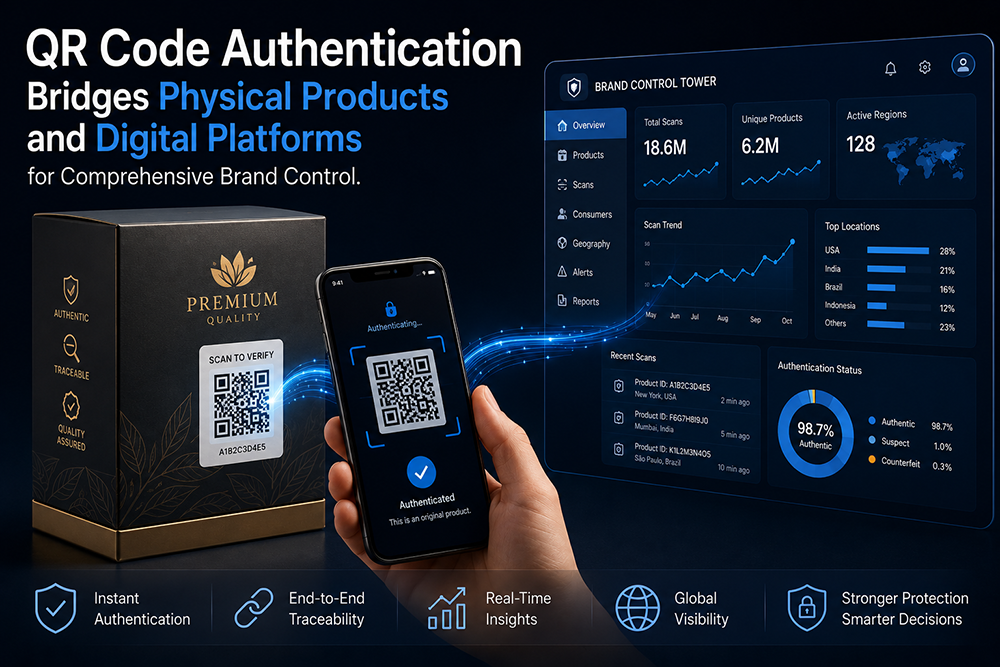
Každý fyzický výrobek, který opouští továrnu, vstupuje z hlediska značky do tzv. období temnoty. Dokud není daná jednotka zakoupena a – pokud má značka štěstí – zaregistrována nebo ohodnocena, neexistuje žádný signál, který by spojoval vyrobený výrobek s konkrétním koncovým uživatelem. Mezera mezi výrobou a spotřebou je místem, kde se do řetězce dostávají padělky, šedý trh nezaznamenává přesměrování zboží a hromadí se podvody s garancí. Ověření pomocí QR kódu tuto mezeru uzavírá tím, že každý výrobek přemění na uzel digitální sítě samotné značky. V okamžiku, kdy spotřebitel, prodejce nebo celní úředník kód naskenuje, přechází výrobek z anonymního zásobního položky na ověřený aktivum s ověřitelným řetězcem odpovědnosti. Tento přechod není marketingový trik, ale strukturální změna způsobu, jakým značka vykonává kontrolu v oblasti fyzických i digitálních prostředí.
Ověření, které jde dál než pouhé „originál či padělek“
Binární výsledek ověření ano/ne je minimální funkční výstup, ale zároveň i nejméně zajímavý. Skutečná hodnota systému ověřování pomocí QR kódu se projevuje tehdy, když výsledek skenování obsahuje kontextovou inteligenci. Kód propojený s konkrétní výrobní dávkou může prodejci sdělit, zda je jednotka stále v rámci povoleného prodejního období. Kód spojený s trasou distribuce může upozornit na to, zda se produkt objevil v oblasti, kam nebyla zaznamenána žádná oprávněná dodávka. Kód spojený s historií zapojení spotřebitele může odhalit, zda se jedná o první ověření, opakovanou kontrolu podezřelého kupujícího nebo sken, který již byl dotázán z více lokalit v různých zemích během několika hodin – což je klasický indikátor napodobování kódu. Událost ověření přestává plnit funkci brány a začíná fungovat jako systém včasného varování.
Technologický stack za programem ověřování pomocí QR kódu
Fyzicko-digitální most spočívá ve třech technických pilířích: tištěný identifikátor, zabezpečený ověřovací backend a uživatelské rozhraní určené pro spotřebitele. Každý z těchto pilířů zahrnuje návrhová rozhodnutí, která ovlivňují jak bezpečnostní postavení, tak uživatelskou zkušenost:
| Komponent | Klíčová návrhová rozhodnutí | Bezpečnostní úvahy |
|---|---|---|
| Tištěný QR kód | Odolnost podkladu, kódování proměnných údajů, lepidlo s důkazem manipulace | Štítek musí odolat podmínkám svého prostředí; lepidlo musí při odstranění zanechat forenzní stopy |
| Modul pro generování sériových čísel | Náhodné versus sekvenční číslování, šifrování datové části, synchronizace dávek s cloudem | Předvídatelná sériová čísla umožňují předem vypočtené napodobení; zašifrované datové části odolávají hrubé síle při výčtu |
| Ověřovací backend | Hostování v cloudu versus na místním serveru, architektura API, omezení počtu požadavků na IP adresu/zařízení | Omezení rychlosti brání masovým útokům na ověřování; pravidla pro geografické anomálie odhalují duplikované kódy |
| Rozhraní pro spotřebitele | Mobilní webová stránka vs. nativní aplikace vs. miniaplikace, doba načítání pod 2 sekundy | Překážky snižují přijetí řešení; rychlejší ověření znamená vyšší počet skenování |
| Analytický proces | Zpracování v reálném čase vs. dávkové zpracování, integrace s CRM a ERP | Upozornění v reálném čase odhalují aktivní podvod; dávková analýza odhaluje pomalu se rozvíjející vzory |
Vzájemná závislost těchto vrstev znamená, že slabina v jakémkoli jednom komponentu – štítek, který se snadno odloupne, schéma sériového čísla, které lze uhodnout, mobilní stránka, která vyprší – degraduje celý systém. Bezpečnost je silná jen tolik, nakolik je silný nejslabší článek, a u ověřování pomocí QR kódů je nejslabším článkem téměř vždy fyzický štítek, nikoli software.
Co se stane, když data z ověřování napájejí CRM značky
Probíhá tichá revoluce v tom, jak značky spotřebního zboží uvažují o datech první strany. Po mnoho let neměly značky, které prodávaly své zboží prostřednictvím obchodních kanálů, téměř žádný přímý vztah ke koncovým kupujícím. Ověření pomocí QR kódu to změní, protože akce ověření představuje událost nulové strany (zero-party data): spotřebitel dobrovolně naváže kontakt se značkou, a to z motivace potvrzení autentičnosti produktu. Tento signál záměru je zásadně odlišný od retargetingového pixelu nebo zakoupeného e-mailového seznamu. Značky, které propojí svůj backend pro ověřování s CRM systémem, mohou vytvářet profily spotřebitelů, kteří souhlasili se shromažďováním jejich údajů, a tyto profily zakotvit ve verifikovaných událostech nákupu – nikoli v odhadovaném chování při prohlížení webu. Mezi aplikace pro další využití patří personalizované připomínky k doplnění zásob spojené s reálnými cykly spotřeby, odměny v rámci loajalitního programu aktivované opakovaným ověřením a geografické teplomapy poptávky, které informují strategii rozšiřování prodejní sítě.
Značka spotřební elektroniky se naučila o klonování kódů na vlastní kůži
Rychle rostoucí značka spotřební elektroniky spustila program registrace a ověřování produktů založený na QR kódu pro svou řadu bezdrátových sluchátek. Počáteční implementace využívala sekvenční alfanumerické kódy tisknuté na vnějším balení pomocí standardního papírového štítku. Během čtyř měsíců začal tým zákaznické podpory značky dostávat stížnosti od kupujících, kteří po naskenování svého kódu uviděli zprávu o tom, že byl produkt již dříve zaregistrován. Vyšetření odhalilo, že organizovaná padělatelská operace v průmyslovém centru na jihu Číny zakoupila jednotlivý originální výrobek z každé výrobní dávky, extrahovala vzor QR kódu a pomocí tiskové služby tentýž kód reprodukovala na tisíce padělaných krabic. Protože sériová čísla byla sekvenční a štítky neposkytovaly žádné důkazy o narušení, nebylo možné rozlišit skutečné naskenování od napodobeného. Značka následně přešla na kryptograficky podepsané QR kódy tisknuté na ničitelných substrátech s viditelnými znaky narušení, doplněné back-endem, který detekoval rychlé naskenování stejného identifikátoru z více geografických oblastí. Stížnosti na napodobené kódy klesly téměř na nulu během šedesáti dnů. Lekce byla drahá, ale jasná: materiál štítku i logika číslování jsou prvky ověřování, nikoli pouze detaily balení.
Co činí infrastrukturu pro ověřování odolnou vůči budoucím výzvám
Tři návrhové principy oddělují programy ověřování, které lze škálovat, od těch, které je nutné každé dva roky zcela přepracovat. Prvním z nich je architektura identifikátorů nezávislá na formátu: systém by měl považovat QR kód, NFC štítek a alfanumerický sériový řetězec za vzájemně zaměnitelné nosiče stejné ověřené datové části, aby přidání nové technologie štítků nevyžadovalo přepracování back-endu. Druhým principem je integrace zaměřená na API, která umožňuje, aby databáze pro ověřování poskytovala data do CRM, ERP a systémů pro správu dodavatelských řetězců bez nutnosti vytvářet pro každé propojení vlastní prostřední vrstvu. Třetím principem je kryptografická pružnost, tj. schopnost měnit algoritmy podepisování v souladu s vývojem výpočetních standardů, aniž by byly neplatné již nasazené štítky produktů, které se stále nacházejí na trhu.
OPOC tiskne bezpečnostní QR štítky s šifrovanými proměnnými údaji na substrátech, které ukazují známky násilného otevření, a interní infrastruktura pro serializaci podporuje architekturu ověřování připravenou pro API, kterou majitelé značek potřebují k propojení fyzických produktů se svými digitálními ekosystémy bez fragmentace.
Obsah
- Fyzicko-digitální rozdíl je místo, kde se ztrácí kontrola značky
- Ověření, které jde dál než pouhé „originál či padělek“
- Technologický stack za programem ověřování pomocí QR kódu
- Co se stane, když data z ověřování napájejí CRM značky
- Značka spotřební elektroniky se naučila o klonování kódů na vlastní kůži
- Co činí infrastrukturu pro ověřování odolnou vůči budoucím výzvám