 EN

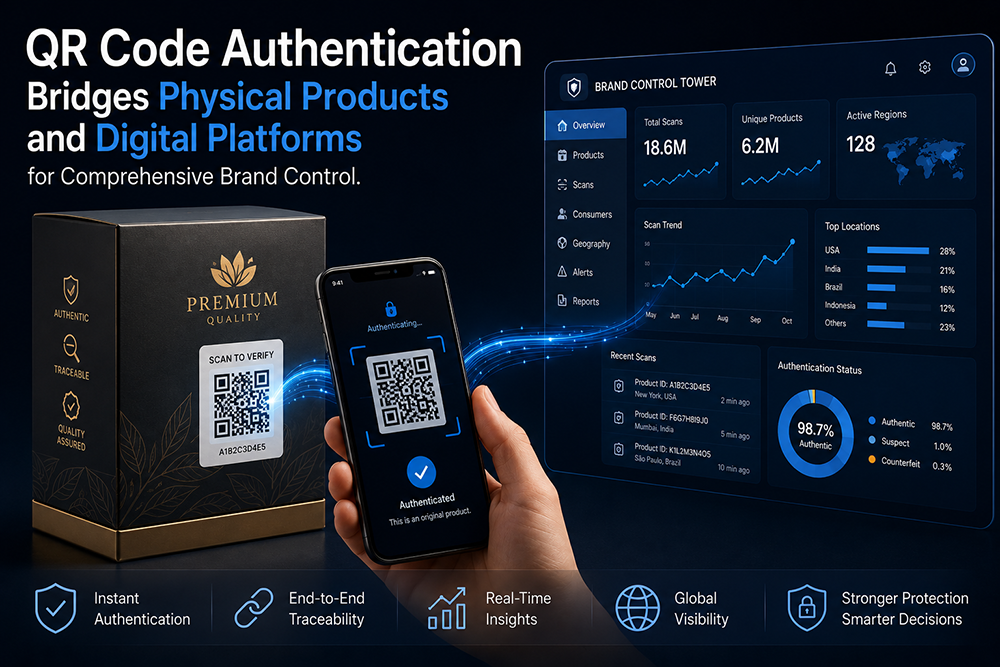
De kloof tussen fysiek en digitaal is waar merkbeheersing verloren gaat
Elk fysiek product dat een fabriek verlaat, bevindt zich vanuit het oogpunt van het merk in een ‘zwarte periode’. Totdat dat product wordt gekocht en, indien het merk geluk heeft, wordt geregistreerd of beoordeeld, is er geen signaal dat het vervaardigde item koppelt aan een daadwerkelijke eindgebruiker. De kloof tussen productie en consumptie is de plek waar namaakproducten worden ingevoerd, grijze marktverschuivingen onopgemerkt blijven en garantiefraude zich opstapelt. Authenticatie via QR-code sluit deze kloof door elk product om te zetten in een knooppunt op het eigen digitale netwerk van het merk. Op het moment dat een consument, retailer of douaneambtenaar de code scant, verandert het product van anonieme voorraad in een geverifieerd actief goed met een controleerbare keten van bewaring. Deze overgang is geen marketingtruc, maar een structurele verschuiving in de manier waarop merkbeheer werkt binnen zowel fysieke als digitale domeinen.
Authenticatie die verder gaat dan ‘origineel of namaak’
Een binaire ja/nee-authenticatieresultaat is de minimaal haalbare uitvoer, maar het is ook het minst interessante. De echte waarde van een QR-code-authenticatiesysteem komt tot stand wanneer het scanresultaat contextuele intelligentie bevat. Een code die is gekoppeld aan een specifieke productiebatch kan een detailhandelaar vertellen of het apparaat nog binnen zijn geautoriseerde verkoopperiode valt. Een code die is gekoppeld aan een distributieroute kan aangeven of het product is opgedoken in een regio waar geen legitieme zending is geregistreerd. Een code die is gekoppeld aan een geschiedenis van consumentenbetrokkenheid kan onthullen of dit een eerste verificatie is, een herhaalde controle door een verdachte koper, of een scan die al binnen enkele uren vanuit meerdere locaties in verschillende landen is opgevraagd – een klassiek kenmerk van codecloning. De authenticatiegebeurtenis stopt met fungeren als poortwachter en begint te functioneren als een vroegwaarschuwingssysteem.
De technische stack achter een QR-code-authenticatieprogramma
De brug tussen fysiek en digitaal berust op drie technische pijlers: de geprinte identificatiecode, de beveiligde verificatie-backend en de interface voor de consument. Elke pijler kent ontwerpkeuzes die zowel de beveiligingsstatus als de gebruikerservaring beïnvloeden:
| CompoNent | Belangrijke ontwerpbeslissingen | Veiligheidsoverwegingen |
|---|---|---|
| Geprinte QR-label | Duurzaamheid van het substraat, codering van variabele gegevens, zelfverklarend beschadigingsbewijs bij verwijdering | Het label moet zijn omgeving overleven; de lijm moet forensisch bewijs achterlaten bij verwijdering |
| Serialisatie-engine | Willekeurige versus opeenvolgende nummering, versleuteling van de payload, synchronisatie van batch naar cloud | Voorspelbare serienummers maken vooraf berekende kloning mogelijk; versleutelde payloads weerstaan brute-force-aftelling |
| Verificatie-backend | Hosting in de cloud versus on-premise, API-architectuur, beperking van aanvragen per IP/apparaat | Rate limiting blokkeert massavalidatieaanvallen; geo-anomalie-regels detecteren gekloonde codes |
| Consumenteninterface | Mobiele web versus native app versus mini-programma, laadtijd onder de 2 seconden | Wrijving vermindert adoptie; snellere verificatie betekent hogere scanpercentages |
| Analysepijplijn | Realtime versus batchverwerking, integratie met CRM en ERP | Realtimewaarschuwingen detecteren actieve fraude; batchanalyse onthult langzaam opkomende patronen |
De onderlinge afhankelijkheid van deze lagen betekent dat een zwakheid in welke component dan ook – een etiket dat netjes loskomt, een serienummerschema dat te raden is, een mobiele pagina die time-out gaat – het gehele systeem verzwakt. Veiligheid is slechts zo sterk als de zwakste schakel, en bij QR-code-authenticatie is de zwakste schakel bijna altijd het fysieke etiket in plaats van de software.
Wat gebeurt er wanneer authenticatiegegevens worden ingevoerd in het CRM van een merk
Er vindt een stille revolutie plaats in de manier waarop merken van consumentengoederen denken over first-party data. Jarenlang hadden merken die via retailkanalen verkochten bijna geen directe relatie met eindkopers. Een QR-code-authenticatie-scan verandert dat, omdat de verificatieactie een zero-party-data-gebeurtenis is: de consument neemt vrijwillig contact op met het merk, gedreven door de wens om de authenticiteit van het product te bevestigen. Dit intentiesignaal verschilt fundamenteel van een retargeting-pixel of een gekochte e-maillijst. Merken die hun authenticatie-backend koppelen aan hun CRM, kunnen geopt-inde consumentprofielen opbouwen die zijn gebaseerd op geverifieerde aankoopgebeurtenissen, niet op geïnferreerd surfgedrag. De toepassingen hiervan omvatten gepersonaliseerde herbestelherinneringen die zijn gekoppeld aan daadwerkelijke consumptiecycli, loyaliteitsbeloningen die worden geactiveerd door herhaalde verificatie en geografische vraagwarmtekaarten die de strategie voor uitbreiding van de detailhandel ondersteunen.
Een merk van consumentenelektronica leerde op de harde manier over codecloning
Een snelgroeiend merk op het gebied van consumentenelektronica lanceerde een op QR-codes gebaseerd registratie- en authenticatieprogramma voor zijn lijn draadloze oordopjes. De eerste implementatie maakte gebruik van opeenvolgende alfanumerieke codes die op de buitenverpakking waren afgedrukt met een standaardpapieretiket. Binnen vier maanden begon het klantenserviceteam van het merk klachten te ontvangen van kopers die hun code scande, maar vervolgens een bericht zagen dat het product al eerder was geregistreerd. Het onderzoek onthulde dat een namaakoperatie in een productiecentrum in Zuid-China één origineel exemplaar uit elke productiebatch had gekocht, het QR-codepatroon had geëxtraheerd en via een drukdienst dezelfde code had gereproduceerd op duizenden namaakverpakkingen. Omdat de serienummers opeenvolgend waren en de etiketten geen vorm van beschadigingsindicatie boden, was er geen manier om een echte scan te onderscheiden van een gekloonde. Het merk migreerde vervolgens naar cryptografisch ondertekende QR-codes die werden afgedrukt op vernietigbare, beschadigingsindicatieve ondergronden, in combinatie met een backend die snelle scans van dezelfde identificatiecode in meerdere geografische regio’s markeerde. Klachten over gekloonde codes daalden binnen zestig dagen tot bijna nul. De les was kostbaar, maar duidelijk: het etiketmateriaal en de logica achter de serialisatie zijn authenticatiefuncties, en niet slechts verpakkingsdetails.
Wat maakt een authenticatieinfrastructuur toekomstbestendig
Drie ontwerpprincipes onderscheiden authenticatieprogramma's die schaalbaar zijn van programma's die elke twee jaar opnieuw moeten worden gebouwd. De eerste is een formaatagnostische identificatie-architectuur: het systeem moet een QR-code, een NFC-tag en een alfanumerieke seriestring behandelen als uitwisselbare dragers van dezelfde geverifieerde payload, zodat het toevoegen van een nieuwe etikettechnologie geen herontwerp van de backend vereist. De tweede is een API-first integratieontwerp dat toestaat dat de authenticatiedatabase gegevens aan CRM-, ERP- en supply chain management-platforms levert zonder aangepaste middleware voor elke verbinding. De derde is cryptografische flexibiliteit, wat betekent dat het mogelijk moet zijn om ondertekenalgoritmen te vervangen naarmate de rekenkundige standaarden evolueren, zonder dat reeds geïmplementeerde productetiketten die nog in omloop zijn op de markt, ongeldig worden.
OPOC printt beveiligde QR-labels met versleutelde variabele gegevens op anti-vervals-substraten, en de interne serialisatie-infrastructuur ondersteunt het soort API-klaar verificatie-architectuur dat merkeigenaren nodig hebben om fysieke producten aan hun digitale ecosystemen te koppelen zonder fragmentatie.
Inhoudsopgave
- De kloof tussen fysiek en digitaal is waar merkbeheersing verloren gaat
- Authenticatie die verder gaat dan ‘origineel of namaak’
- De technische stack achter een QR-code-authenticatieprogramma
- Wat gebeurt er wanneer authenticatiegegevens worden ingevoerd in het CRM van een merk
- Een merk van consumentenelektronica leerde op de harde manier over codecloning
- Wat maakt een authenticatieinfrastructuur toekomstbestendig