 EN

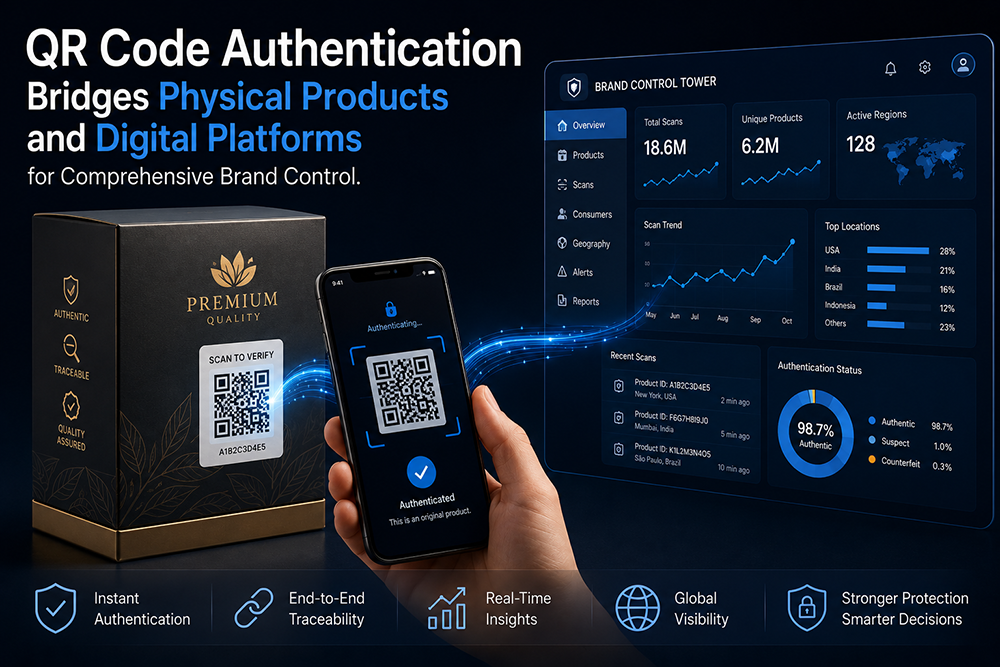
הפער בין העולם הפיזי והדיגיטלי הוא המקום שבו בקרה על המותג נחלשת
כל מוצר פיזי שיוצא מהמפעל נכנס לתקופת חירום מהנקודת מבט של המותג. עד שיחידה זו תקונה ו, אם המותג בר-מזל, תירשם או תוערך, אין שום אות המחברת את הפריט המיוצר עם משתמש סופי ממשי. הפער בין הייצור לצריכה הוא המקום שבו מוכנסים מוצרים מזויפים, נוטות השווקים האפורים לא מתגלה, וה frau ב гарантиות מצטבר. אימות באמצעות קוד QR סוגר את הפער הזה על ידי הפיכת כל מוצר לצומת ברשת הדיגיטלית של המותג עצמו. ברגע שהצרכן, הקמעונאי או קצין המכס סורקים את הקוד, המוצר עובר ממלאי אנונימי לנכס מאומת עם שרשרת אחריות שניתנת לאמת. המעבר הזה אינו טריק שיווקי, אלא מעבר מבנייני באופן שבו המותג שולט במישורים הפיזיים והדיגיטליים.
אימות שמעבר ל"אמיתי או מזויף"
תוצאת אימות בינארית של כן/לא היא הפלט המינימלי האפשרי, אך גם זה הפחות מעניין. הערך האמיתי של מערכת אימות באמצעות קוד QR מתגלה כאשר תוצאת הסריקה נושאת אינטליגנציה הקשרית. קוד המקושר ל партиיה ייצור ספציפית יכול להודיע לקמעונאי האם היחיד הוא עדיין בתוך חלון המכירה המורשה שלו. קוד המקושר למסלול הפצה יכול לסמן האם המוצר הופיע באזור גאוגרפי שבו לא נרשמה משלוח לגיטימי. קוד המשויך להיסטוריית מעורבות עם הצרכן יכול לחשוף האם זו אימות ראשוני, בדיקה חוזרת על ידי קונה חשוד, או סריקת קוד שכבר נבדקה כבר מספר פעמים במיקומים שונים במדינות שונות תוך שעות – סימן קלאסי לשכפול קודים. אירוע האימות עוזב את תפקידו כמערכת שער ועובר לפעול כמערכת אזהרה מוקדמת.
הסטק הטכני מאחור מערכת אימות באמצעות קוד QR
הגשר הפיזי-לדיגיטלי נשען על שלושה עמודי תכניה: המזהה המודפס, השרת האימות המאובטח והממשק הנגיש לצרכן. לכל עמוד יש בחירות עיצוב המשפיעות הן על הביטחון והן על חוויית המשתמש:
| רכיב | החלטות עיצוב מרכזיות | היבטים של אבטחה |
|---|---|---|
| תווית QR מודפסת | עמידות תת-שכבה, קידוד נתונים משתנים, דבק המעיד על התערבות | התווית חייבת לשרוד בסביבתה; הדבק חייב להשאיר ראיות פורנזיות upon removal |
| מנוע סריאלייזציה | מספר אקראי לעומת מסדרתי, הצפנה של מטען, סינכרון של ערכה לענן | מספרים סידוניים צפויים מאפשרים שכליה מראש מחושבת; מטענים מוצפנים עמידים בפני ספירת כוח גס |
| שרת אימות | אחסון בענן מול מקומי, מבנה API, הגבלת קצב לכל IP/מכשיר | מגבלות קצב חוסמות התקפות אימות המוניות; כללים לגילוי חריגות גאוגרפיות מזהים קודים מוכפלים |
| ממשק לצרכן | ווב נייד לעומת יישום נativo לעומת תוכנית מינימלית, זמן טעינה של פחות משני שניות | חיכוך פוגע באימוץ; אימות מהיר יותר שקול לקצב סריקות גבוה יותר |
| צינור ניתוח נתונים | עיבוד בזמן אמת לעומת עיבוד קבוצתי, אינטגרציה עם CRM ו-ERP | התראות בזמן אמת מגלות הונאה פעילה; ניתוח קבוצתי חושף תבניות של הונאה איטית |
התלות ההדדית בין שכבות אלו פירושה שהחלשה בכל רכיב אחד – תוויות שנוטלות בקלות, סכימת מספר סידורי שניתן לנחש, דף נייד שמביא לתקופת השבתה – מדרדרת את כל המערכת. האבטחה חזקה רק כפי שהקישור החזק ביותר, ובאימות QR קודים, הקישור החלש ביותר הוא כמעט תמיד התוית הפיזית ולא התוכנה.
מה קורה כאשר נתוני האימות מש feeding CRM של המותג
מתרחשת מהפכה שקטה באופן שבו מותגי סחורות לצרכן חושבים על נתוני צד ראשון. במשך שנים, מותגים שמכרו בערוצים קמעונאיים כמעט ולא היו בקשר ישיר עם הקונים הסופיים. סריקת אימות קוד QR משנה זאת, מכיוון שפעולה האימות היא אירוע נתוני צד אפס: הצרכן מתחבר באופן רצוני למותג, מתוך רצון לאשר את אותנטיות המוצר. señal הכוונה הזה שונה מהותית מפיקסל إعادة יישום או מרשימת דוא"ל שנרכשה. מותגים שמחברים את מערכת האימות שלהם למערכת ניהול היחסים עם הלקוח (CRM) יכולים לבנות פרופילים של צרכנים שהצטרפו באופן מודע ושמורכבים על אירועים מאומתים של קנייה, ולא על התנהגות גלישה שנחזה. היישומים הבאים כוללים תזכורות למילוי מלאי מותאמות אישית שקשורים למחזורים אמיתיים של צריכה, פרסומי נאמנות שמתחלקים כתוצאה מאימות חוזר, ומפות חום של ביקוש לפי אזור גאוגרפי שמשפיעות על אסטרטגיית הרחבת קמעונאות.
מותג אלקטרוניקה לצרכן למד על שכפול קוד בדרך הקשה
מותג אלקטרוני לצריכה שצומח במהירות השיק תוכנית רישום ואימות מבוססת QR עבור קווי האוזניות беспровודיות שלו. היישום הראשוני השתמש בקודים אלפאנומריים סדרתיים המודפסים על האריזה החיצונית עם תווית נייר סטנדרטית. בתוך ארבעה חודשים, צוות שירות הלקוחות של המותג החל לקבל תלונות מלקוחות שסרקו את הקוד שלהם וקיבלו הודעה לפיה המוצר כבר נרשם. חקירה חשפה כי פעילות זיוף במרכז ייצור דרומי בסין קנתה יחידה אמיתית אחת מכל партиת ייצור, הוציאה את תבנית קוד ה-QR, והשתמשה בשירות הדפסה כדי לשכפל את אותו קוד על אלפי קופסאות מזויפות. מאחר שהמספרים הסידוריים היו סדרתיים והתוויות לא כללו עדות לאי-תאמינות, לא הייתה דרך להבחין בין סריקת מקורית לסריקת מזויפת. המותג עבר לאחר מכן לקודי QR מוצפנים קריפטוגרפית המודפסים על חומרים פגועים שמעידים על אי-תאמינות, בשילוב עם מערכת אחורה שזיהתה סריקות מהירות של אותו מזהה במספר אזורים גאוגרפיים. התלונות על קודים מזויפים ירדו לכמעט אפס תוך 60 ימים. השיעור היה יקר אך ברור: חומר התווית ולוגיקת הסידור הם תכונות אימות, ולא רק פרטים של אריזה.
מה הופך את תשתית ההסמכה למאודיות לעתיד
שלושה עקרונות עיצוב מפרדים תוכניות אימות שמגדילות מאלה הדורשות בנייה מחדש כל שנתיים. הראשון הוא ארכיטקטורה מזהה לא מוכרת פורמט: המערכת צריכה להתייחס לקוד QR, תגית NFC, ומחרוזת סדרית אלפנומרית כנושאות תחליפיות של אותה מטען מועיל מאותנטי, כך שהוספת טכנולוגיית תווית חדשה לא דורשת ארכיט השני הוא עיצוב אינטגרציה של API ראשון המאפשר למאגר הנתונים לאישור להאכיל נתונים לתוך CRM, ERP, ושל פלטפורמות ניהול שרשרת אספקה ללא מידרוג מותאם אישית עבור כל חיבור. השלישי הוא גמישות קריפטוגרפית, כלומר היכולת לסובב אלגוריתמים לחתימה ככל שהסטנדרטים של מחשבים מתפתחים, מבלי לבטל תוויות מוצר שכבר הושלמו ועדיין מסתובבות בשוק.
OPOC מדפיס תווית QR מאובטחות ברמה גבוהה עם נתונים משתנים מוצפנים על חומרים המראים סימני התערבות, והתשתית הפנימית לסידור סדרתי תומכת בארכיטקטורת אימות מוכנה ל-API שבעלי המותגים צריכים כדי לחבר מוצרים פיזיים למערכות הדיגיטליות שלהם ללא פיצול.