 EN

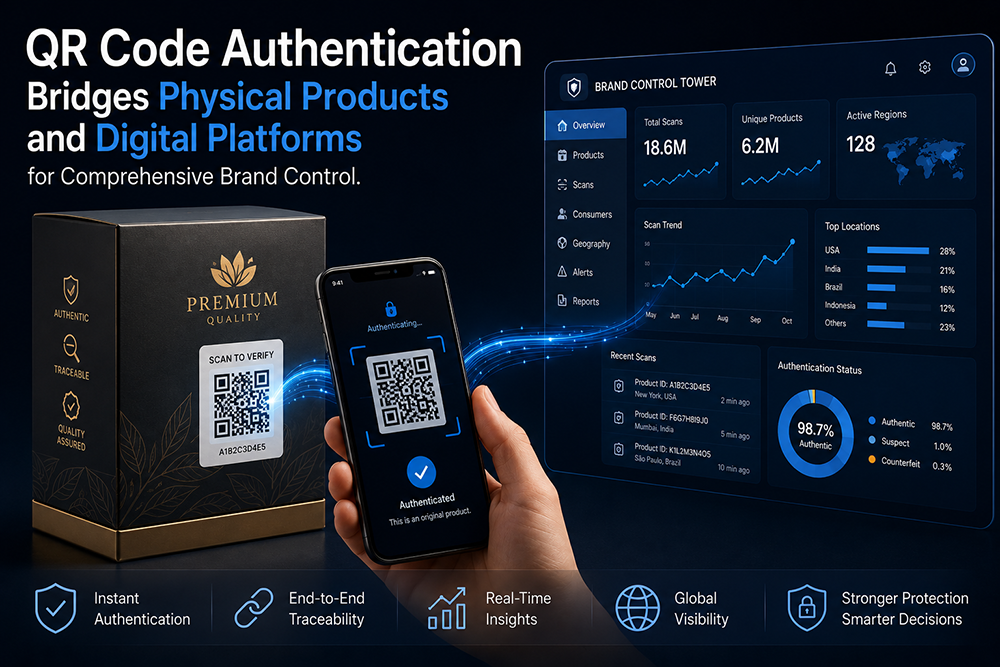
Fyysisen ja digitaalisen maailman välinen kuilu on se paikka, jossa merkin hallinta katoaa
Jokainen tehtaalta lähtevä fyysinen tuote jää merkin näkökulmasta ns. mustaan aukkoon. Kunnes tuoteyksikkö ostetaan ja – jos merkki on onnekas – rekisteröidään tai arvioidaan, ei ole mitään signaalia, joka yhdistäisi valmistetun tuotteen todelliseen loppukäyttäjään. Tuotannon ja kulutuksen välinen aukko on paikka, johon väärennökset pääsevät sisään, harmaan markkinan ohjaus jää havaitsematta ja takuupetokset kertyvät. QR-koodin tunnistus sulkee tämän aukon muuttamalla jokaisen tuotteen solmukohdaksi merkin omassa digitaalisessa verkossa. Heti kun kuluttaja, vähittäiskauppias tai tulliviranomainen skannaa koodin, tuote siirtyy anonyymistä varastotavarakohteesta todennetusti tunnistettuun omaisuuskohteeseen, jonka omistusoikeuden ketju voidaan varmistaa. Tämä siirtymä ei ole markkinointitemppu, vaan rakenteellinen muutos siinä, miten merkki säilyttää hallintansa sekä fyysisellä että digitaalisella alueella.
Tunnistus, joka menee pidemmälle kuin pelkkä "aidon tai väärennetyn" erottelu
Binäärinen kyllä/ei-tunnistustulos on vähimmäisvaatimus, mutta se on myös vähiten mielenkiintoinen. Todellinen arvo QR-kooditunnistusjärjestelmässä ilmenee, kun skannauksen tulos sisältää kontekstuaalista älykkyyttä. Tuotantoseriaan liitetty koodi voi kertoa vähittäiskaupalle, onko tuote yhä sen myyntiajan sisällä. Jakelureittiin liitetty koodi voi varoittaa siitä, onko tuote ilmestynyt maantieteellisessä alueessa, johon ei ole tehty mitään laillista toimitusta. Kuluttajan sitoutumishistoriaan liitetty koodi voi paljastaa, onko kyseessä ensimmäinen varmistus, toistuva tarkistus epäluotettavalta ostajalta tai skannaus, joka on jo kysytty useista eri maissa sijaitsevista paikoista tunnin sisällä – tämä on klassinen merkki koodin kopioinnista. Tunnistustapahtuma ei enää toimi pelkästään porttina, vaan toimii varhaisvaroitustarkistuksena.
QR-kooditunnistusohjelman tekninen pohja
Fyysiseen ja digitaaliseen maailmaan yhdistävä silta perustuu kolmeen tekniseen pilariin: painettuun tunnisteeseen, turvalliseen varmistuspalvelimeen ja kuluttajalle suunnattuun käyttöliittymään. Jokaisella pilareilla on suunnitteluratkaisuja, jotka vaikuttavat sekä turvallisuusasentoon että käyttäjäkokemukseen:
| Komponentti | Tärkeimmät suunnitteluratkaisut | Turvallisuusperusteet |
|---|---|---|
| Painettu QR-kooditarralla | Kannattimen kestävyys, muuttuvan tiedon koodaus, havaittavasti rikottava liima | Tarran on kestettävä sen ympäristöä; liiman on jätettävä forensisesti todistettavia jälkiä poistettaessa |
| Sarjanumerointimoottori | Satunnaiset vs. peräkkäiset numerointitavat, hyötykuorman salaus, erän ja pilven synkronointi | Ennakkoarvotut sarjanumerot mahdollistavat ennalta lasketun kopioinnin; salatut hyötykuormat vastustavat voimakkaiden hyökkäysten enumerointia |
| Varmistuspalvelin | Pilvipalvelu vs. paikallinen isäntäpalvelin, API-arkkitehtuuri, rajatut kutsutaajuudet IP-osoitetta tai laitetta kohti | Nopeusrajoitus estää massavahvistusten hyökkäykset; maantieteellisen poikkeaman säännöt havaitsevat kloonatut koodit |
| Kuluttajaliittymä | Mobiiliverkkoselain vs. natiivisovellus vs. mini-ohjelma, latausaika alle 2 sekuntia | Kitka estää käyttöönottoa; nopeampi vahvistus lisää skannausmääriä |
| Analytiikkaputki | Todellisaikainen vs. eräkäsittely, integraatio CRM- ja ERP-järjestelmiin | Todellisaikaiset ilmoitukset havaitsevat aktiivisen petoksen; eräkäsittely paljastaa hitaasti kehittyvät mallit |
Näiden kerrosten keskinäinen riippuvuus tarkoittaa, että minkä tahansa komponentin heikko kohta – esimerkiksi merkintä, joka irtoaa helposti, sarjanumerojärjestelmä, jonka voi arvata, tai mobiilisivu, joka aikakatkaistaan – heikentää koko järjestelmää. Turvallisuus on yhtä vahva kuin sen heikoin lenkki, ja QR-kooditunnistuksessa heikoin lenkki on lähes aina fyysinen merkintä eikä ohjelmisto.
Mitä tapahtuu, kun tunnistustiedot syötetään brändin CRM-järjestelmään
Kuluttutuotteiden merkkien tapa ajatella ensimmäisen osapuolen tietoja on muuttumassa hiljaa. Vuosien ajan vähittäiskaupan kautta myyvillä merkeillä ei ollut läheskään suoraa suhdetta loppukäyttäjiin. QR-koodin varmistuslukeminen muuttaa tämän, koska varmistustoiminto on nolla-osapuolen tiedotapahtuma: kuluttaja aloittaa tahallisesti yhteyden merkin kanssa halutessaan vahvistaa tuotteen alkuperällisyyden. Tämä aikomussignaali on perustavanlaatuisesti erilainen kuin uudelleenkohdentamispikseli tai ostettu sähköpostiluettelo. Merkit, jotka yhdistävät varmistusjärjestelmänsä asiakassuhteiden hallintajärjestelmäänsä (CRM), voivat luoda kuluttajaprofiileja, joiden perusta on vahvistetut ostotapahtumat eikä päätelty selailukäyttäytyminen. Tällaisten profiilien sovelluksia ovat esimerkiksi henkilökohtaistetut täydennysmuistutukset, jotka perustuvat todellisiin kulutussykleihin, uskollisuuspalautukset, jotka aktivoituvat toistuvan varmistuksen perusteella, sekä alueelliset kysyntäkuumekartat, joita käytetään vähittäiskaupan laajentamisstrategian suunnittelussa.
Kuluttajaelektroniikkamerkki oppi koodin kloonauksesta kovalla tavalla
Nopeasti kasvava kuluttajaelektroniikkamerkki käynnisti QR-koodipohjaisen tuotteen rekisteröinti- ja todentamisohjelman langattomille kuulokkeilleen. Alkuperäinen toteutus käytti sarjoittaisia alfanumeerisia koodeja, jotka tulostettiin ulkopakkaukseen tavallisella paperietiketillä. Neljän kuukauden sisällä merkin asiakaspalvelutiimi alkoi saada valituksia ostajilta, jotka skannaavat koodinsa ja saavat viestin, jossa ilmoitetaan, että tuote on jo rekisteröity. Tutkinta paljasti, että Etelä-Kiinassa sijaitseva valmistuskeskuksessa toimiva väärennösten valmistaja oli ostanut yhden aidon yksikön jokaisesta tuotantoseriasta, poiminut QR-koodin mallin ja käyttänyt tulostopalvelua reprodukoidakseen saman koodin tuhansissa väärennetyissä pakkauksissa. Koska sarjanumerot olivat sarjoitettuja ja etiketit eivät tarjonneet mitään rikkomistodisteita, ei ollut mahdollista erottaa aidon skannauksen ja kopioitun koodin skannauksen välillä. Merkki siirtyi myöhemmin salakirjoitetuilla allekirjoituksilla varustettuihin QR-koodiin, jotka tulostettiin tuhoutuville rikkomistodisteita antaville pinnalle, ja liitti ne taustajärjestelmään, joka merkitsi samaa tunnistetta useissa maissa nopeasti skannattuna. Väärennettyjen koodien valitukset laskivat lähes nollaan kuudenkymmenen päivän sisällä. Opittu opetus oli kalliin maksanut, mutta selkeä: etiketin materiaali ja sarjoituslogiikka ovat todentamisominaisuuksia, eivätkä pelkästään pakkausyksityiskohtia.
Mitä tekee autentikointiinfrastruktuurista tulevaisuudenvaraisen
Kolme suunnitteluperiaatetta erottaa skaalautuvat autentikointiohjelmat niistä, jotka vaativat uudelleenrakentamisen joka kaksi vuotta. Ensimmäinen on formaattiriippumaton tunnistearkitehtuuri: järjestelmän tulisi käsitellä QR-koodia, NFC-tarraa ja aakkosnumeerista sarjanumeroa vaihtoehtoisina kantajina samalle autentikoitulle sisällölle, jotta uuden merkintäteknologian lisääminen ei vaadi taustajärjestelmän uudelleenarkkitehtointia. Toinen on API-ensisijainen integraatiosuunnittelu, joka mahdollistaa autentikointitietokannan syöttämän tiedon CRM-, ERP- ja toimitusketjun hallintajärjestelmiin ilman erillistä mukautettua välitysohjelmistoa kunkin yhteyden osalta. Kolmas on kryptografinen joustavuus, mikä tarkoittaa kykyä vaihtaa allekirjoitusalgoritmeja laskennallisten standardien kehittyessä ilman, että jo markkinoilla olevat tuotemerkinnät menettävät voimassaolon.
OPOC tulostaa turvallisuusluokan QR-kooditarrat salattujen muuttuvien tietojen kanssa vääntöön herkäillä alustoilla, ja sisäinen sarjoitusinfrastruktuuri tukee sellaista API-valmiiksi suunniteltua tunnistautumisarkkitehtuuria, jota merkinomistajat tarvitsevat yhdistääkseen fyysiset tuotteet digitaalisiin ekosysteemeihinsä ilman jakautumista.
Sisällysluettelo
- Fyysisen ja digitaalisen maailman välinen kuilu on se paikka, jossa merkin hallinta katoaa
- Tunnistus, joka menee pidemmälle kuin pelkkä "aidon tai väärennetyn" erottelu
- QR-kooditunnistusohjelman tekninen pohja
- Mitä tapahtuu, kun tunnistustiedot syötetään brändin CRM-järjestelmään
- Kuluttajaelektroniikkamerkki oppi koodin kloonauksesta kovalla tavalla
- Mitä tekee autentikointiinfrastruktuurista tulevaisuudenvaraisen