 EN

Fizinio ir skaitmeninio pasaulių skirtumas yra vieta, kur prarandama prekių ženklo kontrolė
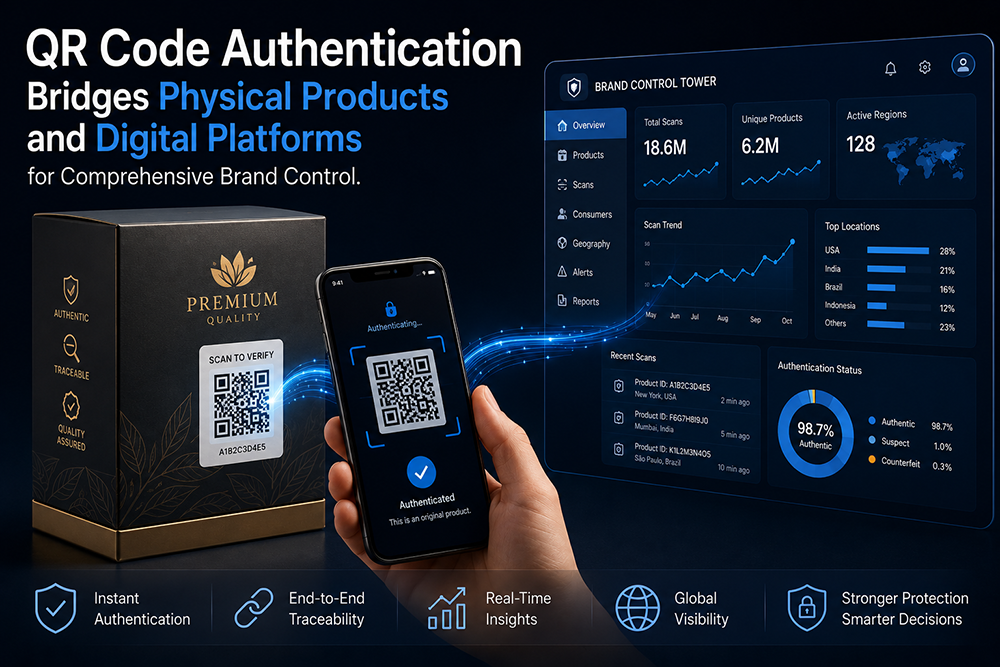
Kiekvienas fizinių produktų vienetas, paliekantis gamyklos teritoriją, įeina į tam tikrą „juodąjį laikotarpį“ po žymos požiūriu. Kol šis vienetas neparduodamas ir, jei žymai pasiseks, neregistruojamas ar neperžvelgiamas, neegzistuoja jokio ryšio tarp pagaminto gaminio ir tikrojo galutinio vartotojo. Gamybos ir vartojimo tarpas – tai vieta, kur įsilieja padirbti gaminiai, netikėtai vyksta pilkojo rinkos perkėlimai ir kaupiamasi garantinės klastotės. QR kodo autentifikavimas uždaro šį tarpą, kiekvieną gaminį paverčiant mazgu žymos savo skaitmeninėje tinklo struktūroje. Tik tada, kai vartotojas, prekybininkas ar muitinės pareigūnas nuskaito šį kodą, gaminys iš anoniminės atsargos virsta patvirtintu turtu su patikrinamu nuosavybės perduodamumo grandininiu. Šis persikėlimas nėra rinkodaros triukas – tai struktūrinis pokytis, keičiantis žymos kontrolės veikimą tiek fiziniame, tiek skaitmeniniame pasaulyje.
Autentifikavimas, kuris išeina už „autentiškas ar padirbtas“ ribų
Dvejetainis „taip / ne“ autentifikavimo rezultatas yra minimalus veiksmingas išvesties variantas, tačiau jis taip pat yra mažiausiai įdomus. Tikrąją QR kodo autentifikavimo sistemos vertę atskleidžia tik tada, kai skenavimo rezultatas perduoda kontekstinę informaciją. Kodas, susietas su konkrečia gamybos partija, gali pranešti prekybininkui, ar vienetas vis dar patenka į leistiną pardavimo laikotarpį. Kodas, susietas su pristatymo maršrutu, gali nurodyti, ar produktas pasirodė geografinėje vietoje, kurioje nebuvo įrašytas joks teisėtas siuntimas. Kodas, susietas su vartotojo sąveikos istorija, gali parodyti, ar tai pirmasis patvirtinimas, ar pakartotinis tikrinimas įtartinų pirkėjų, ar skenavimas, kuris jau buvo užklaustas iš kelių vietų skirtingose šalyse per kelias valandas – tai klasikinis kodo kopijavimo požymis. Autentifikavimo įvykis nustoja būti tik „vartų saugų“ funkcija ir pradeda veikti kaip ankstyvojo perspėjimo sistema.
QR kodo autentifikavimo programos techninė architektūra
Fizinio į skaitmeninį pasaulį tiltas remiasi trimis techninėmis atramomis: spausdintu identifikatoriumi, saugiu patvirtinimo fonine sistema ir vartotojams skirtu sąsajos interfeisu. Kiekvienoje atramoje yra projektavimo sprendimų, kurie veikia tiek saugumo lygį, tiek naudotojo patirtį:
| Komponentas | Pagrindiniai projektavimo sprendimai | Saugumo aspektai |
|---|---|---|
| Spausdintas QR žymos etiketė | Pagrindo ištemptinė tvirtumas, kintamųjų duomenų kodavimas, nesunkiai pažeidžiamas lipnusis sluoksnis | Žymos etiketė turi išgyventi savo aplinką; lipnusis sluoksnis turi palikti teisinės reikšmės įrodymus nuėmus ją |
| Serijavimo variklis | Atsitiktinis arba sekantysis numeravimas, naudingosios apkrovos šifravimas, partijų sinchronizavimas su debesijos aplinka | Numatyti serijiniai numeriai leidžia iš anksto apskaičiuoti klonavimą; užšifruotos naudingosios apkrovos atsparios bandymams išsiaiškinti jėga |
| Patvirtinimo foninė sistema | Debesijos arba vietinės įrenginio talpyklos naudojimas, API architektūra, ribojimas pagal IP adresą/įrenginį | Koeficientų apribojimas neleidžia masinės patvirtinimo atakos; geografinių anomalijų taisyklės aptinka kopijuotus kodus |
| Vartotojo sąsaja | Mobiliojo interneto svetainė prieš natyviąją programėlę arba mini-programėlę, įkėlimo laikas mažesnis nei 2 sekundės | Trintis neleidžia priimti sprendimo; greitesnis patvirtinimas reiškia didesnį skenavimo dažnį |
| Analitikos duomenų srautas | Realaus laiko arba partijinis apdorojimas, integracija su CRM ir ERP sistemomis | Realiojo laiko perspėjimai aptinka aktyvų sukčiavimą; partijinis analizavimas atskleidžia lėtai besivystančius modelius |
Šių sluoksnių tarpusavio priklausomybė reiškia, kad bet kurio komponento silpnybė – etiketė, kuri lengvai nulipdoma, serijos numerių sistema, kurią galima atspėti, mobiliosios svetainės puslapis, kuris baigia laukti, – pablogina visos sistemos veikimą. Saugumas yra tik tiek stiprus, kiek stipriausias silpniausias grandinės elementas, o QR kodų autentifikacijoje silpniausias grandinės elementas beveik visada yra fizinė etiketė, o ne programinė įranga.
Ką nutinka, kai autentifikavimo duomenys perduodami prekės ženklo CRM sistemai
Vyksta tyli revoliucija, kaip vartotojų prekių prekės ženklai mąsto apie pirmosios šalies duomenis. Metus ir metus prekės ženklai, kurie pardavinėjo prekes per prekybos kanalus, beveik neturėjo tiesioginio ryšio su galutiniais pirkėjais. QR kodo autentifikavimo nuskaitymas keičia šią padėtį, nes patvirtinimo veiksmas yra nulinės šalies duomenų įvykis: vartotojas savanoriškai pradeda bendrauti su prekės ženklu, siekdamas patikrinti produkto autentiškumą. Šis ketinimo signalas esminiu būdu skiriasi nuo retargeting'o pikselio ar pirktų el. pašto sąrašų. Prekės ženklai, kurie susieja savo autentifikavimo serverį su CRM sistema, gali sukurti vartotojų profilius, kurie yra paremti patvirtintais pirkimo įvykiais, o ne išvedamais naršymo elgesio duomenimis. Šių profilių taikymo sritys apima personalizuotus papildymo priminimus, susietus su tikrais vartojimo ciklais, lojalumo programos apdovanojimus, aktyvuojamus pakartotinio patvirtinimo metu, bei geografinius paklausos karščio žemėlapius, kurie padeda formuoti prekybos plėtros strategiją.
Vartotojų elektronikos prekės ženklas išmoko apie kodų kopijavimą sunkiu būdu
Greitai augantis vartotojų elektronikos prekės ženklas įdiegė QR kodais paremtą produkto registravimo ir autentifikavimo programą savo belaidžių ausinukų eilėje. Pradinė įgyvendinimo versija naudojo nuoseklius alfanumerinius kodus, spausdintus ant išorinės pakuotės su standartine popierine etikete. Per keturis mėnesius šio prekės ženklo klientų aptarnavimo komanda pradėjo gauti skundų iš pirkių, kurie nuskaitę savo kodą matydavo pranešimą, kad produktas jau užregistruotas. Tyrimas parodė, kad klastojimo operacija Pietų Kinijoje esančiame gamybos centre nupirko po vieną tikrą vienetą iš kiekvienos gamybos partijos, ištraukė QR kodo modelį ir naudojo spaustuvės paslaugą, kad tą patį kodą atkartotų tūkstančiuose klastotų dėžučių. Kadangi serijos numeriai buvo nuoseklūs, o etiketės nebuvo apsaugotos nuo pažeidimų, nebuvo galima atskirti tikrojo nuskaitymo nuo klonuoto. Vėliau prekės ženklas persikėlė prie kriptografiškai pasirašytų QR kodų, spausdinamų ant sunaikinamų, pažeidimų rodančių medžiagų, kartu su fonine sistema, kuri įspėdavo apie to paties identifikatoriaus greitą daugiaregionį nuskaitymą. Skundų dėl klonuotų kodų skaičius per šešiasdešimt dienų sumažėjo beveik iki nulio. Pamoka buvo brangi, bet aiški: etiketės medžiaga ir serijavimo logika yra autentifikavimo funkcijos, o ne tik pakuotės detalės.
Kas padaro tapatybės patvirtinimo infrastruktūrą ateities reikalavimams atitinkančia
Trys projektavimo principai skiria tapatybės patvirtinimo programas, kurios gali būti mastomos, nuo tų, kurioms kas du metus reikia visiškai perstatyti. Pirmasis – formatui neprivalantis identifikatorių architektūros principas: sistema turėtų vienodai traktuoti QR kodą, NFC žymę ir alfanumerinę serijos eilutę kaip tarpusavyje keičiamus to paties patvirtinto naudingosios apkrovos nešėjus, kad naujos etikečių technologijos įdiegimas nereikėtų perprojektuoti serverinės sistemos. Antrasis – API pirmenybės integracijos projektavimo principas, leidžiantis tapatybės patvirtinimo duomenų bazėje esantiems duomenims būti perduodamiems į CRM, ERP ir tiekimo grandinės valdymo sistemas be specializuotos tarpinės programinės įrangos kiekvienam ryšiui. Trečiasis – kriptografinė lankstumas, t. y. galimybė keisti parašo algoritmus, kai kinta skaičiavimo standartai, nepažeidžiant jau rinkoje esančių ir vis dar cirkuliuojančių produktų etikečių.
OPOC spausdina saugos lygio QR etiketes su užšifruotais kintamaisiais duomenimis ant pažeidžiamų substratų, o vidinė serijavimo infrastruktūra palaiko tokį API paruoštą autentifikavimo architektūrą, kokios reikia prekės ženklo savininkams, norint sujungti fizinės produkcijos ir jų skaitmeninių ekosistemų ryšius be fragmentavimo.
Turinys
- Fizinio ir skaitmeninio pasaulių skirtumas yra vieta, kur prarandama prekių ženklo kontrolė
- Autentifikavimas, kuris išeina už „autentiškas ar padirbtas“ ribų
- QR kodo autentifikavimo programos techninė architektūra
- Ką nutinka, kai autentifikavimo duomenys perduodami prekės ženklo CRM sistemai
- Vartotojų elektronikos prekės ženklas išmoko apie kodų kopijavimą sunkiu būdu
- Kas padaro tapatybės patvirtinimo infrastruktūrą ateities reikalavimams atitinkančia