 EN

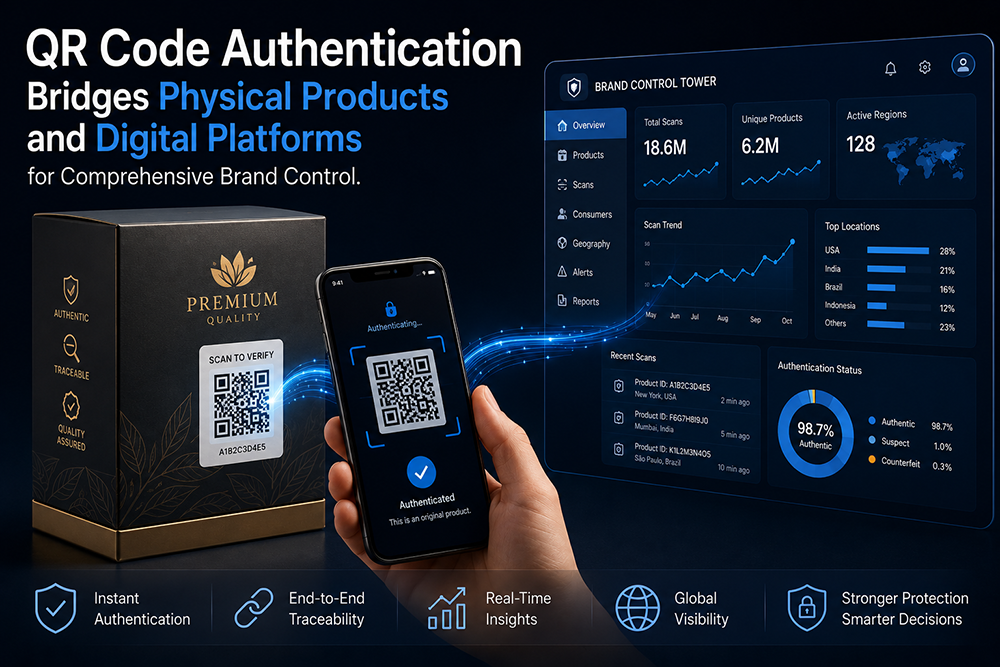
Die Kluft zwischen physischer und digitaler Welt ist der Punkt, an dem die Markenkontrolle entgleitet
Jedes physische Produkt, das ein Werk verlässt, befindet sich aus Sicht der Marke in einer sogenannten Blackout-Phase. Bis dieses Gerät verkauft und – falls die Marke Glück hat – registriert oder bewertet wird, gibt es kein Signal, das das hergestellte Produkt mit einem konkreten Endnutzer verknüpft. Die Lücke zwischen Produktion und Konsum ist der Zeitraum, in dem Fälschungen eingeschleust, Graumarkt-Umleitungen unentdeckt bleiben und Garantiebetrug sich anhäuft. Die Authentifizierung per QR-Code schließt diese Lücke, indem jedes Produkt zu einem Knoten im eigenen digitalen Netzwerk der Marke wird. Sobald ein Verbraucher, Einzelhändler oder Zollbeamter den Code scannt, wechselt das Produkt vom anonymen Lagerbestand zu einem authentifizierten Asset mit nachweisbarer Kette der Besitzverhältnisse. Dieser Wechsel ist kein Marketing-Gag, sondern eine strukturelle Veränderung der Art und Weise, wie Markenkontrolle über physische und digitale Bereiche hinweg funktioniert.
Authentifizierung, die über „Original oder Fälschung“ hinausgeht
Ein binäres Ja/Nein-Authentifizierungsergebnis ist die minimal mögliche Ausgabe, doch zugleich auch die am wenigsten interessante. Der eigentliche Mehrwert eines QR-Code-Authentifizierungssystems entsteht, wenn das Scan-Ergebnis kontextbezogene Intelligenz enthält. Ein Code, der mit einer bestimmten Produktionscharge verknüpft ist, kann einem Händler anzeigen, ob das Gerät noch innerhalb seines autorisierten Verkaufszeitraums steht. Ein Code, der einer bestimmten Distributionsroute zugeordnet ist, kann signalisieren, ob das Produkt in einer Region aufgetaucht ist, für die keine legale Lieferung dokumentiert wurde. Ein Code, der mit der Historie der Kundeninteraktion verknüpft ist, kann offenbaren, ob es sich um eine Erstverifizierung handelt, um eine erneute Prüfung durch einen verdächtigen Käufer oder um einen Scan, der bereits innerhalb weniger Stunden von mehreren Standorten aus verschiedenen Ländern abgefragt wurde – ein klassischer Hinweis auf Code-Kloning. Der Authentifizierungsprozess hört auf, lediglich eine Zugangskontrollfunktion zu erfüllen, und wird stattdessen zu einem Frühwarnsystem.
Die technische Architektur hinter einem QR-Code-Authentifizierungsprogramm
Die Brücke von der physischen zur digitalen Welt beruht auf drei technischen Säulen: dem gedruckten Identifikator, der sicheren Verifizierungs-Backend-Lösung und der nutzerorientierten Schnittstelle. Jede dieser Säulen umfasst Designentscheidungen, die sowohl die Sicherheitslage als auch die Benutzererfahrung beeinflussen:
| CompoNent | Wesentliche Designentscheidungen | Sicherheitsbedarf |
|---|---|---|
| Gedrucktes QR-Etikett | Substrathaltbarkeit, Codierung variabler Daten, manipulationssichere Klebefläche | Das Etikett muss seine Umgebung überstehen; der Klebstoff muss bei Entfernung forensische Spuren hinterlassen |
| Serialisierungs-Engine | Zufalls- vs. sequenzielle Nummerierung, Verschlüsselung der Nutzlast, Synchronisation von Chargen mit der Cloud | Vorhersehbare Seriennummern ermöglichen vorab berechnetes Clonen; verschlüsselte Nutzlasten widerstehen Brute-Force-Aufzählung |
| Verifizierungs-Backend | Hosting in der Cloud vs. vor Ort, API-Architektur, Ratenbegrenzung pro IP/Gerät | Ratenbegrenzung blockiert Mass-Validierungsangriffe; Geo-Anomalie-Regeln erkennen geklonte Codes |
| Verbraucherschnittstelle | Mobile Webseite vs. native App vs. Mini-Programm, Ladezeit unter 2 Sekunden | Reibungsverlust verhindert die Akzeptanz; schnellere Verifizierung führt zu höheren Scan-Raten |
| Analyse-Pipeline | Echtzeit- vs. Batch-Verarbeitung, Integration mit CRM und ERP | Echtzeit-Warnungen erkennen aktiven Betrug; Batch-Analysen enthüllen langsam fortschreitende Muster |
Die wechselseitige Abhängigkeit dieser Schichten bedeutet, dass eine Schwäche in einer beliebigen Komponente – ein Etikett, das sich mühelos ablösen lässt, ein Seriennummernschema, das erraten werden kann, eine mobile Seite, die beim Laden abbricht – das gesamte System beeinträchtigt. Sicherheit ist nur so stark wie ihre schwächste Stelle, und bei der QR-Code-Authentifizierung ist diese schwächste Stelle fast immer das physische Etikett und nicht die Software.
Was passiert, wenn Authentifizierungsdaten in das CRM einer Marke fließen
In der Art und Weise, wie Marken für Konsumgüter über First-Party-Daten nachdenken, vollzieht sich gerade eine stille Revolution. Jahrelang unterhielten Marken, die über Einzelhandelskanäle vertrieben, praktisch keine direkte Beziehung zu den Endkunden. Ein QR-Code-Authentifizierungs-Scan ändert dies: Denn die Verifizierungsaktion stellt ein Zero-Party-Daten-Ereignis dar – der Verbraucher nimmt freiwillig Kontakt mit der Marke auf, motiviert durch den Wunsch, die Echtheit des Produkts zu bestätigen. Dieses Intent-Signal unterscheidet sich grundlegend von einem Retargeting-Pixel oder einer gekauften E-Mail-Liste. Marken, die ihr Authentifizierungs-Backend mit ihrem CRM verbinden, können opt-in-basierte Verbraucherprofile erstellen, die an verifizierten Kaufereignissen – nicht an abgeleitetem Surfverhalten – verankert sind. Zu den Anwendungsmöglichkeiten zählen personalisierte Nachfüll-Erinnerungen, die an tatsächliche Verbrauchszyklen gekoppelt sind, Treueprämien, die durch wiederholte Verifizierung ausgelöst werden, sowie geografische Nachfrage-Heatmaps, die die Strategie für den Einzelhandelsausbau unterstützen.
Eine Consumer-Electronics-Marke lernte auf die harte Tour über Code-Klonung
Eine schnell wachsende Marke für Unterhaltungselektronik führte ein QR-basiertes Programm zur Produktregistrierung und -authentifizierung für ihre Linie kabelloser Ohrhörer ein. Die ursprüngliche Implementierung verwendete sequenzielle alphanumerische Codes, die auf der äußeren Verpackung mit einem herkömmlichen Papiersetikett aufgedruckt waren. Innerhalb von vier Monaten begann das Kundenservice-Team der Marke, Beschwerden von Käufern zu erhalten, die ihren Code einscannen ließen, nur um eine Nachricht zu sehen, dass das Produkt bereits registriert sei. Eine Untersuchung ergab, dass eine Fälschungsoperation in einem südchinesischen Fertigungszentrum jeweils eine einzige originale Einheit aus jeder Produktionscharge erworben, das QR-Code-Muster extrahiert und mithilfe eines Druckdienstes denselben Code auf Tausende gefälschter Verpackungen reproduziert hatte. Da die Seriennummern sequenziell waren und die Etiketten keinerlei Manipulationssicherheit boten, war es unmöglich, einen echten Scan von einem geklonten zu unterscheiden. Die Marke migrierte daraufhin zu kryptografisch signierten QR-Codes, die auf zerstörbaren, manipulationssicheren Substraten aufgedruckt wurden, kombiniert mit einer Backend-Lösung, die schnelle Scans desselben Identifikators aus mehreren geografischen Regionen automatisch markierte. Beschwerden über geklonte Codes sanken innerhalb von sechzig Tagen nahezu auf null. Die Lektion war teuer, aber eindeutig: Das Etikettenmaterial und die Logik der Seriennummerierung sind Authentifizierungsmerkmale – nicht bloß Verpackungsdetails.
Was eine zukunftsfähige Authentifizierungsinfrastruktur ausmacht
Drei Gestaltungsprinzipien unterscheiden Authentifizierungsprogramme, die skalieren, von solchen, die alle zwei Jahre neu entwickelt werden müssen. Das erste Prinzip ist eine formatunabhängige Identifikatorarchitektur: Das System muss einen QR-Code, einen NFC-Tag und eine alphanumerische Seriennummer als austauschbare Träger derselben authentifizierten Nutzlast behandeln, sodass die Einführung einer neuen Etikettentechnologie keine Neugestaltung der Backend-Architektur erfordert. Das zweite Prinzip ist ein API-zentrierter Integrationsansatz, der es ermöglicht, dass die Authentifizierungsdatenbank Daten in CRM-, ERP- und Supply-Chain-Management-Plattformen einspeist – ohne für jede Verbindung individuelle Middleware zu benötigen. Das dritte Prinzip ist kryptografische Agilität, also die Fähigkeit, Signaturalgorithmen anzupassen, sobald sich die rechnerischen Standards weiterentwickeln, ohne bereits im Markt befindliche, bereits ausgegebene Produktetiketten ungültig zu machen.
OPOC druckt sicherheitsrelevante QR-Etiketten mit verschlüsselten variablen Daten auf manipulationssicheren Substraten; die intern betriebene Serialisierungsinfrastruktur unterstützt eine API-fähige Authentifizierungsarchitektur, wie sie Markeninhaber benötigen, um physische Produkte nahtlos mit ihren digitalen Ökosystemen zu verbinden – ohne Fragmentierung.
Inhaltsverzeichnis
- Die Kluft zwischen physischer und digitaler Welt ist der Punkt, an dem die Markenkontrolle entgleitet
- Authentifizierung, die über „Original oder Fälschung“ hinausgeht
- Die technische Architektur hinter einem QR-Code-Authentifizierungsprogramm
- Was passiert, wenn Authentifizierungsdaten in das CRM einer Marke fließen
- Eine Consumer-Electronics-Marke lernte auf die harte Tour über Code-Klonung
- Was eine zukunftsfähige Authentifizierungsinfrastruktur ausmacht