 EN

Den fysiske-digitale klyften er der merkevarekontrollen glipper
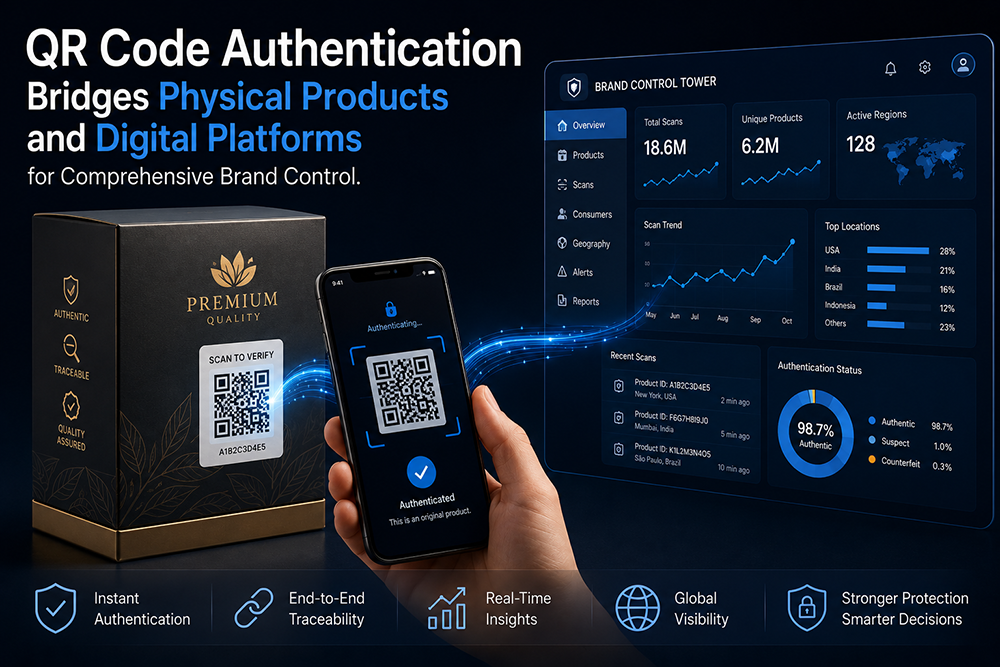
Hvert fysiske produkt som forlater en fabrikk går inn i en svartperiode fra merkevarens perspektiv. Inntil denne enheten er kjøpt og – hvis merkevaren er heldig – registrert eller vurdert, finnes det ingen kobling mellom det produserte produktet og en faktisk sluttbruker. Avstanden mellom produksjon og konsum er der falskner blir introdusert, gråmarkedets omadressering går ubemerket, og garantifraud akkumuleres. Autentisering via QR-kode lukker denne avstanden ved å gjøre hvert produkt til en node i merkevarens eget digitale nettverk. I det øyeblikket en kunde, butikkmedarbeider eller tollmyndighet skanner koden, går produktet fra å være anonym lagerbeholdning til å bli en autentisert eiendel med en verifiserbar eierskapskjede. Denne overgangen er ikke en markedsføringsgimmick, men en strukturell endring i hvordan merkevarekontroll opererer på tvers av fysiske og digitale domener.
Autentisering som går utover «ekte eller falsk»
Et binært ja/nei-autentiseringsresultat er den minste mulige utdataen, men det er også det minst interessante. Den reelle verdien av et QR-kodeautentiseringssystem kommer frem når skanningsresultatet inneholder kontekstuell intelligens. En kode som er knyttet til en spesifikk produksjonsbatch kan fortelle en butikkselger om enheten fortsatt er innenfor sitt autoriserte salgsvindu. En kode som er knyttet til en distribusjonsrute kan vise om produktet har dukket opp i et geografisk område der ingen legitim forsendelse er registrert. En kode som er assosiert med en historikk over kundeengasjement kan avsløre om dette er en første gang-verifikasjon, en gjentatt sjekk fra en mistenkelig kjøper eller en skanning som allerede er forespurt fra flere steder i ulike land innen få timer – en klassisk indikator på kodekloning. Autentiseringshendelsen slutter å fungere som en portvakt og begynner å virke som et tidlig advarselssystem.
Den tekniske plattformen bak et QR-kodeautentiseringssystem
Broen mellom fysisk og digitalt bygger på tre tekniske støtter: det trykte identifikasjonsmerket, den sikre verifikasjonsbakenden og grensesnittet for forbrukeren. Hver støtte innebärer designvalg som påvirker både sikkerhetsstillingen og brukeropplevelsen:
| Komponent | Viktige designvalg | Sikkerhetsovervelegninger |
|---|---|---|
| Trykt QR-etikett | Substratvarighet, kodning av variabel data, sjekkbar (tamper-evident) lim | Etiketten må tåle sitt miljø; limet må etterlate spor som avslører om den har blitt fjernet |
| Serialiseringsmotor | Tilfeldig eller sekvensiell nummerering, kryptering av nyttelast, synkronisering av batch til skyen | Forutsigbare serienumre gjør forhåndsutregnet kloning mulig; krypterte nyttelaster motstår brute-force-oppräkning |
| Verifikasjonsbakend | Skybasert eller lokal vertshosting, API-arkitektur, begrensning av forespørsler per IP/enhet | Hastighetsbegrensning blokkerer massivalideringsangrep; regler for geografiske avvik oppdager klona koder |
| Konsumentgrensesnitt | Mobilnett vs. native app vs. mini-program, lastingstid under 2 sekunder | Motstand reduserer innføringen; raskere verifisering gir høyere skanningsrater |
| Analyseprosess | Sanntidsbehandling vs. batchbehandling, integrasjon med CRM og ERP | Varsler i sanntid oppdager aktiv svindel; batchanalyse avslører gradvis utviklede mønstre |
Den gjensidige avhengigheten mellom disse lagene betyr at en svakhet i en enkelt komponent – et merke som løsner lett, et serienummermønster som kan gjettes, en mobilside som tidsavbrytes – svekker hele systemet. Sikkerheten er bare så god som den svakest lenken, og ved QR-kodeautentisering er den svakest lenken nesten alltid det fysiske merket, ikke programvaren.
Hva skjer når autentiseringsdata leveres til et merkes CRM
Det foregår en stille revolusjon i hvordan merkevarer innen konsumvarer tenker på first-party-data. I årevis hadde merkevarer som solgte gjennom butikkskanaler nesten ingen direkte relasjon til endelige kjøpere. En QR-kodeautentiseringslesning endrer dette, fordi verifikasjonshandlingen er en zero-party-data-hendelse: konsumenten initierer frivillig kontakt med merkevaren, motivert av ønsket om å bekrefte produktets ekthet. Dette intensjonssignalet er grunnleggende annerledes enn en retargeting-pixel eller en kjøpt e-postliste. Merkevarer som kobler sin autentiseringsbakend til sitt CRM-system kan bygge opp opt-in-konsumentprofiler som er basert på verifiserte kjøphendelser, ikke på antatt nettleseratferd. Mulige anvendelser inkluderer personlige påminnelser om påfyll knyttet til faktiske forbruksmønstre, lojalitetsbelønninger utløst av gjentatte verifikasjoner og geografiske etterspørselskart som støtter strategien for butikkutvidelse.
Et merke innen konsumentelektronikk lærte på hard måte om kodekloning
Et raskt voksende merke innen konsumentelektronikk lanserte et produktregistrerings- og autentiseringsprogram basert på QR-koder for sin linje med trådløse øreputer. Den første implementeringen brukte sekvensielle alfanumeriske koder trykt på yterpakningen med en vanlig papiretikett. Innen fire måneder begynte merkets kundeserviceånd å motta klager fra kjøpere som skannet koden sin, bare for å få opp en melding om at produktet allerede var registrert. En etterforskning avslørte at en falskneroperasjon i et industriområde i sørlige Kina hadde kjøpt én ekte enhet fra hver produksjonsbatch, hentet ut QR-kodemønsteret og brukt en trykketjeneste til å reproducere den samme koden på tusenvis av falske pakninger. Siden serienummerne var sekvensielle og etikettene ikke gav noen indikasjon på at de hadde blitt manipulert, var det ingen måte å skille mellom en ekte skanning og en kopiert på. Merket overførte deretter til kryptografisk signerte QR-koder trykt på ødeliggelige, manipulasjonssikre underlag, kombinert med en bakend som identifiserte rask registrering fra flere geografiske områder med samme identifikator. Klager om kopierte koder sank til nesten null innen sjuttidag. Læren var kostbar, men tydelig: etikettmaterialet og logikken bak serienummerering er autentiseringsfunksjoner, ikke bare emballasjedetaljer.
Hva gjør autentiseringsinfrastrukturen fremtidssikret
Tre designprinsipper skiller autentiseringsprogrammer som skalerer fra de som krever en nyoppbygging hvert andre år. Det første er en formatuavhengig identifikatorarkitektur: systemet skal behandle en QR-kode, en NFC-tag og en alfanumerisk seriestreng som utvekslingsbare bærere av samme autentiserte nyttelast, slik at tillegging av en ny etikettteknologi ikke krever en ny arkitektonisk utforming av bakendsystemet. Det andre er en API-first-integrasjonsdesign som lar autentiseringsdatabasen levere data til CRM-, ERP- og forsyningskjedehåndteringssystemer uten egne mellomprogramvare for hver tilkobling. Det tredje er kryptografisk fleksibilitet, det vil si evnen til å rotere signeralgoritmer når beregningsstandardene utvikler seg, uten å gjøre allerede distribuerte produktnyttelaster som fortsatt sirkulerer på markedet ugyldige.
OPOC trykker sikkerhetsgraderte QR-etiketter med krypterte variable data på forfalskningshemmende underlag, og den interne serialiseringsinfrastrukturen støtter den typen API-klare autentiseringsarkitektur som merkevareeiere trenger for å koble fysiske produkter til sine digitale økosystemer uten fragmentering.
Innholdsfortegnelse
- Den fysiske-digitale klyften er der merkevarekontrollen glipper
- Autentisering som går utover «ekte eller falsk»
- Den tekniske plattformen bak et QR-kodeautentiseringssystem
- Hva skjer når autentiseringsdata leveres til et merkes CRM
- Et merke innen konsumentelektronikk lærte på hard måte om kodekloning
- Hva gjør autentiseringsinfrastrukturen fremtidssikret