 EN

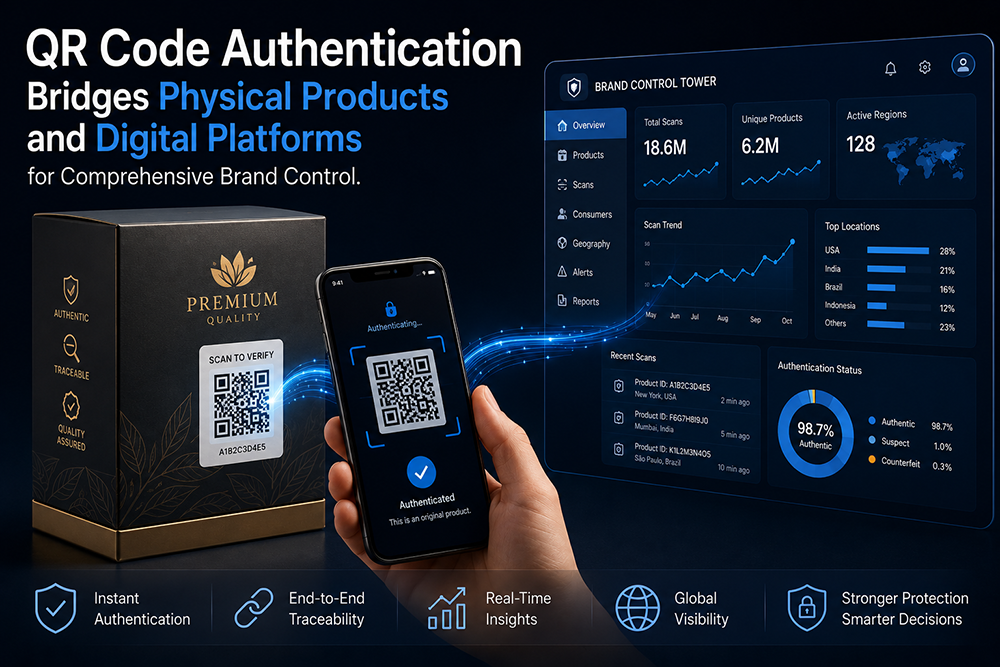
La fracture entre le physique et le numérique est le point faible du contrôle de la marque
Chaque produit physique sortant d'une usine entre dans une période de silence du point de vue de la marque. Jusqu'à ce que cet article soit acheté et, si la marque a de la chance, enregistré ou évalué, aucun signal ne relie l'article fabriqué à un utilisateur final réel. L'écart entre la production et la consommation est le moment où les contrefaçons s'insèrent, où les détournements vers le marché gris passent inaperçus et où la fraude relative aux garanties s'accumule. L'authentification par code QR comble cet écart en transformant chaque produit en un nœud du réseau numérique propre à la marque. Dès qu'un consommateur, un détaillant ou un agent des douanes scanne le code, le produit passe d'un stock anonyme à un actif authentifié doté d'une chaîne de traçabilité vérifiable. Cette transition n'est pas une simple astuce marketing : il s'agit d'un changement structurel dans le mode d'exercice du contrôle de la marque à la fois sur les domaines physique et numérique.
Une authentification qui va au-delà de la simple distinction « authentique ou faux »
Un résultat d'authentification binaire (oui/non) constitue la sortie minimale viable, mais c'est aussi la moins intéressante. La véritable valeur d'un système d'authentification par code QR émerge lorsque le résultat de la numérisation intègre une intelligence contextuelle. Un code lié à un lot de production spécifique permet au détaillant de savoir si l'unité est encore dans sa fenêtre de vente autorisée. Un code associé à un itinéraire de distribution peut indiquer si le produit est apparu dans une région géographique où aucun envoi légitime n'a été enregistré. Un code lié à l'historique d'engagement du consommateur peut révéler s'il s'agit d'une première vérification, d'une nouvelle vérification effectuée par un acheteur suspect ou d'une numérisation déjà interrogée depuis plusieurs emplacements situés dans différents pays en l'espace de quelques heures — un indicateur classique de clonage de code. L'événement d'authentification cesse alors d'assumer une simple fonction de porte d'accès pour devenir un système d'alerte précoce.
La pile technique sous-jacente d'un programme d'authentification par code QR
Le pont entre le monde physique et le monde numérique repose sur trois piliers techniques : l’identifiant imprimé, le backend sécurisé de vérification et l’interface destinée aux consommateurs. Chaque pilier implique des choix de conception qui influencent à la fois la posture de sécurité et l’expérience utilisateur :
| CompoNent | Principales décisions de conception | Considérations liées à la sécurité |
|---|---|---|
| Étiquette QR imprimée | Durabilité du support, encodage des données variables, adhésif à preuve d’altération | L’étiquette doit résister à son environnement ; l’adhésif doit laisser des indices forensiques en cas de retrait |
| Moteur de sérialisation | Numérotation aléatoire ou séquentielle, chiffrement de la charge utile, synchronisation lot-à-cloud | Des numéros de série prévisibles permettent le clonage précalculé ; des charges utiles chiffrées résistent à l’énumération par force brute |
| Backend de vérification | Hébergement dans le cloud ou sur site, architecture d’API, limitation du débit par IP/appareil | La limitation de débit bloque les attaques de validation massive ; les règles de détection des anomalies géographiques identifient les codes clonés |
| Interface consommateur | Web mobile par rapport à l’application native ou au mini-programme, temps de chargement inférieur à 2 secondes | Les obstacles à l’utilisation freinent l’adoption ; une vérification plus rapide augmente le taux de numérisation |
| Pipeline d’analyse | Traitement en temps réel par rapport au traitement par lots, intégration avec le CRM et l’ERP | Les alertes en temps réel détectent la fraude active ; l’analyse par lots révèle les schémas de fraude insidieuse |
L’interdépendance de ces couches signifie qu’une faiblesse dans n’importe quel composant — une étiquette qui se décolle facilement, un schéma de numéros de série devinable, une page mobile qui expirerait — dégrade l’ensemble du système. La sécurité n’est aussi forte que son maillon le plus faible, et, dans l’authentification par code QR, ce maillon le plus faible est presque toujours l’étiquette physique plutôt que le logiciel.
Que se passe-t-il lorsque les données d’authentification alimentent le CRM d’une marque
Une révolution silencieuse est en cours dans la façon dont les marques de biens de consommation envisagent les données premières parties. Pendant des années, les marques vendant via des circuits de distribution au détail n’ont eu quasiment aucune relation directe avec les acheteurs finaux. Un scan d’authentification par code QR change cette situation, car l’action de vérification constitue un événement de données zéro-partie : le consommateur établit volontairement un contact avec la marque, motivé par le souhait de confirmer l’authenticité du produit. Ce signal d’intention est fondamentalement différent d’un pixel de remarketing ou d’une liste d’adresses e-mail achetée. Les marques qui relient leur infrastructure d’authentification à leur CRM peuvent créer des profils de consommateurs ayant donné leur accord, ancrés sur des événements d’achat vérifiés, et non sur des comportements de navigation inférés. Les applications dérivées comprennent des rappels personnalisés de réapprovisionnement liés aux cycles réels de consommation, des récompenses de fidélité déclenchées par des vérifications répétées, et des cartes thermiques de la demande géographique qui éclairent la stratégie d’expansion commerciale.
Une marque d’électronique grand public a appris, à ses dépens, l’existence du clonage de codes
Une marque de produits électroniques grandissante rapidement a lancé un programme d’enregistrement et d’authentification basé sur des codes QR pour sa gamme d’écouteurs sans fil. La première version utilisait des codes alphanumériques séquentiels imprimés sur l’emballage extérieur, avec une étiquette en papier standard. En l’espace de quatre mois, l’équipe du service client de la marque a commencé à recevoir des plaintes de clients qui, après avoir scanné leur code, voyaient apparaître un message indiquant que le produit avait déjà été enregistré. Une enquête a révélé qu’un réseau de contrefaçon, basé dans un pôle manufacturier du sud de la Chine, avait acheté un seul exemplaire authentique de chaque lot de production, extrait le motif du code QR, puis utilisé un service d’impression pour reproduire ce même code sur des milliers de boîtes contrefaites. Comme les numéros de série étaient séquentiels et que les étiquettes ne comportaient aucun dispositif anti-fraude, il était impossible de distinguer un scan authentique d’un scan cloné. Par la suite, la marque est passée à des codes QR signés cryptographiquement, imprimés sur des supports destructibles présentant des caractéristiques anti-fraude, couplés à une plateforme arrière détectant les scans multiples effectués depuis plusieurs régions géographiques en un temps très court pour un même identifiant. Les plaintes liées aux codes clonés ont chuté quasiment à zéro en soixante jours. La leçon, bien que coûteuse, s’est avérée limpide : le matériau de l’étiquette et la logique de numérotation constituent des fonctionnalités d’authentification, et non de simples détails d’emballage.
Ce qui rend l'infrastructure d'authentification résiliente face à l'avenir
Trois principes de conception distinguent les programmes d'authentification évolutifs de ceux qui nécessitent une refonte tous les deux ans. Le premier est une architecture d'identifiants indépendante du format : le système doit traiter un code QR, une étiquette NFC et une chaîne alphanumérique comme des supports interchangeables d'une même charge utile authentifiée, afin qu'ajouter une nouvelle technologie d'étiquetage ne nécessite pas de restructurer le système backend. Le second est une conception d'intégration axée sur les API, qui permet à la base de données d'authentification d'alimenter les plateformes CRM, ERP et de gestion de la chaîne d'approvisionnement sans intergiciel personnalisé pour chaque connexion. Le troisième est l'agilité cryptographique, c'est-à-dire la capacité à remplacer les algorithmes de signature à mesure que les normes de calcul évoluent, sans invalider les étiquettes produits déjà déployées et encore en circulation sur le marché.
OPOC imprime des étiquettes QR de sécurité avec des données variables chiffrées sur des supports à preuve de falsification, et l’infrastructure de sérialisation interne prend en charge une architecture d’authentification prête pour les API, telle que requise par les propriétaires de marques afin de relier les produits physiques à leurs écosystèmes numériques sans fragmentation.
Table des matières
- La fracture entre le physique et le numérique est le point faible du contrôle de la marque
- Une authentification qui va au-delà de la simple distinction « authentique ou faux »
- La pile technique sous-jacente d'un programme d'authentification par code QR
- Que se passe-t-il lorsque les données d’authentification alimentent le CRM d’une marque
- Une marque d’électronique grand public a appris, à ses dépens, l’existence du clonage de codes
- Ce qui rend l'infrastructure d'authentification résiliente face à l'avenir