 EN

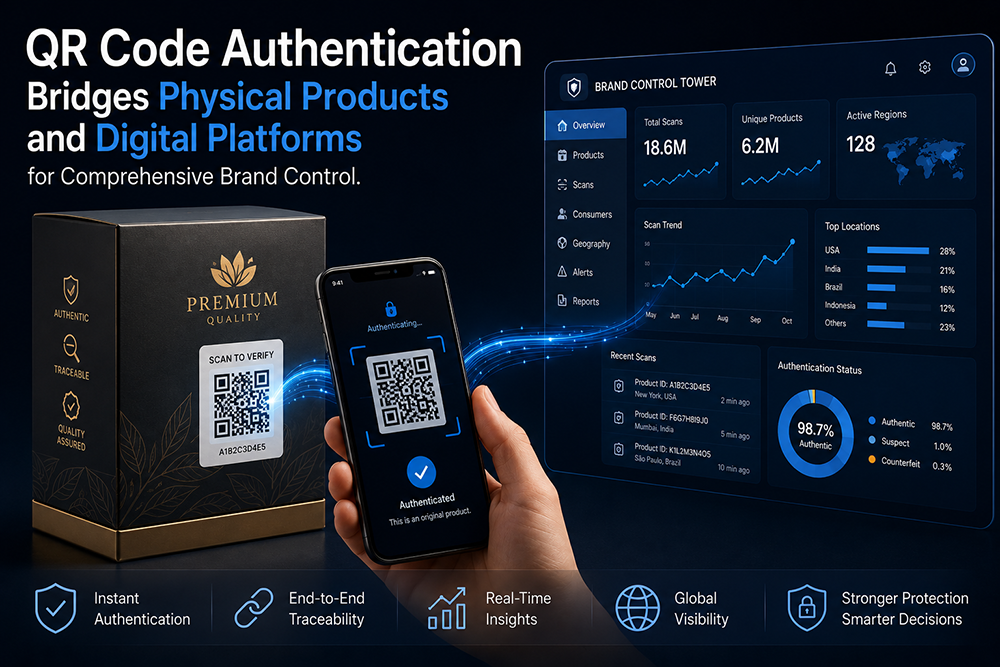
Den fysiske-digitale klyfte er, hvor mærkekontrollen glider
Hvert fysisk produkt, der forlader en fabrik, går ind i en sort periode fra mærkets perspektiv. Indtil enheden er købt og – hvis mærket er heldigt – registreret eller anmeldt, er der ingen signalforbindelse mellem det fremstillede produkt og den faktiske slutbruger. Klyften mellem produktion og forbrug er stedet, hvor forfalskninger indsættes, gråmarkedsafledning foregår uset, og garanti-undrug opstår. Godkendelse via QR-kode lukker denne klyfte ved at gøre hvert produkt til en knude på mærkets eget digitale netværk. I det øjeblik en forbruger, detailhandler eller toldmyndighed scanner koden, skifter produktet fra anonym lagerbeholdning til en godkendt aktiver med en verificerbar ejerskabskæde. Denne overgang er ikke en markedsføringsknæb, men en strukturel ændring i, hvordan mærkekontrol fungerer på tværs af fysiske og digitale domæner.
Godkendelse, der går ud over "original eller falsk"
Et binært ja/nej-autentificeringsresultat er den mindste mulige output, men det er også det mindst interessante. Den reelle værdi af et QR-kodeautentificeringssystem fremkommer, når scanresultatet indeholder kontekstuel intelligens. En kode, der er knyttet til en bestemt produktionsparti, kan fortælle en detailhandler, om enheden stadig er inden for sin autoriserede salgsperiode. En kode, der er knyttet til en distributionsrute, kan markere, om produktet er dukket op i et geografisk område, hvor der ikke er registreret nogen lovlig forsendelse. En kode, der er knyttet til en forbrugerengagementshistorik, kan afsløre, om dette er en første verifikation, en gentagen kontrol fra en mistænkelig køber eller en scan, der allerede er forespurgt fra flere lokationer i forskellige lande inden for få timer – et klassisk tegn på kodekloning. Autentificeringshændelsen ophører med at fungere som en portvagt og begynder i stedet at fungere som et tidligt advarselssystem.
Den tekniske platform bag et QR-kodeautentificeringsprogram
Den fysiske-til-digitale bro hviler på tre tekniske søjler: det trykte identifikationsmærke, den sikre verificeringsbackend og brugergrænsefladen. Hver søjle indebærer designvalg, der påvirker både sikkerhedsniveauet og brugeroplevelsen:
| Komponent | Vigtige designbeslutninger | Sikkerhedsmæssige hensyn |
|---|---|---|
| Trykt QR-etiket | Substratets holdbarhed, variabel datakodning, forfalskningsbeskyttet klæbemiddel | Etiketten skal overleve dens miljø; klæbemidlet skal efterlade forensisk bevismateriale ved fjernelse |
| Serienummergenereringsmotor | Tilfældig eller sekventiel nummerering, kryptering af nyttelasten, synkronisering af batch til skyen | Forudsigelige serienumre gør forudberegnet kloning mulig; krypterede nyttelaster modstår brute-force-optælling |
| Verificeringsbackend | Skyhosting eller on-premise-hosting, API-arkitektur, begrænsning af anmodningsfrekvens pr. IP/enhed | Hastighedsbegrænsning blokerer massevalideringsangreb; geografiske anomaliregler registrerer klarede koder |
| Forbrugergrænseflade | Mobilweb versus native app versus mini-program, indlæsningstid under 2 sekunder | Modstand nedsætter optagelsen; hurtigere verifikation betyder højere scanningsrater |
| Analysepipeline | Realtime versus batchbehandling, integration med CRM og ERP | Realtime-advarsler registrerer aktiv svindel; batchanalyse afslører langsomme, gradvise mønstre |
Den gensidige afhængighed mellem disse lag betyder, at en svaghed i en enkelt komponent – et mærke, der løsner let, et serienummersystem, der kan gættes, en mobilside, der udløber – forringer hele systemet. Sikkerheden er kun så stærk som den svageste lenke, og ved QR-kodegodkendelse er den svageste lenke næsten altid det fysiske mærke snarere end softwaren.
Hvad sker der, når godkendelsesdata leveres til et mærkes CRM
Der foregår en stille revolution i, hvordan mærkevarer inden for forbrugsvarer tænker på first-party-data. I årevis havde mærkevarer, der solgte gennem detailhandelskanaler, næsten ingen direkte relation til endelige købere. En QR-kode-baseret autentificering ændrer det, fordi verifikationshandlingen er en zero-party-data-hændelse: Forbrugeren initierer frivilligt kontakt med mærket, motiveret af ønsket om at bekræfte produktets ægthed. Dette intensignal er fundamentalt anderledes end en retargeting-pixel eller en købt e-mail-liste. Mærkevarer, der forbinder deres autentificeringsbackend med deres CRM-system, kan opbygge opt-in-forbrugerprofiler, der er baseret på verificerede købsbegivenheder og ikke på udledt browsing-adfærd. De efterfølgende anvendelser inkluderer personlige påfyldningspåmindelser, der er knyttet til faktiske forbrugsperioder, lojalitetsbelønninger, der udløses af gentagen verifikation, og geografiske efterspørgselsvarmekort, der informerer detailhandelsudvidelsesstrategien.
En mærkevare inden for forbrugerelektronik lærte på hård måde om kodekloning
Et hurtigt voksende forbrugerelektronikmærke lancerede et QR-baseret program til produktregistrering og godkendelse af sin linje af trådløse ørepuder. Den første implementering brugte sekventielle alfanumeriske koder, trykt på den ydre emballage med et almindeligt papiretiket. Inden for fire måneder begyndte mærkets kundeservicehold at modtage klager fra købere, der scannede deres kode og kun fik en besked om, at produktet allerede var registreret. En efterforskning afslørede, at en efterligningsoperation i et sydkinesisk producentcenter havde købt én ægte enhed fra hver produktionsbatch, udtrukket QR-kodemønsteret og brugt en trykkevirksomhed til at reproducere den samme kode på tusindvis af falske æsker. Da serienumrene var sekventielle og etiketterne ikke gav nogen sikkerhed mod manipulation, var der ingen mulighed for at skelne mellem en ægte scanning og en kopieret. Mærket skiftede derefter til kryptografisk signerede QR-koder, trykt på destruktible, manipulationssikre substrater, kombineret med en backend, der markerede hurtige scanninger af samme identifikator fra flere geografiske områder. Klager over kopierede koder faldt til næsten nul inden for 60 dage. Læren var dyrt, men tydelig: Etiketmaterialet og serienummerlogikken er godkendelsesfunktioner – ikke blot emballageoplysninger.
Hvad gør godkendelsesinfrastruktur fremtidssikret
Tre designprincipper adskiller godkendelsesprogrammer, der kan skaleres, fra dem, der kræver en genopbygning hvert andet år. Det første er en formatuafhængig identifikatorarkitektur: systemet skal behandle en QR-kode, en NFC-tag og en alfanumerisk serienummerstreng som udskiftelige bærere af den samme godkendte nyttelast, således at tilføjelse af en ny etiketteknologi ikke kræver en genudformning af backenden. Det andet er en API-først-integrationsdesign, der gør det muligt for godkendelsesdatabasen at levere data til CRM-, ERP- og supply chain management-platforme uden brug af brugerdefineret middleware for hver enkelt forbindelse. Det tredje er kryptografisk fleksibilitet, hvilket betyder evnen til at rotere signeralgoritmer, når beregningsstandarder udvikler sig, uden at ugyldiggøre allerede udstede produktnyttelaster, der stadig cirkulerer på markedet.
OPOC udskriver sikkerhedsgraderede QR-etiketter med krypteret variabel data på forfalskningsbeskyttede substrater, og den interne serialiseringsinfrastruktur understøtter den type API-klare godkendelsesarkitektur, som mærkeindehavere har brug for at forbinde fysiske produkter med deres digitale økosystemer uden fragmentering.
Indholdsfortegnelse
- Den fysiske-digitale klyfte er, hvor mærkekontrollen glider
- Godkendelse, der går ud over "original eller falsk"
- Den tekniske platform bag et QR-kodeautentificeringsprogram
- Hvad sker der, når godkendelsesdata leveres til et mærkes CRM
- En mærkevare inden for forbrugerelektronik lærte på hård måde om kodekloning
- Hvad gør godkendelsesinfrastruktur fremtidssikret