 EN

Kesenjangan antara Dunia Fisik dan Digital Adalah Tempat Pengendalian Merek Melemah
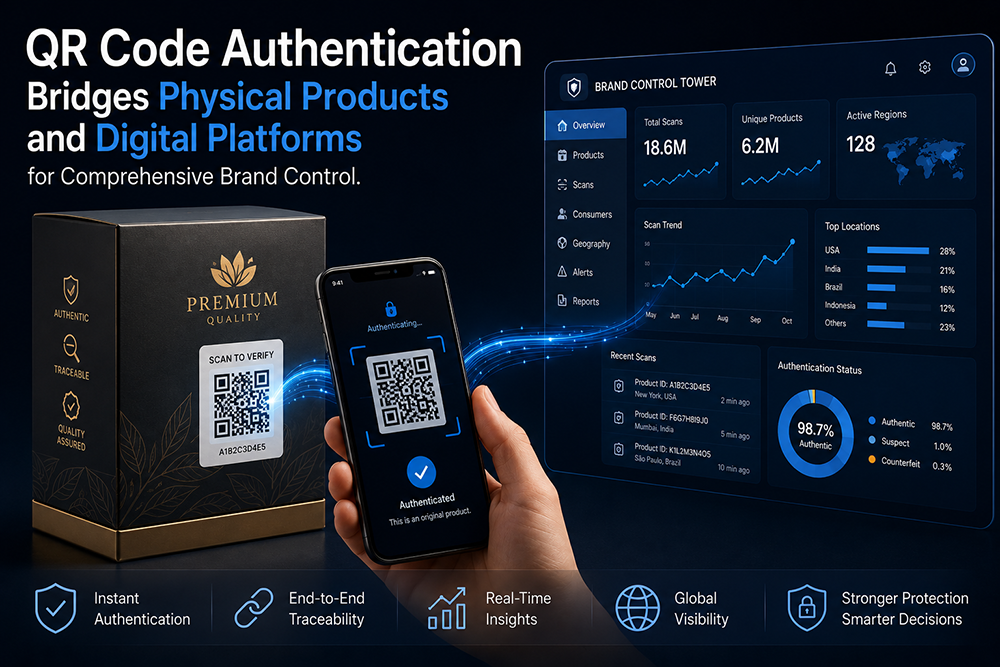
Setiap produk fisik yang keluar dari pabrik memasuki masa 'blackout' dari sudut pandang merek. Hingga unit tersebut dibeli dan—jika beruntung bagi merek—terdaftar atau diulas, tidak ada sinyal yang menghubungkan barang yang diproduksi tersebut dengan pengguna akhir sebenarnya. Celah antara produksi dan konsumsi merupakan ruang di mana barang palsu disisipkan, pengalihan pasar abu-abu (gray market) tidak terdeteksi, dan penipuan garansi menumpuk. Autentikasi kode QR menutup celah tersebut dengan mengubah setiap produk menjadi simpul (node) dalam jaringan digital milik merek itu sendiri. Pada saat konsumen, pengecer, atau petugas bea cukai memindai kode tersebut, produk berubah dari inventaris anonim menjadi aset terotentikasi dengan rantai kepemilikan (chain of custody) yang dapat diverifikasi. Perubahan ini bukan sekadar trik pemasaran, melainkan pergeseran struktural dalam cara kendali merek beroperasi di ranah fisik maupun digital.
Autentikasi yang Melampaui Sekadar "Asli atau Palsu"
Hasil autentikasi biner ya/tidak merupakan output minimum yang layak, tetapi juga merupakan hasil yang paling tidak menarik. Nilai sebenarnya dari sistem autentikasi kode QR muncul ketika hasil pemindaian membawa kecerdasan kontekstual. Kode yang terkait dengan lot produksi tertentu dapat memberi tahu pengecer apakah unit tersebut masih berada dalam jendela penjualan resmi yang ditetapkan. Kode yang terhubung dengan rute distribusi dapat menandai apakah produk tersebut telah muncul di wilayah geografis di mana tidak ada pengiriman sah yang tercatat. Kode yang dikaitkan dengan riwayat keterlibatan konsumen dapat mengungkap apakah verifikasi ini merupakan yang pertama kali, pemeriksaan ulang oleh pembeli yang mencurigakan, atau pemindaian yang telah dilakukan dari beberapa lokasi berbeda di negara-negara berbeda dalam hitungan jam—indikator klasik terjadinya kloning kode. Peristiwa autentikasi berhenti berfungsi hanya sebagai penghalang (gatekeeper) dan mulai berperan sebagai sistem peringatan dini.
Tumpukan Teknis di Balik Program Autentikasi Kode QR
Jembatan fisik-ke-digital berdiri di atas tiga pilar teknis: pengidentifikasi tercetak, latar belakang verifikasi yang aman, dan antarmuka yang ditujukan bagi konsumen. Setiap pilar memiliki pilihan desain yang memengaruhi baik postur keamanan maupun pengalaman pengguna:
| Komponen | Keputusan Desain Utama | Pertimbangan keamanan |
|---|---|---|
| Label QR tercetak | Ketahanan substrat, penyandian data variabel, perekat yang menunjukkan tanda perubahan paksa | Label harus mampu bertahan dalam lingkungannya; perekat harus meninggalkan bukti forensik saat dilepas |
| Mesin serialisasi | Penomoran acak versus berurutan, enkripsi muatan data, sinkronisasi batch-ke-awan | Nomor seri yang dapat diprediksi memungkinkan kloning yang telah dihitung sebelumnya; muatan data terenkripsi tahan terhadap enumerasi paksa |
| Latar belakang verifikasi | Hosting awan versus lokal, arsitektur API, pembatasan laju per alamat IP/perangkat | Pembatasan laju memblokir serangan validasi massal; aturan anomali geografis mendeteksi kode yang dikloning |
| Antarmuka konsumen | Web seluler vs. aplikasi asli vs. program mini, waktu pemuatan kurang dari 2 detik | Hambatan mengurangi adopsi; verifikasi yang lebih cepat menghasilkan tingkat pemindaian yang lebih tinggi |
| Pipa analitik | Pemrosesan waktu nyata vs. pemrosesan batch, integrasi dengan CRM dan ERP | Peringatan waktu nyata menangkap penipuan aktif; analisis batch mengungkap pola penipuan bertahap |
Keterkaitan antar lapisan ini berarti kelemahan pada komponen mana pun—label yang mudah terkelupas, skema nomor seri yang dapat ditebak, atau halaman web seluler yang kedaluwarsa—akan menurunkan kinerja keseluruhan sistem. Keamanan hanya sekuat tautan terlemah, dan dalam autentikasi kode QR, tautan terlemah hampir selalu berupa label fisik, bukan perangkat lunaknya.
Apa yang Terjadi Ketika Data Autentikasi Mengalir ke CRM Merek
Sedang terjadi revolusi diam-diam dalam cara merek barang konsumen memandang data pihak pertama. Selama bertahun-tahun, merek yang menjual melalui saluran ritel hampir tidak memiliki hubungan langsung dengan pembeli akhir. Pemindaian kode QR untuk autentikasi mengubah hal tersebut, karena tindakan verifikasi merupakan peristiwa data nol-pihak: konsumen secara sukarela memulai kontak dengan merek, didorong oleh keinginan untuk memastikan keaslian produk. Sinyal niat ini pada dasarnya berbeda dari piksel retargeting atau daftar email yang dibeli. Merek yang menghubungkan backend autentikasi mereka ke sistem CRM-nya dapat membangun profil konsumen yang telah memberikan persetujuan, yang dijadikan landasan pada peristiwa pembelian terverifikasi—bukan perilaku penjelajahan yang diperkirakan. Aplikasi lanjutan meliputi pengingat pengisian ulang yang dipersonalisasi berdasarkan siklus konsumsi aktual, hadiah loyalitas yang dipicu oleh verifikasi berulang, serta peta panas permintaan geografis yang menjadi acuan strategi ekspansi ritel.
Sebuah Merek Elektronik Konsumen Belajar Secara Pahit tentang Kloning Kode
Sebuah merek elektronik konsumen yang berkembang pesat meluncurkan program pendaftaran dan autentikasi produk berbasis kode QR untuk lini earbud nirkabelnya. Implementasi awal menggunakan kode alfanumerik berurutan yang dicetak pada kemasan luar dengan label kertas standar. Dalam waktu empat bulan, tim layanan pelanggan merek tersebut mulai menerima keluhan dari pembeli yang memindai kode mereka hanya untuk menemukan pesan yang menyatakan bahwa produk tersebut telah terdaftar sebelumnya. Penyelidikan mengungkapkan bahwa sebuah operasi pemalsuan di pusat manufaktur di Tiongkok selatan telah membeli satu unit asli dari setiap batch produksi, mengekstrak pola kode QR-nya, dan menggunakan jasa percetakan untuk mereproduksi kode yang sama pada ribuan kotak palsu. Karena nomor seri bersifat berurutan dan label tidak menunjukkan bukti perubahan paksa (tamper evidence), tidak ada cara untuk membedakan pemindaian asli dari pemindaian hasil kloning. Selanjutnya, merek tersebut beralih ke kode QR yang ditandatangani secara kriptografis dan dicetak pada substrat yang mudah rusak serta menunjukkan tanda perubahan paksa, disertai sistem backend yang menandai pemindaian identifikasi yang sama secara cepat dari berbagai lokasi geografis. Keluhan terkait kode hasil kloning turun hingga mendekati nol dalam waktu enam puluh hari. Pelajaran ini mahal namun jelas: bahan label dan logika serialisasi merupakan fitur autentikasi, bukan sekadar detail kemasan.
Apa yang Membuat Infrastruktur Otentikasi Tahan Masa Depan
Tiga prinsip desain membedakan program otentikasi yang mampu diskalakan dari program yang memerlukan pembangunan ulang setiap dua tahun. Prinsip pertama adalah arsitektur pengidentifikasi yang bersifat agnostik terhadap format: sistem harus memperlakukan kode QR, tag NFC, dan rangkaian karakter alfanumerik sebagai pembawa muatan terotentikasi yang saling dapat dipertukarkan, sehingga penambahan teknologi label baru tidak memerlukan perancangan ulang backend. Prinsip kedua adalah desain integrasi berbasis API terlebih dahulu, yang memungkinkan basis data otentikasi memberikan data ke platform CRM, ERP, dan manajemen rantai pasok tanpa perangkat lunak perantara khusus untuk setiap koneksi. Prinsip ketiga adalah kelenturan kriptografi, artinya kemampuan untuk mengganti algoritma tanda tangan seiring dengan perkembangan standar komputasi, tanpa membuat tidak sah label produk yang telah diterapkan dan masih beredar di pasar.
OPOC mencetak label QR berstandar keamanan dengan data variabel terenkripsi pada substrat yang menunjukkan tanda perubahan, dan infrastruktur serialisasi internal mendukung arsitektur autentikasi siap-API yang dibutuhkan pemilik merek untuk menghubungkan produk fisik ke ekosistem digital mereka tanpa fragmentasi.
Daftar Isi
- Kesenjangan antara Dunia Fisik dan Digital Adalah Tempat Pengendalian Merek Melemah
- Autentikasi yang Melampaui Sekadar "Asli atau Palsu"
- Tumpukan Teknis di Balik Program Autentikasi Kode QR
- Apa yang Terjadi Ketika Data Autentikasi Mengalir ke CRM Merek
- Sebuah Merek Elektronik Konsumen Belajar Secara Pahit tentang Kloning Kode
- Apa yang Membuat Infrastruktur Otentikasi Tahan Masa Depan