 EN

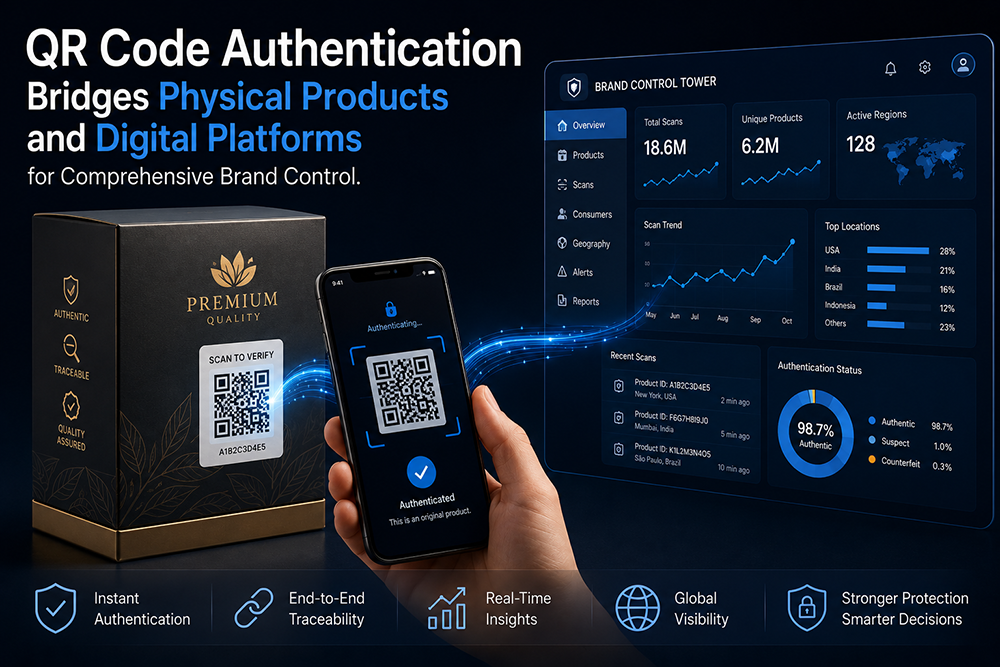
Il divario tra fisico e digitale è il punto in cui il controllo del marchio sfugge
Ogni prodotto fisico che esce da una fabbrica entra, dal punto di vista del marchio, in un periodo di oscuramento. Fino a quando quell’unità non viene acquistata e, se il marchio ha fortuna, registrata o recensita, non vi è alcun segnale che colleghi l’articolo prodotto a un effettivo utente finale. Il divario tra produzione e consumo è lo spazio in cui vengono inseriti i prodotti contraffatti, le deviazioni sul mercato grigio passano inosservate e si accumula la frode sui termini di garanzia. L’autenticazione tramite codice QR colma tale divario trasformando ogni prodotto in un nodo della rete digitale del marchio stesso. Nel momento in cui un consumatore, un rivenditore o un funzionario doganale scansiona il codice, il prodotto passa da inventario anonimo ad asset autenticato con una catena di custodia verificabile. Questo passaggio non è un semplice stratagemma di marketing, ma una trasformazione strutturale del modo in cui il controllo del marchio opera nei domini fisico e digitale.
Un’autenticazione che va oltre la semplice distinzione tra «originale» e «contraffatto»
Un risultato di autenticazione binario (sì/no) rappresenta l'output minimo funzionale, ma è anche il meno interessante. Il vero valore di un sistema di autenticazione basato su codice QR emerge quando il risultato della scansione fornisce informazioni contestuali intelligenti. Un codice collegato a un determinato lotto di produzione può indicare al rivenditore se l'unità rientra ancora nella finestra temporale autorizzata per la vendita. Un codice associato a un percorso di distribuzione può segnalare se il prodotto è comparso in una zona geografica in cui non è stato registrato alcun spedizione legittima. Un codice legato alla storia di interazione con il consumatore può rivelare se si tratta di una prima verifica, di un controllo ripetuto da parte di un acquirente sospetto o di una scansione già eseguita da più località in diversi paesi entro poche ore: un classico indicatore di clonazione del codice. L'evento di autenticazione smette di svolgere una semplice funzione di controllo d'accesso e inizia ad agire come sistema di allerta precoce.
L'infrastruttura tecnica alla base di un programma di autenticazione tramite codice QR
Il ponte tra il mondo fisico e quello digitale si basa su tre pilastri tecnici: l'identificatore stampato, il backend sicuro per la verifica e l'interfaccia rivolta al consumatore. Ogni pilastro comporta scelte progettuali che influenzano sia il livello di sicurezza sia l'esperienza utente:
| Componente | Principali decisioni progettuali | Considerazioni di sicurezza |
|---|---|---|
| Etichetta QR stampata | Resistenza del supporto, codifica dei dati variabili, adesivo a prova di manomissione | L'etichetta deve resistere all'ambiente in cui è utilizzata; l'adesivo deve lasciare prove forensi in caso di rimozione |
| Motore di serializzazione | Numerazione casuale o sequenziale, crittografia del payload, sincronizzazione batch-al-cloud | I numeri seriali prevedibili consentono la clonazione precalcolata; i payload crittografati resistono all'enumerazione brute-force |
| Backend di verifica | Hosting cloud o on-premise, architettura API, limitazione del numero di richieste per IP/dispositivo | La limitazione del numero di richieste blocca gli attacchi di validazione su larga scala; le regole per anomalie geografiche individuano i codici clonati |
| Interfaccia per il consumatore | Web mobile rispetto all’app nativa rispetto al mini-programma, tempo di caricamento inferiore a 2 secondi | L’attrito riduce l’adozione; una verifica più rapida comporta tassi di scansione più elevati |
| Percorso analitico | Elaborazione in tempo reale rispetto all’elaborazione batch, integrazione con CRM ed ERP | Gli avvisi in tempo reale rilevano frodi attive; l’analisi batch rivela schemi evolutivi lenti |
L’interdipendenza di questi strati implica che una debolezza in qualsiasi componente — un’etichetta che si stacca facilmente, uno schema di numeri seriali prevedibile, una pagina mobile che scade — compromette l’intero sistema. La sicurezza è forte quanto il suo anello più debole e, nell’autenticazione tramite codice QR, l’anello più debole è quasi sempre l’etichetta fisica, non il software.
Cosa accade quando i dati di autenticazione vengono inseriti nel CRM di un marchio
Sta avvenendo una rivoluzione silenziosa nel modo in cui i marchi di beni di consumo concepiscono i dati di prima parte. Per anni, i marchi che vendevano attraverso canali retail hanno avuto quasi nessun rapporto diretto con gli acquirenti finali. Una scansione di autenticazione tramite codice QR cambia questa situazione, poiché l’azione di verifica costituisce un evento di dati zero-party: il consumatore avvia volontariamente il contatto con il marchio, motivato dal desiderio di confermare l’autenticità del prodotto. Questo segnale di intento è fondamentalmente diverso da un pixel per il remarketing o da una lista di indirizzi email acquistata. I marchi che collegano il proprio backend di autenticazione al proprio CRM possono creare profili di consumatori iscritti volontariamente, ancorati a eventi di acquisto verificati, e non a comportamenti di navigazione dedotti. Le applicazioni successive includono promemoria personalizzati per il rifornimento legati ai reali cicli di consumo, ricompense per la fedeltà attivate da verifiche ripetute e mappe termiche della domanda geografica che informano la strategia di espansione retail.
Un marchio di elettronica di consumo ha scoperto il cloning dei codici a proprie spese
Un marchio di elettronica di consumo in rapida crescita ha lanciato un programma di registrazione e autenticazione basato su QR per la sua linea di auricolari wireless. L’implementazione iniziale utilizzava codici alfanumerici sequenziali stampati sull’imballaggio esterno con un’etichetta cartacea standard. Entro quattro mesi, il team di assistenza clienti del marchio ha cominciato a ricevere reclami da parte di acquirenti che, dopo aver scansionato il proprio codice, visualizzavano un messaggio che indicava che il prodotto era già stato registrato. Un’indagine ha rivelato che un’operazione di contraffazione situata in un polo manifatturiero del sud della Cina aveva acquistato un singolo esemplare autentico da ogni lotto di produzione, ne aveva estratto il modello del codice QR e aveva utilizzato un servizio di stampa per riprodurre lo stesso codice su migliaia di confezioni contraffatte. Poiché i numeri di serie erano sequenziali e le etichette non offrivano alcuna prova di manomissione, non era possibile distinguere una scansione autentica da una clonata. Il marchio ha quindi migrato verso codici QR crittograficamente firmati, stampati su supporti distruttibili con evidenza di manomissione, abbinati a un sistema backend che segnalava scansioni rapide dello stesso identificativo da più località geografiche. I reclami relativi a codici clonati sono scesi quasi a zero entro sessanta giorni. La lezione è stata costosa ma chiara: il materiale dell’etichetta e la logica di serializzazione sono funzionalità di autenticazione, non semplici dettagli di imballaggio.
Cosa rende l'infrastruttura di autenticazione a prova di futuro
Tre principi di progettazione distinguono i programmi di autenticazione scalabili da quelli che richiedono una ricostruzione ogni due anni. Il primo è un'architettura di identificatori indipendente dal formato: il sistema deve trattare un codice QR, un tag NFC e una stringa alfanumerica seriale come supporti intercambiabili dello stesso payload autenticato, in modo che l'aggiunta di una nuova tecnologia di etichettatura non richieda una riprogettazione del backend. Il secondo è un design di integrazione basato sull'API, che consente al database di autenticazione di alimentare dati nelle piattaforme CRM, ERP e di gestione della supply chain senza middleware personalizzati per ciascuna connessione. Il terzo è l'agilità crittografica, ossia la capacità di sostituire gli algoritmi di firma man mano che gli standard computazionali evolvono, senza invalidare le etichette di prodotto già distribuite e ancora in circolazione sul mercato.
OPOC stampa etichette QR di sicurezza con dati variabili crittografati su supporti a prova di manomissione e l’infrastruttura interna di serializzazione supporta un’architettura di autenticazione pronta per API, necessaria dai proprietari del marchio per collegare i prodotti fisici ai loro ecosistemi digitali senza frammentazione.
Sommario
- Il divario tra fisico e digitale è il punto in cui il controllo del marchio sfugge
- Un’autenticazione che va oltre la semplice distinzione tra «originale» e «contraffatto»
- L'infrastruttura tecnica alla base di un programma di autenticazione tramite codice QR
- Cosa accade quando i dati di autenticazione vengono inseriti nel CRM di un marchio
- Un marchio di elettronica di consumo ha scoperto il cloning dei codici a proprie spese
- Cosa rende l'infrastruttura di autenticazione a prova di futuro