 EN

Разрыв между физическим и цифровым мирами — это то место, где бренд теряет контроль
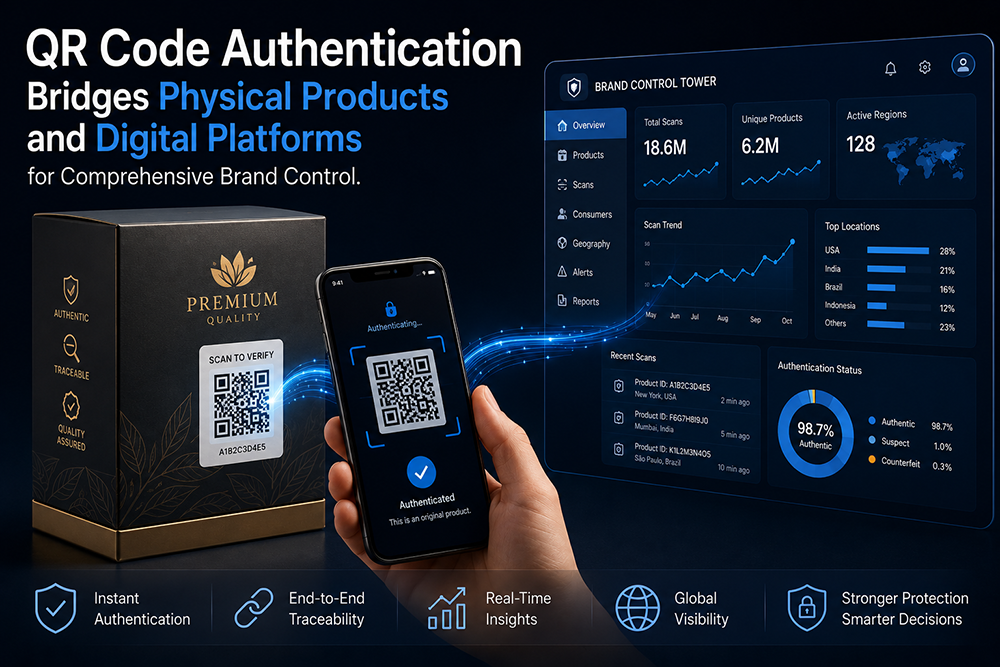
Каждый физический продукт, покидающий завод, попадает в «период тьмы» с точки зрения бренда. До тех пор пока этот экземпляр не будет приобретён и — если бренду повезёт — зарегистрирован или оставлен отзыв о нём, отсутствует какой-либо сигнал, связывающий произведённый товар с реальным конечным пользователем. Промежуток между производством и потреблением — это то место, где поддельные товары проникают на рынок, серые поставки остаются незамеченными, а мошенничество с гарантией накапливается. Аутентификация по QR-коду ликвидирует этот разрыв, превращая каждый продукт в узел собственной цифровой сети бренда. В тот момент, когда потребитель, ритейлер или сотрудник таможни сканирует код, товар переходит из категории анонимного запаса в категорию аутентифицированного актива с проверяемой цепочкой хранения и передачи. Такой переход — это не маркетинговый трюк, а структурная трансформация способа, которым бренд осуществляет контроль в физической и цифровой сферах.
Аутентификация, выходящая за рамки простого определения «оригинал или подделка»
Двоичный результат аутентификации «да/нет» — это минимально жизнеспособный вывод, однако он же и наименее интересный. Настоящая ценность системы аутентификации по QR-коду проявляется тогда, когда результат сканирования содержит контекстную информацию. Код, привязанный к конкретной производственной партии, может сообщить ритейлеру, находится ли единица всё ещё в пределах разрешённого для продажи срока. Код, связанный с маршрутом доставки, может сигнализировать о том, появился ли товар в географическом регионе, куда не было зарегистрировано ни одного законного груза. Код, ассоциированный с историей взаимодействия с потребителем, может показать, является ли данная проверка первой по данному коду, повторной проверкой со стороны подозрительного покупателя или сканированием, которое уже запрашивалось из нескольких мест в разных странах в течение нескольких часов — классический признак клонирования кода. Событие аутентификации перестаёт быть просто функцией контрольного пункта и начинает выполнять роль системы раннего предупреждения.
Технический стек, лежащий в основе программы аутентификации по QR-коду
Физико-цифровой мост опирается на три технических столпа: напечатанный идентификатор, защищённая система проверки в фоновом режиме и интерфейс, ориентированный на конечного пользователя. Каждый из этих столпов предполагает выбор проектных решений, влияющих как на уровень безопасности, так и на пользовательский опыт:
| Компонент | Ключевые проектные решения | Соображения безопасности |
|---|---|---|
| Напечатанная QR-метка | Прочность основы, кодирование переменных данных, клей с признаками вскрытия | Метка должна сохранять работоспособность в заданных условиях эксплуатации; клей должен оставлять следы, свидетельствующие о попытке удаления |
| Система генерации серийных номеров | Случайная или последовательная нумерация, шифрование полезной нагрузки, синхронизация партий с облаком | Предсказуемые серийные номера позволяют заранее вычислить клонированные значения; зашифрованная полезная нагрузка препятствует перебору методом грубой силы |
| Система проверки в фоновом режиме | Размещение в облаке или локальное размещение, архитектура API, ограничение частоты запросов на IP-адрес/устройство | Ограничение скорости предотвращает массовые атаки на проверку подлинности; правила геоаномалий выявляют клонированные коды |
| Интерфейс для потребителей | Мобильная веб-версия, нативное приложение или мини-программа — время загрузки менее 2 секунд | Любые препятствия снижают уровень внедрения; более быстрая верификация обеспечивает более высокий процент сканирований |
| Конвейер аналитики | Обработка в реальном времени и пакетная обработка, интеграция с CRM и ERP | Оповещения в реальном времени позволяют выявлять активные мошеннические действия; пакетный анализ выявляет постепенно развивающиеся паттерны |
Взаимозависимость этих уровней означает, что слабость любого компонента — этикетка, легко отклеивающаяся от поверхности, серийный номер, который можно угадать, мобильная страница, прерывающая загрузку из-за тайм-аута — снижает надёжность всей системы. Безопасность определяется слабейшим звеном, а при аутентификации через QR-код слабейшим звеном почти всегда является физическая этикетка, а не программное обеспечение.
Что происходит, когда данные аутентификации поступают в CRM бренда
Происходит тихая революция в том, как бренды потребительских товаров подходят к данным первой стороны. На протяжении многих лет бренды, продающие свою продукцию через розничные каналы, практически не имели прямых отношений с конечными покупателями. Сканирование QR-кода для аутентификации меняет эту ситуацию, поскольку действие по верификации представляет собой событие получения данных нулевой стороны: потребитель добровольно инициирует контакт с брендом, мотивированный желанием подтвердить подлинность товара. Этот сигнал намерения принципиально отличается от пикселя ретаргетинга или купленного списка электронных адресов. Бренды, интегрирующие свою систему аутентификации с CRM, могут создавать профили потребителей, полученные на основе добровольного согласия и привязанные к подтверждённым фактам покупки, а не к предполагаемому поведению при просмотре веб-страниц. К числу последующих применений относятся персонализированные напоминания о пополнении запасов, привязанные к реальным циклам потребления, бонусы программы лояльности, активируемые при повторной аутентификации, и тематические карты географического спроса, которые помогают формировать стратегию расширения розничной сети.
Бренд потребительской электроники узнал о клонировании кодов ценой собственного опыта
Быстро растущий бренд потребительской электроники запустил программу регистрации и аутентификации продукции на основе QR-кодов для своей линейки беспроводных наушников. Первоначальная реализация использовала последовательные буквенно-цифровые коды, напечатанные на внешней упаковке с помощью стандартной бумажной этикетки. В течение четырёх месяцев служба поддержки клиентов бренда начала получать жалобы от покупателей, которые сканировали свой код, но видели сообщение о том, что продукт уже зарегистрирован. Расследование выявило, что группа по производству контрафакта на юге Китая приобрела по одному подлинному устройству из каждой партии, извлекла шаблон QR-кода и с помощью типографской услуги воспроизвела тот же код на тысячах поддельных коробок. Поскольку серийные номера были последовательными, а этикетки не имели признаков вскрытия, невозможно было отличить подлинное сканирование от клонированного. Впоследствии бренд перешёл на криптографически подписанные QR-коды, напечатанные на разрушаемых субстратах с признаками вскрытия, в паре с серверной системой, которая фиксировала множественные сканирования одного и того же идентификатора в разных географических регионах за короткий промежуток времени. Жалобы на клонированные коды снизились почти до нуля в течение шестидесяти дней. Урок оказался дорогостоящим, но очевидным: материал этикетки и логика присвоения серийных номеров являются функциями аутентификации, а не просто деталями упаковки.
Что делает инфраструктуру аутентификации устойчивой к будущим изменениям
Три принципа проектирования отличают программы аутентификации, способные масштабироваться, от тех, которые требуют полной перестройки каждые два года. Первый принцип — это архитектура идентификаторов, независимая от формата: система должна рассматривать QR-код, NFC-метку и буквенно-цифровую серийную строку как взаимозаменяемые носители одной и той же аутентифицированной нагрузки, чтобы добавление новой технологии маркировки не требовало повторного проектирования серверной части. Второй принцип — интеграция, ориентированная на API, позволяющая базе данных аутентификации передавать данные в CRM-, ERP- и системы управления цепочками поставок без необходимости разработки специального промежуточного программного обеспечения для каждого подключения. Третий принцип — криптографическая гибкость, то есть способность заменять алгоритмы подписи по мере эволюции вычислительных стандартов без аннулирования уже выпущенных этикеток продукции, которые всё ещё находятся в обращении на рынке.
OPOC печатает QR-этикетки высокого уровня безопасности с зашифрованными переменными данными на материалах, свидетельствующих о вскрытии, а внутренняя инфраструктура сериализации поддерживает API-готовую архитектуру аутентификации, необходимую владельцам брендов для подключения физических товаров к их цифровым экосистемам без фрагментации.
Содержание
- Разрыв между физическим и цифровым мирами — это то место, где бренд теряет контроль
- Аутентификация, выходящая за рамки простого определения «оригинал или подделка»
- Технический стек, лежащий в основе программы аутентификации по QR-коду
- Что происходит, когда данные аутентификации поступают в CRM бренда
- Бренд потребительской электроники узнал о клонировании кодов ценой собственного опыта
- Что делает инфраструктуру аутентификации устойчивой к будущим изменениям