 EN

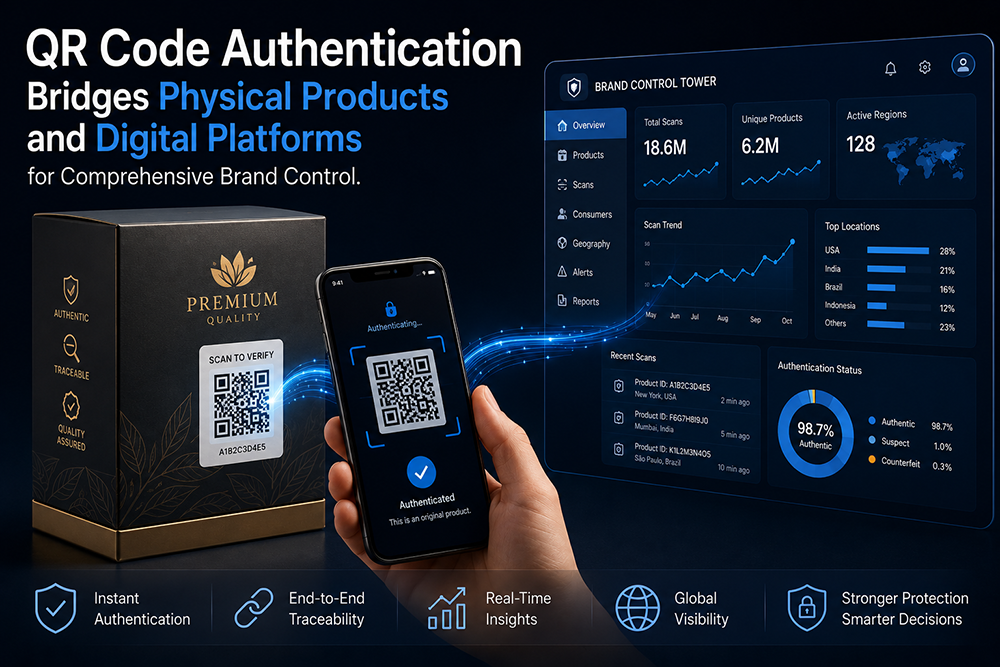
भौतिक-डिजिटल विभाजन वह जगह है जहाँ ब्रांड नियंत्रण छूट जाता है
हर भौतिक उत्पाद जो किसी कारखाने से बाहर निकलता है, ब्रांड के दृष्टिकोण से एक अंधेरे काल के दौर से गुजरता है। जब तक कि उस इकाई को खरीदा नहीं जाता और, यदि ब्रांड की किस्मत अच्छी है, तो उसका पंजीकरण या समीक्षा नहीं कराई जाती, तब तक निर्मित वस्तु और वास्तविक अंत-उपयोगकर्ता के बीच कोई संकेत नहीं होता। उत्पादन और उपभोग के बीच का अंतर वह स्थान है जहाँ नकली उत्पादों को घुसाया जाता है, धूम्रपान बाज़ार का मार्ग अप्रासंगिक रह जाता है, और वारंटी धोखाधड़ी जमा होती रहती है। क्यूआर कोड प्रमाणीकरण इस अंतर को बंद कर देता है, जिससे प्रत्येक उत्पाद ब्रांड के स्वयं के डिजिटल नेटवर्क पर एक नोड बन जाता है। जैसे ही कोई उपभोक्ता, रिटेलर या कस्टम्स अधिकारी कोड को स्कैन करता है, उत्पाद अज्ञात इन्वेंट्री से एक प्रमाणित संपत्ति में बदल जाता है, जिसकी सत्यापन योग्य जिम्मेदारी की श्रृंखला होती है। यह संक्रमण कोई विपणन का चालाक तरीका नहीं है, यह भौतिक और डिजिटल दोनों क्षेत्रों में ब्रांड नियंत्रण के संचालन के तरीके में एक संरचनात्मक परिवर्तन है।
प्रमाणीकरण जो केवल "असली या नकली" से आगे जाता है
द्विआधारी हाँ/नहीं प्रमाणीकरण परिणाम न्यूनतम संभव आउटपुट है, लेकिन यह सबसे कम रोचक भी है। क्यूआर कोड प्रमाणीकरण प्रणाली का वास्तविक मूल्य तब उभरता है जब स्कैन परिणाम संदर्भगत बुद्धिमत्ता लेकर आता है। एक विशिष्ट उत्पादन बैच से जुड़ा कोड एक खुदरा विक्रेता को बता सकता है कि इकाई अभी भी अपनी अधिकृत बिक्री अवधि के भीतर है या नहीं। एक वितरण मार्ग से जुड़ा कोड यह चिह्नित कर सकता है कि क्या उत्पाद किसी ऐसे भौगोलिक क्षेत्र में दिखाई दिया है जहाँ कोई वैध शिपमेंट दर्ज नहीं किया गया था। एक उपभोक्ता संलग्नता इतिहास से जुड़ा कोड यह प्रकट कर सकता है कि क्या यह पहली बार की पुष्टि है, कोई संदिग्ध खरीदार द्वारा दोहरी जाँच है, या कोई ऐसा स्कैन है जिसे पहले ही घंटों के भीतर विभिन्न देशों के कई स्थानों से पूछताछ की जा चुकी है—जो कोड क्लोनिंग का एक क्लासिक संकेतक है। प्रमाणीकरण घटना एक गेटकीपर कार्य से बाहर निकल जाती है और एक प्रारंभिक चेतावनी प्रणाली के रूप में कार्य करना शुरू कर देती है।
क्यूआर कोड प्रमाणीकरण कार्यक्रम के पीछे का तकनीकी स्टैक
भौतिक से डिजिटल सेतु तीन तकनीकी स्तंभों पर आधारित है: मुद्रित पहचानकर्ता, सुरक्षित सत्यापन बैकएंड और उपभोक्ता-उन्मुख इंटरफ़ेस। प्रत्येक स्तंभ में डिज़ाइन के विकल्प होते हैं जो सुरक्षा स्थिति और उपयोगकर्ता अनुभव दोनों को प्रभावित करते हैं:
| घटक | मुख्य डिज़ाइन निर्णय | सुरक्षा महत्वाकांक्षाएँ |
|---|---|---|
| मुद्रित QR लेबल | आधार सामग्री की टिकाऊपन, परिवर्तनशील डेटा कोडिंग, धोखाधड़ी-सूचक चिपकने वाला पदार्थ | लेबल को अपने वातावरण में टिके रहना आवश्यक है; चिपकने वाला पदार्थ हटाए जाने पर फोरेंसिक सबूत छोड़ना चाहिए |
| क्रमांकन इंजन | यादृच्छिक बनाम क्रमिक अंकन, पेलोड का एन्क्रिप्शन, बैच-टू-क्लाउड सिंक | पूर्व-गणनित क्लोनिंग के लिए भविष्यवाणी योग्य क्रमांकन संभव होता है; एन्क्रिप्टेड पेलोड ब्रूट-फोर्स गणना के प्रति प्रतिरोधी होते हैं |
| सत्यापन बैकएंड | क्लाउड बनाम स्थानीय होस्टिंग, API आर्किटेक्चर, प्रति IP/डिवाइस दर सीमा | दर सीमित करना द्रव्यमान-सत्यापन हमलों को रोकता है; भू-असामान्यता नियम क्लोन किए गए कोड को पकड़ते हैं |
| उपभोक्ता इंटरफ़ेस | मोबाइल वेब बनाम नेटिव ऐप बनाम मिनी-प्रोग्राम, लोड समय 2 सेकंड से कम | घर्षण अपनी ग्रहण को समाप्त कर देता है; तेज़ सत्यापन का अर्थ अधिक स्कैन दर है |
| विश्लेषण पाइपलाइन | वास्तविक समय बनाम बैच प्रसंस्करण, सीआरएम और ईआरपी के साथ एकीकरण | वास्तविक समय के अलर्ट सक्रिय धोखाधड़ी को पकड़ते हैं; बैच विश्लेषण धीमी जलने वाले पैटर्न को उजागर करता है |
इन परतों की अंतर्निर्भरता का अर्थ है कि किसी भी एक घटक में कमजोरी—एक लेबल जो साफ़ उतर जाता है, एक श्रृंखला संख्या योजना जिसे अनुमानित किया जा सकता है, एक मोबाइल पृष्ठ जो समय समाप्त कर देता है—पूरे प्रणाली को कमजोर कर देती है। सुरक्षा कमजोरतम कड़ी के बराबर मजबूत होती है, और क्यूआर कोड प्रमाणीकरण में, कमजोरतम कड़ी लगभग हमेशा भौतिक लेबल होती है, न कि सॉफ़्टवेयर।
जब प्रमाणीकरण डेटा एक ब्रांड के सीआरएम को फीड करता है तो क्या होता है
उपभोक्ता वस्तु ब्रांड्स के प्रथम-पक्ष डेटा के बारे में सोचने के तरीके में एक शांत क्रांति घटित हो रही है। वर्षों तक, खुदरा चैनलों के माध्यम से बिक्री करने वाले ब्रांड्स का अंतिम खरीदारों के साथ लगभग कोई प्रत्यक्ष संबंध नहीं था। एक क्यूआर कोड प्रमाणीकरण स्कैन इस परिस्थिति को बदल देता है, क्योंकि सत्यापन क्रिया एक शून्य-पक्ष डेटा घटना है: उपभोक्ता स्वेच्छा से ब्रांड के साथ संपर्क स्थापित करता है, जिसका प्रेरणा सत्यापित करने की इच्छा है कि उत्पाद मूल है या नहीं। यह इरादे का संकेत, रीटार्गेटिंग पिक्सेल या किसी खरीदे गए ईमेल सूची से मौलिक रूप से भिन्न है। जो ब्रांड्स अपने प्रमाणीकरण बैकएंड को अपने सीआरएम (CRM) से जोड़ते हैं, वे सत्यापित खरीद घटनाओं पर आधारित वैधानिक रूप से सहमत उपभोक्ता प्रोफाइल बना सकते हैं, न कि अनुमानित ब्राउज़िंग व्यवहार पर। इसके अनुप्रयोगों में वास्तविक उपभोग चक्रों से जुड़ी व्यक्तिगत पुनर्पूर्ति अनुस्मारक, बार-बार प्रमाणीकरण के आधार पर सक्रिय होने वाले वफादारी इनाम, और खुदरा विस्तार की रणनीति को सूचित करने वाले भौगोलिक मांग के तापमान मानचित्र शामिल हैं।
एक उपभोक्ता इलेक्ट्रॉनिक्स ब्रांड को कोड क्लोनिंग के बारे में कठिन तरीके से सीखना पड़ा
एक तेजी से बढ़ रहा उपभोक्ता इलेक्ट्रॉनिक्स ब्रांड ने अपनी वायरलेस ईयरबड्स श्रृंखला के लिए QR-आधारित उत्पाद पंजीकरण और प्रमाणीकरण कार्यक्रम शुरू किया। प्रारंभिक कार्यान्वयन में बाहरी पैकेजिंग पर मानक कागज़ के लेबल पर क्रमिक अल्फ़ान्यूमेरिक कोड का उपयोग किया गया था। चार महीने के भीतर, ब्रांड की ग्राहक सेवा टीम को खरीदारों से शिकायतें मिलने लगीं जिन्होंने अपना कोड स्कैन किया, लेकिन उन्हें यह संदेश दिखाया गया कि उत्पाद पहले ही पंजीकृत कर दिया गया है। जांच में पता चला कि दक्षिणी चीन के एक विनिर्माण केंद्र में स्थित एक नकली उत्पादन संचालन ने प्रत्येक उत्पादन बैच से एक मूल इकाई खरीदी थी, QR कोड पैटर्न निकाला था और एक मुद्रण सेवा का उपयोग करके उसी कोड को हजारों नकली बॉक्स पर पुनः उत्पादित किया था। चूंकि श्रृंखला संख्याएँ क्रमिक थीं और लेबल पर कोई टैम्पर-प्रूफ सुविधा नहीं थी, इसलिए एक मूल स्कैन और एक क्लोन किए गए स्कैन के बीच अंतर करना संभव नहीं था। ब्रांड ने बाद में विनाशकारी टैम्पर-साक्ष्य सब्सट्रेट पर छपे क्रिप्टोग्राफिक रूप से हस्ताक्षरित QR कोड पर स्थानांतरित कर दिया, जिसे एक बैकएंड के साथ जोड़ा गया जो किसी भी पहचानकर्ता के तेजी से बहु-भौगोलिक स्कैन को चिह्नित करता था। क्लोन किए गए कोड से संबंधित शिकायतें 60 दिनों के भीतर लगभग शून्य तक कम हो गईं। सबक महंगा था, लेकिन स्पष्ट था: लेबल का पदार्थ और श्रृंखलांकन तर्क प्रमाणीकरण सुविधाएँ हैं, केवल पैकेजिंग विवरण नहीं।
प्रमाणीकरण अवसंरचना को भविष्य के लिए सुरक्षित बनाने वाले कारक क्या हैं
तीन डिज़ाइन सिद्धांत प्रमाणीकरण कार्यक्रमों को एक-दूसरे से अलग करते हैं, जो स्केल कर सकते हैं और जो प्रत्येक दो वर्षों में पुनर्निर्माण की आवश्यकता रखते हैं। पहला सिद्धांत है फॉर्मेट-अज्ञेय पहचानकर्ता वास्तुकला: प्रणाली को क्यूआर कोड, एनएफसी टैग और अल्फान्यूमेरिक सीरियल स्ट्रिंग को समान प्रमाणित पेलोड के अदला-बदली करने योग्य वाहक के रूप में मानना चाहिए, ताकि कोई नई लेबल प्रौद्योगिकी जोड़ने के लिए बैकएंड को पुनः डिज़ाइन करने की आवश्यकता न हो। दूसरा सिद्धांत है एपीआई-प्रथम एकीकरण डिज़ाइन, जो प्रमाणीकरण डेटाबेस को सीआरएम, ईआरपी और आपूर्ति श्रृंखला प्रबंधन प्लेटफ़ॉर्म में डेटा प्रदान करने की अनुमति देता है, बिना प्रत्येक कनेक्शन के लिए कस्टम मिडलवेयर के। तीसरा सिद्धांत है क्रिप्टोग्राफिक लचीलापन, जिसका अर्थ है कि गणना मानकों के विकसित होने के साथ हस्ताक्षर एल्गोरिदम को घुमाने की क्षमता, बिना बाज़ार में पहले से तैनात उत्पाद लेबलों को अमान्य किए बिना।
OPOC यह टैम्पर-प्रूफ सब्सट्रेट्स पर एन्क्रिप्टेड वेरिएबल डेटा के साथ सुरक्षा-ग्रेड क्यूआर लेबल मुद्रित करता है, और आंतरिक सीरियलाइज़ेशन अवसंरचना उस प्रकार के एपीआई-तैयार प्रमाणीकरण आर्किटेक्चर को समर्थन देती है जिसकी ब्रांड मालिकों को भौतिक उत्पादों को उनके डिजिटल पारिस्थितिक तंत्र से बिना खंडन के जोड़ने के लिए आवश्यकता होती है।
विषय-सूची
- भौतिक-डिजिटल विभाजन वह जगह है जहाँ ब्रांड नियंत्रण छूट जाता है
- प्रमाणीकरण जो केवल "असली या नकली" से आगे जाता है
- क्यूआर कोड प्रमाणीकरण कार्यक्रम के पीछे का तकनीकी स्टैक
- जब प्रमाणीकरण डेटा एक ब्रांड के सीआरएम को फीड करता है तो क्या होता है
- एक उपभोक्ता इलेक्ट्रॉनिक्स ब्रांड को कोड क्लोनिंग के बारे में कठिन तरीके से सीखना पड़ा
- प्रमाणीकरण अवसंरचना को भविष्य के लिए सुरक्षित बनाने वाले कारक क्या हैं