 EN

Füüsiline-digitaalne lõhe on koht, kus brändikontroll kaob
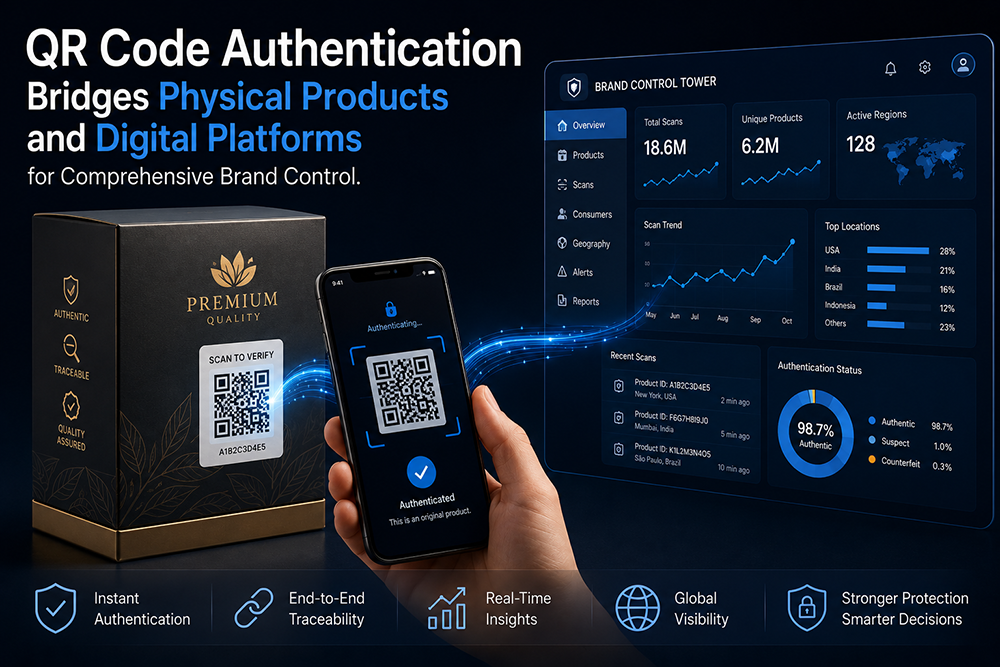
Iga füüsiline toode, mis lahkub tehasesse, siseneb brändi vaatepunktist niiöelda musta aja perioodi. Kuni selle ühiku ostetakse ja, kui bränd on õnnelik, see registreeritakse või hinnatakse, puudub mingi signaal, mis seob toodetud ühikut tegeliku lõppkasutajaga. Tootmise ja tarbimise vaheline lünka on koht, kus sisse viiakse võltsingud, hall turu suunamine jääb tuvastamata ja garantiipettused kogunevad. QR-koodi autentimine sulgeb selle lünka, muutes iga toote oma brändi digitaalse võrgustiku sõlmeks. Hetkel, mil tarbija, müüja või tolliametnik skaneerib koodi, muutub toode anonüümsest varust autentitud varaks, mille päritolu ja omanike ahelat saab kontrollida. See muutus ei ole turunduslik trikk, vaid struktuuriline muutus brändi kontrolli toimimises nii füüsilises kui ka digitaalses valdkonnas.
Autentimine, mis ulatub kaugemale kui lihtsalt „originaal või võltsing“
Binaarne jah/ei autentimistulemus on vähimalt elus hoidv tulemus, kuid see on ka vähemalt huvitav. Tegelik väärtus QR-koodi autentimissüsteemis ilmneb siis, kui skaneerimistulemus sisaldab kontekstuaalset teadlust. Kood, mis on seotud konkreetse tootmispartiiga, võib tellijale öelda, kas ühik on veel lubatud müügiperioodis. Kood, mis on seotud jaotusteega, võib märkida, kas toode on ilmunud piirkonnas, kus ei ole registreeritud ühtegi õiguspäraseid tarned. Kood, mis on seotud tarbijaga tegelemise ajalooga, võib tuua esile, kas tegemist on esmakordse kinnitusega, korduv kontrolldi, mille teeb kahtlane ostja, või skaneerimisega, mille kohta on juba päritud päringud mitmes erinevas riigis tunnisisu jooksul – see on klassikaline koodi kloonimise näitaja. Autentimissündmus lõpetab oma väravafunktsiooni ja hakkab tegutsema varajase hoiatussüsteemina.
QR-koodi autentimisprogrammi taga olev tehniline platvorm
Füüsiline–digitaalne sild põhineb kolmel tehnilisel tugipostil: trükitud identifikaatoril, turvalisel kontrollimise taustasüsteemil ja tarbijale suunatud liidesel. Igal tugipostil on disainiotsused, mis mõjutavad nii turvaseisukorda kui ka kasutajakogemust:
| Komponent | Peamised disainiotsused | Turvalisuse kaalutlused |
|---|---|---|
| Trükitud QR-silt | Alusmaterjali vastupidavus, muutuvate andmete kodeerimine, võltsimist näitav kleevi | Silt peab ellu jääma oma keskkonnas; kleevi peab eemaldamisel jätma forensilise tõendusmaterjali |
| Seriaalnumberite genereerimise süsteem | Juhuslikud vs. järjestikused nummerdused, koorma krüpteerimine, partii-põhine sünkroonimine pilvega | Eelarvutatavad seriaalnumbrid võimaldavad eelnevalt arvutatud kloonimist; krüpteeritud koormad takistavad brute-force loendamist |
| Kontrollimise taustasüsteem | Pilveteenuse vs. kohalik (on-premise) majutus, API-arhitektuur, piirangud päringute arvu kohta IP-aadressi või seadme kohta | Kiiruspiirang takistab massilisi valideerimisrünnakuid; geo-anomaalia reeglid tuvastavad koopiatud koodid |
| Tarbijaliides | Mobiilveeb vs. nativaalne rakendus vs. mini-programm, laadimisaeg alla 2 sekundi | Takistus vähendab kasutuselevõttu; kiirem kinnitamine tähendab kõrgemat skaneerimismäära |
| Analüütiline torujuhe | Reaalajas vs. partii töötlemine, integreerimine CRM- ja ERP-süsteemidega | Reaalajas hoiatused tuvastavad aktiivset pettust; partii analüüs paljastab aeglaselt arenevaid mustrid |
Nende kihtide vastastikune seotus tähendab, et ükskõik millise komponendi nõrkus – sildi, mis puhastub lihtsalt ära, seerianumbri süsteem, mille võib arvata, mobiililehekülje ajalõpp – halvendab kogu süsteemi. Turvalisus on nõrgema lingi tugevusega võrdne ja QR-koodi autentimisel on nõrgem link peaaegu alati füüsiline silt, mitte tarkvara.
Mis juhtub, kui autentimisandmed sisenevad brändi CRM-i
Toimub vaikne revolutsioon selle osas, kuidas tarbekaupade brändid mõtlevad esimese osapoole andmetele. Aastakümneid olid brändid, kes müüsid oma tooteid jaotuskanalite kaudu, peaaegu üldse mitte otseses suhtes lõppkasutajatega. QR-koodi autentimisskaneerimine muudab seda, sest autentimistegevus on nullandaosa andmesündmus: tarbija algatab kontakti brändiga vabatahtlikult, soovi tõttu kontrollida toote autentsust. See soovisignaal erineb põhimõtteliselt retargetingupikslist või ostetud e-posti nimekirjast. Brändid, kes ühendavad oma autentimisbackendi oma CRM-iga, saavad luua opt-in-tarbija profiile, mille aluseks on kinnitatud ostusündmused, mitte tuletatud sirvimiskäitumine. Sellest tulenevad rakendused hõlmavad isikupärastatud täiendusmeenutusi, mis on seotud tegelike tarbimistsüklitega, ustavuspreemiad, millele käivitaja on korduv autentimisprotsess, ning geograafilised nõudlussoojuskartid, mis juhivad jaotusvõrgu laiendamise strateegiat.
Tarbijaelektronikabränd õppis koodiklooni teema kõige raskemal viisil
Kiiresti kasvav tarbetooteelektronika mark kujundas oma juhtmeeta kõrvaklapitoodete jaoks QR-koodipõhise tooteregistrimis- ja autentimisprogrammi. Esialgne rakendus kasutas järjestikulisi alfanumerilisi koodi, mis trükiti välimisele pakendile tavalise paberilehega. Nelja kuu jooksul hakkasid brändi klienditeeninduse töötajad saama kaebusi ostjatelt, kes skaneerisid oma koodi, kuid nägid ekraanil teadet, et toode oli juba registreeritud. Uurimine paljastas, et ühes lõunapoolse Hiina tootmispiirkonnas tegutsenud võlgadevahetusettevõte oli olnud ostnud igast tootmispartiist ühe autentse ühiku, välja tuhinud QR-koodi muster ja kasutanud trükiteenust, et taasesitada sama koodi tuhandetes võlgadevahetuspakendites. Kuna seerianumbrid olid järjestikused ja sildid ei pakkunud mingit muutmise tunnust, polnud võimalik eristada autentset skaneerimist kloonitud koodilt. Bränd liikus seejärel krüptograafiliselt allkirjastatud QR-koodidele, mille trükiti hävitatavatele muutmise tunnust andvatele aluspindadele, ning paigaldas tagaandmesüsteemi, mis tuvastas ühe ja sama identifikaatori kiiret mitmekordset skaneerimist erinevates geograafilistes piirkondades. Kloonitud koodide kohta esitatud kaebused vähenesid kuueks kuuks peaaegu nullini. Õppetund oli kallis, kuid selge: sildi materjal ja seerianumbri loogika on autentimisomadused, mitte lihtsalt pakendite detailid.
Mis muudab autentimisinfrastruktuuri tulevikukindlaks
Autentimisprogrammide vahel, mis skaalautuvad, ja neil, mille puhul tuleb iga kahe aasta järel taastada terviklik süsteem, on kolm disainipõhimõtet. Esimene on formaadiülese identifikaatori arhitektuur: süsteem peaks käsitlema QR-koodi, NFC-sildi ja alfanumeroolset seerianumbrit samaväärsena autenditud andmete kandjatena, nii et uue silditehnoloogia lisamine ei nõuaks tagaosa üleehitamist. Teine on API-esmane integreerimisdisain, mis võimaldab autentimisandmebaasil anda andmeid CRM-, ERP- ja tarneahela haldussüsteemidesse ilma igasuguse kohandatud keskmise tarkvara kasutamata. Kolmas on krüptograafiline paindlikkus, st võime vahetada allkirjastamisalgoritme arvutuslike standardite arenguga kaasa, ilma et see kehtetuks teeks juba turul ringi käivaid tootesilte.
OPOC trükib turvalisusklassi QR-sildid krüpteeritud muutuva andmega kahjustamisele viitavatel aluspindadel ning sisemine serialiseerimisinfrastruktuur toetab sellist API-ga ühendatavat autentimisarhitektuuri, mida brändiomanikud vajavad füüsiliste toodete ühendamiseks oma digitaalsetesse ekosüsteemidesse ilma fragmenteerumiseta.
Sisukord
- Füüsiline-digitaalne lõhe on koht, kus brändikontroll kaob
- Autentimine, mis ulatub kaugemale kui lihtsalt „originaal või võltsing“
- QR-koodi autentimisprogrammi taga olev tehniline platvorm
- Mis juhtub, kui autentimisandmed sisenevad brändi CRM-i
- Tarbijaelektronikabränd õppis koodiklooni teema kõige raskemal viisil
- Mis muudab autentimisinfrastruktuuri tulevikukindlaks