 EN

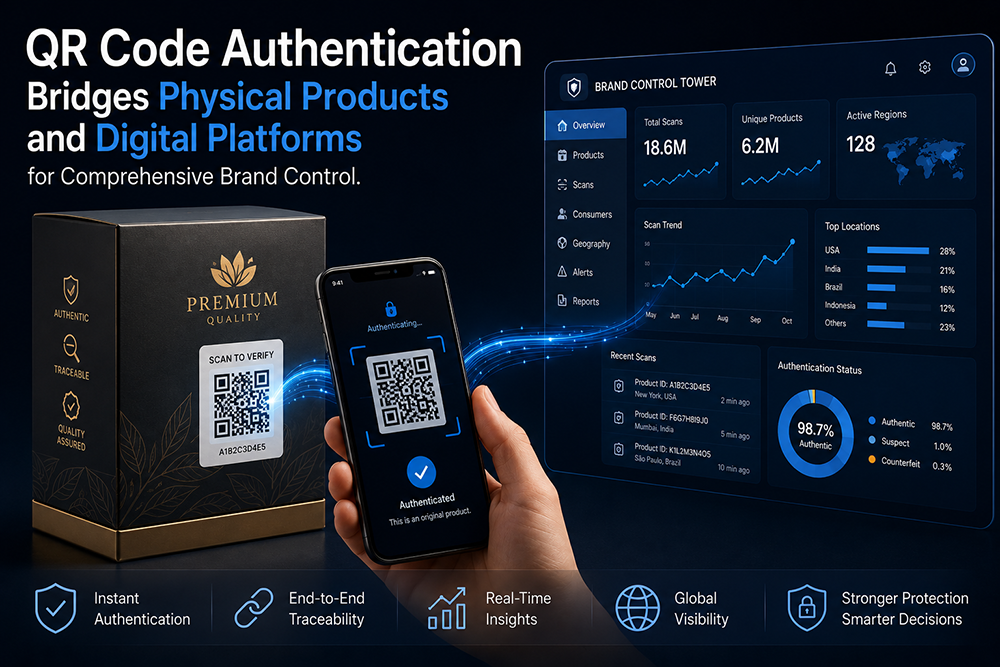
ブランドコントロールが失われる場所——それは物理とデジタルの境界線です
工場を出荷したすべての物理的製品は、ブランドの視点では『ブラックアウト期間』に入ります。その製品が購入され、さらに幸運にもブランドに登録またはレビューされるまで、製造された個々の商品と実際の最終ユーザーを結びつける信号は一切得られません。生産と消費の間にあるこのギャップこそが、偽造品が混入する場所であり、グレーマーケットによる流通逸脱が検知されず、保証詐欺が積み重なる場所でもあります。QRコード認証は、あらゆる製品をブランド独自のデジタルネットワーク上のノードへと変えることで、このギャップを埋めます。消費者、小売店、あるいは税関職員がそのコードをスキャンした瞬間、当該製品は匿名の在庫から、検証可能な所有権移転履歴を備えた認証済み資産へと移行します。この移行は単なるマーケティング手法ではなく、物理領域とデジタル領域の両方においてブランドが行使するコントロールの構造そのものを変えるものです。
『本物か偽物か』を超えた認証
バイナリ形式の「はい/いいえ」認証結果は、最低限実現可能な出力ではありますが、同時に最も興味を引かない出力でもあります。QRコード認証システムの真の価値は、スキャン結果が文脈に応じた知的情報を含むようになって初めて発揮されます。特定の製造ロットに紐付けられたコードであれば、小売業者が当該製品がまだ許可された販売期間内にあるかどうかを確認できます。流通ルートに紐付けられたコードであれば、その製品が、正当な出荷記録が一切存在しない地域に出現したかどうかを検知し、アラートを発することができます。消費者とのエンゲージメント履歴に紐付けられたコードであれば、今回の検証が初回のものか、疑わしい購入者による再検証か、あるいは数時間の間に複数の国・地域から同一コードが既に照会されているかといった情報を提示できます。これは、典型的なコード複製(クローン)の兆候です。このように、認証イベントは単なる通行止め機能ではなく、早期警戒システムとして機能し始めるのです。
QRコード認証プログラムを支える技術基盤
物理世界からデジタル世界への橋渡しは、印刷された識別子、安全な検証バックエンド、および消費者向けインターフェースという3つの技術的柱に基づいています。各柱には、セキュリティ体制とユーザーエクスペリエンスの両方に影響を与える設計上の選択肢があります。
| 構成部品 | 主要な設計上の決定事項 | セキュリティ上の考慮 |
|---|---|---|
| 印刷済みQRラベル | 基材の耐久性、可変データ符号化、改ざん検知機能付き接着剤 | ラベルは使用環境に耐えなければならず、接着剤は剥離時に法医学的な痕跡を残す必要があります |
| シリアルナンバリングエンジン | ランダム方式 vs. 順次方式による番号付け、ペイロードの暗号化、バッチ単位でのクラウド同期 | 予測可能なシリアル番号は事前計算による複製を可能にする一方、暗号化されたペイロードはブルートフォースによる列挙攻撃に対し耐性を持ちます |
| 検証バックエンド | クラウドホスティング vs. オンプレミスホスティング、APIアーキテクチャ、IP/デバイス単位のレート制限 | レート制限により、大量検証攻撃が阻止される。地理的異常検知ルールにより、複製された認証コードが検出される |
| 消費者向けインターフェース | モバイルWeb、ネイティブアプリ、ミニプログラムの比較。読み込み時間は2秒未満 | ユーザー負担が導入を妨げる。検証が迅速であればあるほど、スキャン率は高くなる |
| 分析パイプライン | リアルタイム処理とバッチ処理の比較。CRMおよびERPとの連携 | リアルタイムアラートにより、進行中の不正行為を即座に検知できる。一方、バッチ分析では、徐々に進行する不正のパターンを明らかにすることができる |
これらのレイヤーは相互依存関係にあり、いずれかのコンポーネントに脆弱性が存在すると、全体のシステムが損なわれる。たとえば、剥がれやすいラベル、推測可能なシリアル番号方式、タイムアウトするモバイルページなどである。セキュリティの強度は、最も弱い部分に依存しており、QRコード認証においては、最も弱いリンクはほぼ常にソフトウェアではなく物理的なラベルである
認証データがブランドのCRMに取り込まれた場合の影響
消費者向け商品ブランドがファーストパーティデータをどう捉えるかについて、静かな革命が起きています。長年にわたり、小売チャネルを通じて販売を行っていたブランドは、最終購入者との直接的な関係をほとんど築けていませんでした。しかし、QRコードによる認証スキャンという手法がこの状況を一変させます。なぜなら、この検証行為そのものがゼロパーティデータの発生イベントとなるからです。つまり、消費者が自ら進んでブランドと接触し、製品の本物性を確認したいという動機に基づいて行動するのです。このような意図の信号は、リターゲティングピクセルや購入したメールリストといったものとは本質的に異なります。認証バックエンドとCRMを連携させたブランドは、推定された閲覧行動ではなく、実際に検証済みの購入イベントを基盤とした、ユーザーが明示的に同意した消費者プロファイルを構築できます。こうしたデータの活用例には、実際の消費サイクルに連動したパーソナライズされた補充リマインダー、複数回の認証をトリガーとしたロイヤルティ報酬、および小売網の拡大戦略を支える地域別需要ヒートマップなどがあります。
ある家電ブランドが、コードの複製問題を痛感したのは、苦い経験を通してでした
急成長中のコンシューマー向け電子機器ブランドが、ワイヤレスイヤーバッド製品ライン向けにQRコードを用いた製品登録・認証プログラムを立ち上げました。当初の実装では、外装パッケージに標準紙ラベルで連番の英数字コードを印刷していました。導入から4か月後、同ブランドのカスタマーサポートチームは、購入者がQRコードをスキャンした際に「すでに登録済み」というメッセージが表示されるという苦情を多数受け始めました。調査の結果、中国南部の製造拠点で操業する偽造業者が、各生産ロットから1台ずつ正規品を購入し、そのQRコードパターンを抽出して、印刷サービスを利用して同一のコードを数千個の偽造箱に複製していたことが明らかになりました。シリアル番号が連番であり、ラベルには不正開封検知機能が一切備わっていなかったため、本物のスキャンと複製されたスキャンを区別する手段がありませんでした。その後、同ブランドは暗号化署名付きQRコードを破壊可能な不正開封検知基材に印刷し、同一識別子が複数の地理的地域で急速にスキャンされた場合にバックエンドで警告を発する仕組みへと移行しました。これにより、複製コードに関する苦情は60日以内にほぼゼロまで減少しました。この教訓は高価なものでしたが、明確でした。すなわち、ラベル素材およびシリアルナンバー生成ロジックは、単なる包装上の細部ではなく、認証機能そのものであるということです。
認証インフラを将来にわたって堅牢にする要素
スケーラブルな認証プログラムと、2年ごとに再構築が必要になるプログラムとを分ける設計原則が3つあります。第1に「フォーマット非依存型識別子アーキテクチャ」があります。すなわち、システムはQRコード、NFCタグ、英数字のシリアル文字列を、同一の認証済みペイロードを運ぶ相互交換可能な媒体として扱うべきであり、新たなラベル技術を追加してもバックエンドの再設計を要しないようにすることです。第2に、「APIを重視した統合設計」があります。これにより、認証データベースがCRM、ERP、サプライチェーン管理プラットフォームへデータを供給できるようになり、各接続ごとにカスタムミドルウェアを導入する必要がなくなります。第3に「暗号学的柔軟性」があります。これは、計算基準の進化に応じて署名アルゴリズムを切り替える能力を意味し、市場で既に流通している製品ラベルの有効性を損なうことなく、アルゴリズムの更新が可能であることを保証します。
OPOC セキュリティグレードのQRラベルを、改ざん検知機能付き基材に暗号化された可変データで印刷し、社内シリアル化インフラストラクチャは、ブランド所有者が物理製品をデジタルエコシステムに断片化することなく接続するために必要な、API対応型認証アーキテクチャをサポートしています。