 EN

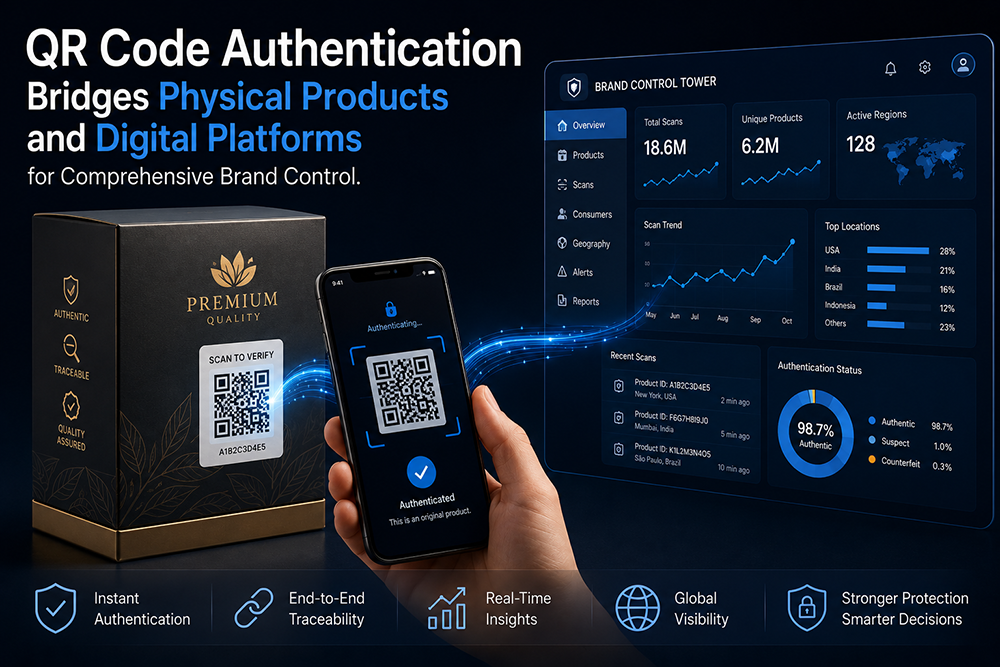
Физичко-дигитална разлика је место где се контрола над брендом пролази
Сваки производ који напусти фабрику улази у период "запад" са перспективе бренда. Док се та јединица не купи и, ако је бренд срећан, регистровано или прегледано, нема сигнала који повезује произведену ставку са стварним крајњим корисником. Растојање између производње и потрошње је место где се фалсификују, не откривају се преваре на сивом тржишту, а се акумулирају преваре у гаранцијама. Аутентификација QR кода претвара сваки производ у чвор на сопственој дигиталној мрежи бренда. У тренутку када потрошач, продавац или царински службеник скенира код, производ прелази са анонимног инвентара на аутентификовану имовину са верификованим лажицом чувања. Ова транзиција није маркетиншка маха, то је структурна промена у томе како контрола бренда функционише преко физичких и дигиталних домена.
Аутентичност која прелази "истинско или лажно"
Бинарни резултат аутентификације да/не је минимални одржив излаз, али је такође и најмање занимљив. Истинска вредност система аутентификације QR кода појављује се када резултат скенирања носи контекстуалну интелигенцију. Код повезан са одређеном производњом партијом може ретерију да каже да ли је јединица још увек у његовом овлашћеном продајном оквиру. Код повезан са дистрибуционом рутом може означити да ли се производ појавио у географској области где није забележена легитимна превоз. Код повезан са историјом ангажовања потрошача може да се појави, било да је то прва верификација, понављање провере сумњивог купца или скенирање које је већ затражено са више локација у различитим земљама у року од неколико сати, класични индикатор клонирања кода. Час аутентификације престаје да буде функција чувара врата и почиње да делује као систем раног упозорења.
Технички слој који се налази иза програма за аутентификацију КРЦ кода
Мост од физичког до дигиталног се темељи на три техничка стуба: штампаном идентификатору, сигурном задњем делу верификације и интерфејсу који се односи на потрошача. Сваки стуб има избор дизајна који утиче и на положај безбедности и на искуство корисника:
| Компонента | Кључне одлуке о дизајну | Сматрања безбедности |
|---|---|---|
| Отпечаћена КР етикета | Издржљивост субстрата, кодирање променљивих података, лепило које се не може лажљиво користити | Етикет мора да преживе своје окружење; лепило мора оставити форензичке доказе на уклањању |
| Мотор за серијализацију | Случајно против секвенцијално нумерације, шифровање корисног оптерећења, синхронизација у серији у облак | Предвидиви серијски бројеви омогућавају предрачуноване клонирање; шифровани корисни оптерећења отпорују бројењу бруталне силе |
| Проверка задњег краја | Цлауд против локалног хостинга, архитектуре АПИ-а, ограничење стопе по ИП-у/уреду | Блокови који ограничавају стопу маса-валидационих напада; правила гео-аномалија ухваћују клониране кодове |
| Интерфејс за потрошаче | Мобилни веб против нативне апликације против мини програма, време за учитавање испод 2 секунде | Фрикција убија прихватање; брже верификације једнаке су већим стопама скенирања |
| Аналитички пипелинг | Реал-тајм против баче обраде, интеграција са ЦРМ и ЕРП | У реалном времену сигнализују да се активно превара; бацова анализа открива моделе спорог пећи |
Зависност ових слојева значи да слабост у било којој компоненти, етикета која се чисто лупи, шема серијског броја која се може погодити, мобилна страница која се излаже, деградира цео систем. Безбедност је само јака као најслабија веза, а у аутентификацији QR кода, најслабија веза је скоро увек физички етикет, а не софтвер.
Шта се дешава када се подаци о аутентификацији хране ЦРМ бренда
Постоји тиха револуција у начину на који брендови потрошених производа размишљају о подацима прве стране. Годинама су брендови продавани путем малопродајних канала имали скоро никакав директен однос са крајњим купцима. Скенер аутентификације QR кода то мења, јер је акција верификације догађај података нулте стране: потрошач добровољно покреће контакт са брендом, мотивисан жељом да потврди аутентичност производа. Тај сигнал намере је фундаментално другачији од пиксела за ретаргетинг или купљене листе е-поште. Брендови који повезују свој аутентификациони бакенд са својим ЦРМ-ом могу изградити профиле потрошача који се одлуче да се придруже верификованим догађајима куповине, а не закљученим понашањем прегледања. У доње потоцине апликације укључују персонализоване подсећања на попуњење везане за стварне циклусе потрошње, награде за лојалност изазване понављањем верификације и географске топлотеке потражње које информишу стратегију експанзије малопродаје.
Бренд потрошњене електронике научио је о клонирању кода на тежак начин
Брзо растући бренд потрошачке електронике покренуо је QR-базирани програм регистрације и аутентификације производа за своју низу бежичних слушалица. У почетној имплементацији су коришћени последовавни алфа-нумерички кодови штампани на спољашњој амбалажи са стандардном папиром. У року од четири месеца, тим за корисничку услугу бренда почео је да прима жалбе од купца који су скенирали свој код само да би видели поруку да је производ већ регистровано. Истраживање је открило да је једна компанија која је радила на фалсификацији у једном јужној кинеском производном центру купила једну стварну кутију из сваке производне серије, извукла модел QR кода и помоћу штампачке услуге репродуковала исти код на хиљаде фалсификованих кутија. Пошто су серијски бројеви били низавични и ознаке нису пружале никакве доказе о лажи, није било начина да се разликује прави скенирање од клониране. Бренд је касније мигрирао на криптографски потписан КР код штампан на уништењивим субстратима који се не могу покварити, у комбинацији са бэкендом који је означио брзе мултигеографске скенирање истог идентификатора. Жалбе о клонираном коду пале су на скоро нулу за 60 дана. Урок је био скуп, али јасан: материјал етикете и логика серијлизације су карактеристике аутентификације, а не само детаљи паковања.
Шта чини инфраструктуру аутентификације сигурном за будућност
Три принципа дизајна одвоје аутентикационе програме који се маштају од оних који захтевају реконструисање сваке две године. Први је архитектура идентификатора која не користи формат: систем би требало да третира КУР код, НФЦ ознаку и алфанумерички серијски низа као размене наносиоце истог аутентификованог корисног оптоварења, тако да додавање нове технологије ознаке не захтева реархитектуру задње Други је дизајн интеграције који се прво бави АПИ-ом који омогућава бази података за аутентификацију да се храни подацима у ЦРМ, ЕРП и платформе за управљање ланцем снабдевања без прилагођеног средњег софтвера за сваку везу. Трећа је криптографска агилност, што значи способност ротације алгоритама потписивања како се развијају рачунарски стандарди, без поништавања већ распоређених етикета производа који још увек циркулишу на тржишту.
ОПЦ штампа безбедносне КР ознаке са шифрованим променљивим подацима на подлогема које се не могу лажљиво проузроковати, а сопствена инфраструктура за серијализацију подржава архитектуру аутентификације спремну за АПИ-је које власници брендова требају да повежу физичке производе са својим
Sadržaj
- Физичко-дигитална разлика је место где се контрола над брендом пролази
- Аутентичност која прелази "истинско или лажно"
- Технички слој који се налази иза програма за аутентификацију КРЦ кода
- Шта се дешава када се подаци о аутентификацији хране ЦРМ бренда
- Бренд потрошњене електронике научио је о клонирању кода на тежак начин
- Шта чини инфраструктуру аутентификације сигурном за будућност