 EN

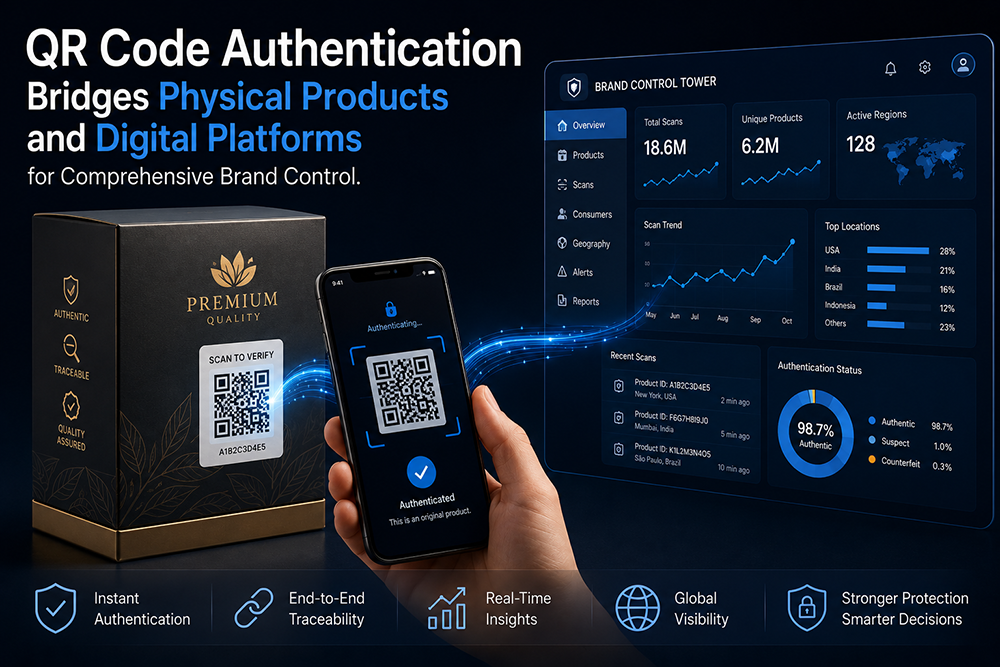
La brecha entre lo físico y lo digital es donde se pierde el control de la marca
Cada producto físico que sale de una fábrica entra en un período de silencio desde la perspectiva de la marca. Hasta que esa unidad se compra y, si la marca tiene suerte, se registra o se valora, no existe ninguna señal que vincule el artículo fabricado con un usuario final real. La brecha entre la producción y el consumo es donde se introducen las falsificaciones, se produce la desviación al mercado gris sin ser detectada y se acumula el fraude en garantías. La autenticación mediante código QR cierra esa brecha al convertir cada producto en un nodo de la propia red digital de la marca. En el momento en que un consumidor, un minorista o un funcionario aduanero escanea el código, el producto deja de ser un inventario anónimo para convertirse en un activo autenticado con una cadena de custodia verificable. Esa transición no es un recurso publicitario, sino un cambio estructural en la forma en que opera el control de la marca en los ámbitos físico y digital.
Autenticación que va más allá de «auténtico o falso»
Un resultado binario de autenticación sí/no es la salida mínima viable, pero también es la menos interesante. El verdadero valor de un sistema de autenticación mediante códigos QR emerge cuando el resultado del escaneo aporta inteligencia contextual. Un código vinculado a un lote de producción específico puede indicarle a un minorista si la unidad sigue dentro de su ventana autorizada de ventas. Un código asociado a una ruta de distribución puede detectar si el producto ha aparecido en una geografía donde no se registró ningún envío legítimo. Un código relacionado con el historial de participación del consumidor puede revelar si esta es una verificación por primera vez, una comprobación repetida por un comprador sospechoso o un escaneo que ya se ha consultado desde múltiples ubicaciones en distintos países en cuestión de horas, un indicador clásico de clonación de códigos. El evento de autenticación deja de ser una función de control de acceso y comienza a actuar como un sistema de alerta temprana.
La pila técnica detrás de un programa de autenticación mediante códigos QR
El puente físico-a-digital descansa sobre tres pilares técnicos: el identificador impreso, el backend seguro de verificación y la interfaz orientada al consumidor. Cada pilar incluye decisiones de diseño que afectan tanto la postura de seguridad como la experiencia del usuario:
| Componente | Decisiones clave de diseño | Consideraciones de seguridad |
|---|---|---|
| Etiqueta QR impresa | Durabilidad del sustrato, codificación de datos variables, adhesivo con evidencia de manipulación | La etiqueta debe resistir su entorno; el adhesivo debe dejar evidencia forense al ser retirado |
| Motor de serialización | Numeración aleatoria frente a secuencial, cifrado de la carga útil, sincronización por lote con la nube | Los números de serie predecibles permiten la clonación previamente calculada; las cargas útiles cifradas resisten la enumeración por fuerza bruta |
| Backend de verificación | Alojamiento en la nube frente a alojamiento local, arquitectura de API, limitación de tasas por IP/dispositivo | La limitación de tasas bloquea los ataques de validación masiva; las reglas de anomalías geográficas detectan códigos clonados |
| Interfaz para el consumidor | Web móvil frente a aplicación nativa frente a miniaplicación, tiempo de carga inferior a 2 segundos | La fricción impide la adopción; una verificación más rápida equivale a mayores tasas de escaneo |
| Tubería de análisis | Procesamiento en tiempo real frente a procesamiento por lotes, integración con CRM y ERP | Las alertas en tiempo real detectan fraudes activos; el análisis por lotes revela patrones progresivos |
La interdependencia de estas capas significa que una debilidad en cualquier componente —una etiqueta que se desprende fácilmente, un esquema de números de serie que puede adivinarse, una página móvil que expira— degrada todo el sistema. La seguridad es tan fuerte como su eslabón más débil, y, en la autenticación mediante códigos QR, dicho eslabón más débil suele ser la etiqueta física y no el software.
Qué ocurre cuando los datos de autenticación alimentan el CRM de una marca
Está ocurriendo una revolución silenciosa en la forma en que las marcas de bienes de consumo conciben los datos de primera parte. Durante años, las marcas que vendían a través de canales minoristas prácticamente no mantenían ninguna relación directa con los compradores finales. Un escaneo de autenticación mediante código QR cambia esa situación, ya que la acción de verificación constituye un evento de datos de cero parte: el consumidor inicia voluntariamente el contacto con la marca, motivado por el deseo de confirmar la autenticidad del producto. Esta señal de intención es fundamentalmente distinta de un píxel de remarketing o de una lista de correos electrónicos adquirida. Las marcas que conectan su backend de autenticación con su CRM pueden crear perfiles de consumidores con consentimiento expreso, basados en eventos de compra verificados, y no en comportamientos de navegación inferidos. Las aplicaciones derivadas incluyen recordatorios personalizados de reposición vinculados a ciclos reales de consumo, recompensas de fidelización activadas por verificaciones repetidas y mapas de calor de demanda geográfica que orientan la estrategia de expansión minorista.
Una marca de electrónica de consumo aprendió sobre la clonación de códigos de la manera más difícil
Una marca de electrónica de consumo de rápido crecimiento lanzó un programa de registro y autenticación basado en códigos QR para su línea de auriculares inalámbricos. La implementación inicial utilizaba códigos alfanuméricos secuenciales impresos en el empaque exterior con una etiqueta estándar de papel. Transcurridos cuatro meses, el equipo de servicio al cliente de la marca comenzó a recibir quejas de compradores que escaneaban su código solo para ver un mensaje indicando que el producto ya había sido registrado. Una investigación reveló que una operación de falsificación en un centro manufacturero del sur de China había adquirido una unidad genuina de cada lote de producción, extraído el patrón del código QR y utilizado un servicio de impresión para reproducir ese mismo código en miles de cajas falsas. Dado que los números de serie eran secuenciales y las etiquetas no ofrecían evidencia de manipulación, no existía forma de distinguir un escaneo genuino de uno clonado. Posteriormente, la marca migró a códigos QR firmados criptográficamente impresos sobre soportes destructibles con evidencia de manipulación, combinados con un sistema backend que detectaba escaneos rápidos del mismo identificador desde múltiples regiones geográficas. Las quejas relacionadas con códigos clonados disminuyeron casi a cero en sesenta días. La lección fue costosa, pero clara: el material de la etiqueta y la lógica de numeración serial son funciones de autenticación, no meros detalles de embalaje.
Qué hace que la infraestructura de autenticación sea resistente al futuro
Tres principios de diseño distinguen los programas de autenticación que escalan de aquellos que requieren una reconstrucción cada dos años. El primero es una arquitectura de identificadores independiente del formato: el sistema debe tratar un código QR, una etiqueta NFC y una cadena alfanumérica serial como portadores intercambiables de la misma carga útil autenticada, de modo que la incorporación de una nueva tecnología de etiquetado no exija una reestructuración del backend. El segundo es un diseño de integración centrado en las API, que permite que la base de datos de autenticación alimente datos a plataformas de CRM, ERP y gestión de la cadena de suministro sin necesidad de middleware personalizado para cada conexión. El tercero es la agilidad criptográfica, es decir, la capacidad de rotar los algoritmos de firma a medida que evolucionan los estándares computacionales, sin invalidar las etiquetas de producto ya desplegadas que aún circulan en el mercado.
OPOC imprime etiquetas QR de seguridad con datos variables cifrados sobre sustratos que evidencian manipulaciones, y la infraestructura de serialización interna admite una arquitectura de autenticación lista para API, del tipo que necesitan los propietarios de marcas para conectar sus productos físicos con sus ecosistemas digitales sin fragmentación.
Tabla de contenidos
- La brecha entre lo físico y lo digital es donde se pierde el control de la marca
- Autenticación que va más allá de «auténtico o falso»
- La pila técnica detrás de un programa de autenticación mediante códigos QR
- Qué ocurre cuando los datos de autenticación alimentan el CRM de una marca
- Una marca de electrónica de consumo aprendió sobre la clonación de códigos de la manera más difícil
- Qué hace que la infraestructura de autenticación sea resistente al futuro