 EN

Den fysisk-digitala klyftan är där varumärkeskontrollen glider
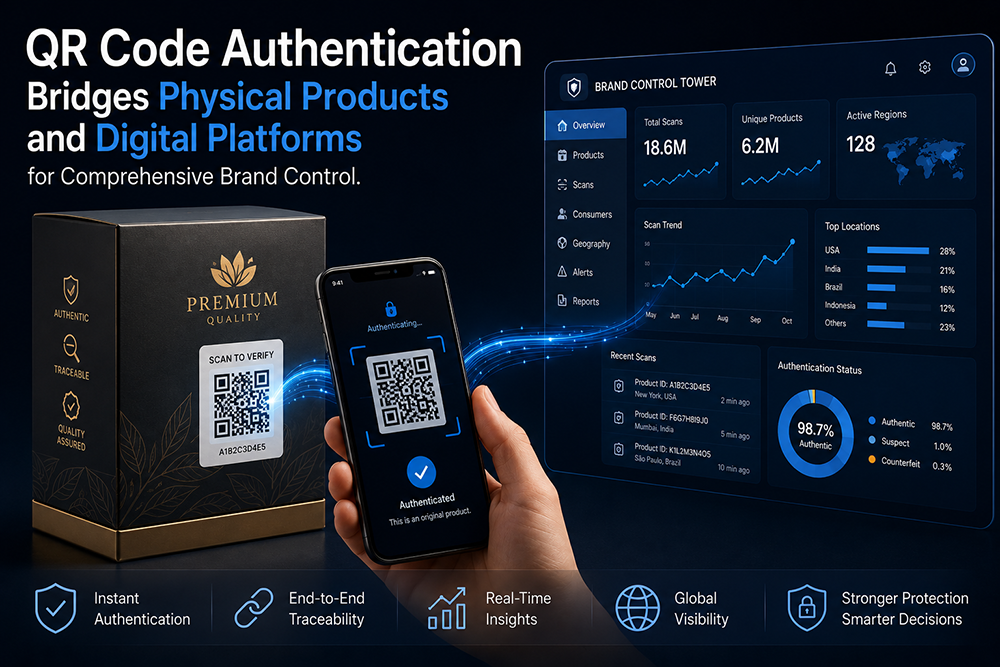
Varje fysisk produkt som lämnar en fabrik går in i en period av mörkläggning från varumärkets perspektiv. Tills den enheten köps och, om varumärket har tur, registreras eller recenseras, finns det ingen signal som kopplar den tillverkade produkten till en verklig slutanvändare. Klyftan mellan produktion och konsumtion är där förfalskningar införs, gråmarknadsomdirigering går upptäckt och garanti-bedrägerier ackumuleras. Autentisering via QR-kod stänger den klyftan genom att omvandla varje produkt till en nod i varumärkets eget digitala nätverk. I det ögonblick en konsument, återförsäljare eller tulltjänsteman skannar koden övergår produkten från anonym lagerföring till en autentiserad tillgång med en verifierbar äganderättskedja. Den övergången är inte en marknadsföringsknep, utan en strukturell förändring av hur varumärkeskontroll fungerar över både fysiska och digitala domäner.
Autentisering som går längre än "äkta eller falsk"
Ett binärt ja/nej-autentiseringsresultat är den minsta möjliga utdata, men det är också det minst intressanta. Det verkliga värdet av ett QR-kodautentiseringssystem framträder när skanningsresultatet innehåller kontextuell intelligens. En kod som är kopplad till en specifik produktionsbatch kan tala om för en återförsäljare om enheten fortfarande befinner sig inom sin godkända försäljningsperiod. En kod som är kopplad till en distributionsruta kan påvisa om produkten har dykt upp i en geografisk region där ingen legitim leverans registrerats. En kod som är kopplad till en konsumentengagemangs historia kan avslöja om detta är en första verifiering, en upprepad kontroll av en misstänksam köpare eller en skanning som redan har efterfrågats från flera platser i olika länder inom timmar – en klassisk indikator på kodklonning. Autentiseringshändelsen slutar fungera som en portvakt och börjar istället agera som ett tidigt varningssystem.
Den tekniska plattformen bakom ett QR-kodautentiseringssystem
Den fysiska-till-digitala broen vilar på tre tekniska pelare: det tryckta identifieringsmärket, den säkra verifieringsbakänden och gränssnittet för konsumenten. Varje pelare innebär designval som påverkar både säkerhetsställningen och användarupplevandet:
| Komponent | Viktiga designbeslut | Säkerhetsskäl |
|---|---|---|
| Tryckt QR-etikett | Underlagshållbarhet, variabel datakodning, skademarkerande klister | Etiketten måste klara sin miljö; klisteret måste lämna spårbar bevisning vid borttagning |
| Serienummergenerator | Slumpmässig eller sekventiell numrering, kryptering av nyttolasten, synkronisering av partier till molnet | Förutsägbara serienummer möjliggör förberäknad klonning; krypterade nyttolaster motverkar råstyrkeenumerering |
| Verifieringsbakänd | Molnbaserad eller lokal värdtjänst, API-arkitektur, begränsning av anrop per IP/enhet | Begränsning av frekvensen hindrar massvalideringsattacker; regler för geografiska avvikelser upptäcker klonade koder |
| Konsumentgränssnitt | Mobilwebb mot inbyggd app mot mini-program, inläsningstid under 2 sekunder | Motstånd minskar antagandet; snabbare verifiering ger högre skanningsfrekvens |
| Analyspipeline | Realtime- mot batchbearbetning, integration med CRM och ERP | Realtime-varningar upptäcker aktiv bedrägeri; batchanalys avslöjar långsamma mönster |
Beroendet mellan dessa lager innebär att en svaghet i någon enskild komponent – en etikett som lossnar lätt, ett serienummersystem som kan gissas, en mobilwebbsida som går ut på tiden – försämrar hela systemet. Säkerheten är bara lika stark som den svagaste länken, och vid QR-kodautentisering är den svagaste länken nästan alltid den fysiska etiketten snarare än programvaran.
Vad händer när autentiseringsdata matas in i ett varumärkes CRM
Det pågår en tyst revolution i hur varumärken för konsumentvaror tänker på first-party-data. Under många år hade varumärken som sålde via butikskanaler nästan inget direkt förhållande till slutkunderna. En QR-kodautentiseringsgenomlysning förändrar detta, eftersom verifieringsåtgärden är en zero-party-datahändelse: konsumenten initierar frivilligt kontakten med varumärket, drivet av ett önskemål att bekräfta produktens äkthet. Denna avsiktsindikator skiljer sig fundamentalt från en retargeting-pixel eller en inköpt e-postlista. Varumärken som kopplar sin autentiseringsbackend till sitt CRM-system kan bygga upp opt-in-konsumentprofiler som är förankrade i verifierade köphändelser, inte i infererat surfbeteende. Tillämpningarna i efterföljande steg inkluderar personliga påminnelser om återfyllnad kopplade till faktiska konsumtionscykler, lojalitetsbelöningar utlösta av upprepad verifiering samt geografiska efterfrågevärmebilder som stödjer strategin för butiksutbyggnad.
Ett varumärke för konsumentelektronik lärde sig på svårt sätt om kodklonering
En snabbt växande konsumentelektronikmärkeslanserade ett QR-baserat produktregistrerings- och autentiseringsprogram för sin serie trådlösa öronkapslar. Den ursprungliga implementationen använde sekventiella alfanumeriska koder som trycktes på den yttre förpackningen med en vanlig pappersetikett. Inom fyra månader började varumärkets kundtjänstteam ta emot klagomål från köpare som skannat sin kod bara för att se ett meddelande som angav att produkten redan registrerats. En utredning avslöjade att en förfalskningsverksamhet i en tillverkningshub i södra Kina hade köpt en enda äkta enhet från varje produktionsparti, extraherat QR-kodmönstret och använt en trycktjänst för att återproducera samma kod på tusentals förfalskade förpackningar. Eftersom serienumren var sekventiella och etiketterna inte erbjöd någon spårbarhet vid manipulation fanns det ingen möjlighet att skilja en äkta skanning från en klonad. Varumärket övergick därefter till kryptografiskt signerade QR-koder som trycktes på destruktibla, manipulationsupptäckande underlag, kombinerat med en backend som markerade snabba skanningar av samma identifierare från flera geografiska områden. Klagomålen om klonade koder sjönk till nästan noll inom sextio dagar. Läxan var dyr men tydlig: etikettmaterialet och logiken för serienummerering är autentiseringsfunktioner, inte bara förpackningsdetaljer.
Vad gör autentiseringsinfrastrukturen framtidssäker
Tre designprinciper skiljer åt autentiseringsprogram som kan skalas från sådana som kräver en ombyggnad vartannat år. Den första är en formatoberoende identifieringsarkitektur: systemet bör behandla en QR-kod, en NFC-tag och en alfanumerisk seriesträng som utbytbara bäringar av samma autentiserade nyttolast, så att tillägg av en ny etikettteknik inte kräver en omkonstruktion av backenden. Den andra är en API-först-integrationsdesign som gör att autentiseringsdatabasen kan mata in data i CRM-, ERP- och leveranskedjehanteringssystem utan anpassad mellanprogramvara för varje anslutning. Den tredje är kryptografisk flexibilitet, vilket innebär möjligheten att rotera signeralgoritmer när beräkningsstandarder utvecklas, utan att ogiltigförklara redan distribuerade produktnyttolaster som fortfarande cirkulerar på marknaden.
OPOC skriver ut QR-etiketter av säkerhetsklass med krypterade variabla data på bristbara underlag, och den interna serialiseringsinfrastrukturen stödjer den typen av API-klar autentiseringsarkitektur som varumärkesägare behöver för att koppla fysiska produkter till sina digitala ekosystem utan fragmentering.
Innehållsförteckning
- Den fysisk-digitala klyftan är där varumärkeskontrollen glider
- Autentisering som går längre än "äkta eller falsk"
- Den tekniska plattformen bakom ett QR-kodautentiseringssystem
- Vad händer när autentiseringsdata matas in i ett varumärkes CRM
- Ett varumärke för konsumentelektronik lärde sig på svårt sätt om kodklonering
- Vad gör autentiseringsinfrastrukturen framtidssäker