 EN

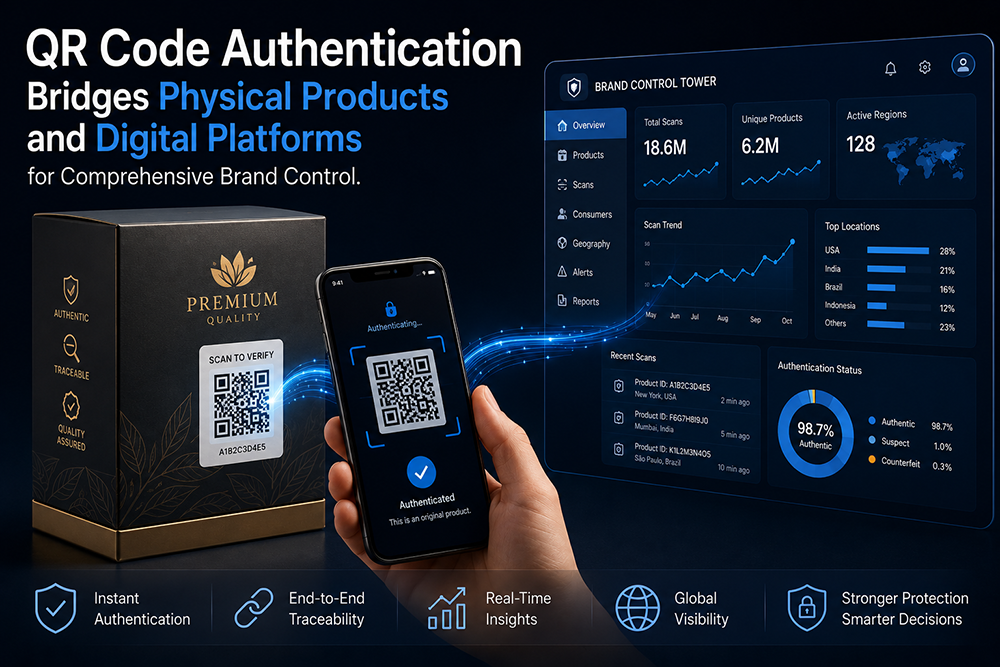
Fizisko un digitālo atstarpe ir vieta, kur zīmolu kontrole tiek zaudēta
Katrs fiziskais produkts, kas iziet no rūpnīcas, iekrīt zaudētas redzamības periodā no zīmola viedokļa. Līdz brīdim, kad šis vienīgais produkts tiek iegādāts un, ja zīmols ir veiksmīgs, reģistrēts vai novērtēts, starp ražoto preci un patieso beigu lietotāju nav nekāda signāla. Ražošanas un patēriņa starpība ir tā vieta, kur tiek ievietoti viltojumi, pelnītā tirgus novirze paliek neatklāta un uzkrājas garantijas krāpniecība. QR kodu autentifikācija aizver šo spraugu, pārvēršot katru produktu par mezglu zīmola paša digitālajā tīklā. Tiklīdz patērētājs, mazumtirgotājs vai muitas ierēdnis skenē kodu, produkts pāriet no anonīmas inventāra stāvokļa uz autentificētu aktīvu ar verificējamu īpašuma pārejas ķēdi. Šī pāreja nav tirgotāju triks, bet gan strukturāls pārmaiņu process, kā zīmols kontrolē savas darbības fiziskajā un digitālajā vidē.
Autentifikācija, kas iet tālāk par „oriģinālu vai viltojumu“
Divvērtīgs jā/nē autentifikācijas rezultāts ir minimālais iespējamais izvades variants, taču tas ir arī vismaz interesantākais. Patiesā vērtība QR kodu autentifikācijas sistēmai parādās tad, kad skenēšanas rezultātā tiek nodrošināta kontekstuāla informācija. Kodam, kas saistīts ar konkrētu ražošanas partiju, var paziņot tirdzniecības uzņēmumam, vai vienība vēl atrodas noteiktajā pārdošanas laikā. Kodam, kas saistīts ar distribūcijas maršrutu, var norādīt, vai produkts ir parādījies teritorijā, kurā nav reģistrēts neviens likumīgs piegādes pasākums. Kodam, kas saistīts ar patērētāja iesaistīšanās vēsturi, var parādīt, vai šis ir pirmā reize, kad notiek verifikācija, vai arī vai to atkārtoti veic aizdomīgs pircējs, vai arī vai šis kods jau ir skenēts vairākos dažādos valstīs stundu laikā — klasisks rādītājs tam, ka kods ir kopēts. Autentifikācijas notikums vairs nestrādā kā vārtu sargātājs, bet gan sāk darboties kā agrīna brīdināšanas sistēma.
QR kodu autentifikācijas programmas tehniskā bāze
Fizisko–digitālo tiltu balsta trīs tehniskas kolonnas: drukātais identifikators, drošais verifikācijas fonu sistēma un patērētājam paredzētā saskarne. Katrai kolonnai ir dizaina izvēles, kas ietekmē gan drošības stāvokli, gan lietotāja pieredzi:
| Komponents | Būtiskās dizaina izvēles | Drošības iebūves |
|---|---|---|
| Drukāts QR kodu etiķete | Pamatnes izturība, mainīgo datu kodēšana, redzami bojājumi pie atdalīšanas (tamper-evident) līmes materiāls | Etiķetei jāiztur tās vides apstākļi; līmes materiālam jāatstāj forenzo pierādījumi, ja to noņem |
| Seriālizācijas dzinējs | Nejauša vai secīga numurēšana, datu šifrēšana, partijas datu sinhronizācija ar mākoņa sistēmu | Prognozējami serijas numuri ļauj veikt klonēšanu iepriekš aprēķinātā veidā; šifrētie dati pretojas uzbrukumiem ar pilnīgu pārlasi (brute-force enumeration) |
| Verifikācijas fonu sistēma | Mākoņa sistēmā vai vietējā (on-premise) sistēmā izvietošana, API arhitektūra, maksimālais pieprasījumu skaits uz IP adresi/iekārtu | Ātruma ierobežošana bloķē masveida apstiprināšanas uzbrukumus; ģeogrāfiskās novirzes noteikumi atklāj klonētus kodus |
| Patiešām lietotāja interfeiss | Mobilā tīmekļa vietne pretī natiivai lietotnei vai mini-programmai, ielādes laiks zem 2 sekundēm | Nepatīkamība samazina pieņemšanu; ātrāka verifikācija nozīmē augstāku skenēšanas ātrumu |
| Analītikas caurule | Reāllaika apstrāde pretī partijas apstrādei, integrācija ar CRM un ERP sistēmām | Reāllaika brīdinājumi atklāj aktīvu krāpniecību; partijas analīze atklāj lēni attīstošos paraugus |
Šo slāņu savstarpējā saistība nozīmē, ka jebkura komponenta vājums — etiķete, kas viegli nolīp, sērijas numuru shēma, ko var uzminēt, mobilās lapas nokavēšanās — pasliktina visu sistēmu. Drošība ir tik stipra, cik stiprs ir vājākais saites posms, un QR kodu autentifikācijā vājākais saites posms gandrīz vienmēr ir fiziskā etiķete, nevis programmatūra.
Ko notiek, kad autentifikācijas dati tiek ievadīti zīmola CRM sistēmā
Notikums, kas maina patērētāju preču zīmju attieksmi pret pirmās puses datiem, notiek klusībā. Gadu gaitā zīmoli, kuri pārdod savas preces tirdzniecības kanālos, gandrīz nemaz neuzturēja tiešu attiecību ar galapircējiem. QR koda autentifikācijas skenēšana maina šo situāciju, jo verifikācijas darbība ir nulles puses datu notikums: patērētājs brīvprātīgi uzsāk saziņu ar zīmolu, motivēts vēlmei pārliecināties par preces oriģinālitāti. Šis nodomu signāls pamatā atšķiras no retargeting pikseļa vai iegādātā e-pasta saraksta. Zīmoli, kuri savieno autentifikācijas backenda sistēmu ar savu CRM sistēmu, var izveidot patērētāju profilus, kurus lietotāji ir apstiprinājuši un kuri balstīti uz verificētiem pirkuma notikumiem, nevis uz secinātu pārlūkošanas uzvedību. Turpmākās lietojumprogrammas ietver personiskas atjaunošanas atgādinājumus, kas saistīti ar faktiskajiem patēriņa cikliem, lojalitātes atlīdzības, kas aktivizējas pēc atkārtotas verifikācijas, un ģeogrāfiskās pieprasījuma karstumkartes, kas informē par tirdzniecības izvietojuma paplašināšanas stratēģiju.
Patēriņa elektronikas zīmols grūti iemācījās par kodu klonēšanu
Ātri augošs patēriņa elektronikas zīmols startēja QR kodu pamatotu produktu reģistrācijas un autentifikācijas programmu savai bezvadu ausstieņu līnijai. Sākotnējā ieviešana izmantoja secīgus alfanumēriskus kodus, kas uzspiesti uz ārējā iepakojuma ar standarta papīra etiķeti. Četros mēnešos zīmola klientu apkalpošanas komanda sāka saņemt sūdzības no pircējiem, kuri noklikšķināja savu kodu, bet redzēja ziņojumu, ka produkts jau ir reģistrēts. Izmeklēšana atklāja, ka viltota produkcija dienvidķīniešu ražošanas centrā bija iegādājusies vienu oriģinālu vienību no katras ražošanas partijas, izvilka QR koda paraugu un izmantoja drukāšanas pakalpojumu, lai reproduktu to pašu kodu tūkstošos viltotu kastīšu. Tā kā sērijas numuri bija secīgi un etiķetes nepiedāvāja nekādu bojāšanas pierādījumu, nebija iespējams atšķirt oriģinālu skenēšanu no klonētas. Vēlāk zīmols pārgāja uz kriptogrāfiski parakstītiem QR kodiem, kas uzspiesti uz iznīcināmām bojāšanas pierādījumu nodrošinošām bāzes vielām, un to kombinēja ar aizmugures sistēmu, kas identificēja viena un tā paša identifikatora ātru daudzreizēju skenēšanu no vairākām ģeogrāfiskām vietām. Sūdzības par klonētiem kodiem 60 dienu laikā samazinājās gandrīz līdz nullei. Mācība bija dārga, tačar skaidra: etiķetes materiāls un sērijas numuru piešķiršanas loģika ir autentifikācijas funkcijas, nevis tikai iepakojuma detaļas.
Kas padara autentifikācijas infrastruktūru nākotnes drošu
Trīs dizaina principi atdala autentifikācijas programmas, kuras var mērogot, no tām, kurām katru divu gadu vai četru gadu laikā ir jāveido pilnīgi jauna arhitektūra. Pirmais princips ir formātam neitrāla identifikatoru arhitektūra: sistēmai jāattiecas uz QR kodu, NFC marķieri un alfanumērisku sērijas numuru kā uz savstarpēji aizvietojamiem vienībām, kas pārnēsā vienu un to pašu autentificēto datu kopu, tādējādi jaunas etiķetes tehnoloģijas pievienošana nepieprasa aizmugures sistēmas pilnīgu pārveidošanu. Otrais princips ir API pirmajā vietā orientēts integrācijas dizains, kas ļauj autentifikācijas datubāzei nodrošināt datu plūsmu CRM, ERP un piegādes ķēdes pārvaldības platformās bez pielāgotas starpprogrammatūras katram savienojumam. Trešais princips ir kriptogrāfiskā elastība, kas nozīmē spēju mainīt parakstīšanas algoritmus, kad aprēķinu standarti attīstās, neinvalidējot jau tirgū izplatītos produktu etiķetes.
OPOC drukā drošības klases QR etiķetes ar šifrētiem mainīgajiem datiem uz pārbaudāmiem substrātiem, un iekšējā serializācijas infrastruktūra atbalsta tādu API-gatavu autentifikācijas arhitektūru, kāda ir nepieciešama zīmolu īpašniekiem, lai savienotu fiziskos produktus ar to digitālajām ekosistēmām bez fragmentācijas.
Saturs
- Fizisko un digitālo atstarpe ir vieta, kur zīmolu kontrole tiek zaudēta
- Autentifikācija, kas iet tālāk par „oriģinālu vai viltojumu“
- QR kodu autentifikācijas programmas tehniskā bāze
- Ko notiek, kad autentifikācijas dati tiek ievadīti zīmola CRM sistēmā
- Patēriņa elektronikas zīmols grūti iemācījās par kodu klonēšanu
- Kas padara autentifikācijas infrastruktūru nākotnes drošu